Более трех миллионов почтовых серверов POP3 и IMAP без шифрования TLS в настоящее время открыты в Интернете и уязвимы для сетевых атак.
IMAP и POP3 - это два метода доступа к электронной почте на почтовых серверах. IMAP рекомендуется для проверки электронной почты с нескольких устройств, таких как телефоны и ноутбуки, поскольку он хранит ваши сообщения на сервере и синхронизирует их между устройствами. POP3, с другой стороны, загружает электронные письма с сервера, делая их доступными только с того устройства, с которого они были загружены.
Протокол безопасной связи TLS помогает защитить информацию пользователей при обмене и доступе к электронной почте через Интернет с помощью клиент-серверных приложений. Однако, когда шифрование TLS не включено, содержимое сообщений и учетные данные отправляются открытым текстом, что делает их уязвимыми для подслушивающих сетевых атак.
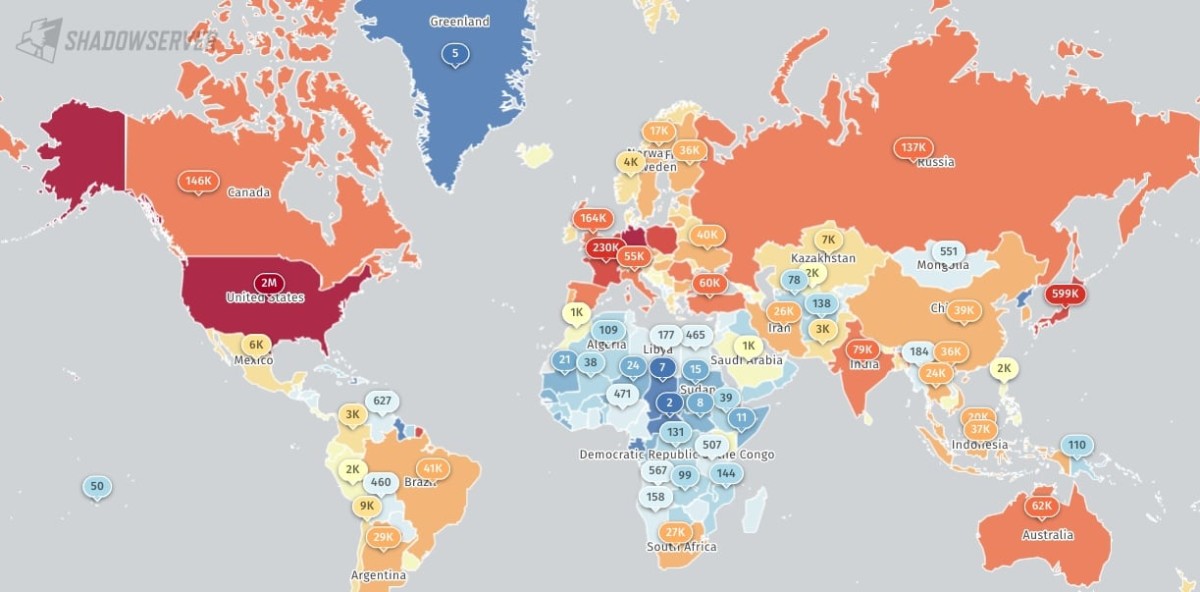
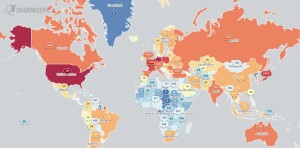
Как показывают результаты сканирования, проведенного платформой мониторинга угроз безопасности ShadowServer, около 3,3 миллиона хостов используют службы POP3/IMAP без включенного шифрования TLS и передают имена пользователей и пароли в открытом виде при передаче через Интернет.
Компания ShadowServer уведомляет операторов почтовых серверов о том, что на их POP3/IMAP-серверах не включено шифрование TLS, в результате чего незашифрованные имена пользователей и пароли могут подвергаться атакам сниффинга.
«Это означает, что пароли, используемые для доступа к почте, могут быть перехвачены сетевым сниффером. Кроме того, раскрытие сервиса может привести к атакам по угадыванию паролей на сервере», - говорится в сообщении Shadowserver.
«Если вы получили от нас этот отчет, пожалуйста, включите поддержку TLS для IMAP, а также подумайте, нужно ли вообще включать эту службу или перенести ее за VPN».
Оригинальная спецификация TLS 1.0 и ее преемник TLS 1.1 используются уже почти два десятилетия: TLS 1.0 был представлен в 1999 году, а TLS 1.1 - в 2006-м. После продолжительных обсуждений и разработки 28 черновиков протокола в марте 2018 года Целевая группа инженеров Интернета (IETF) утвердила TLS 1.3, следующую основную версию протокола TLS.
В октябре 2018 года Microsoft, Google, Apple и Mozilla сделали согласованное заявление о том, что в первой половине 2020 года они откажутся от небезопасных протоколов TLS 1.0 и TLS 1.1. С августа 2020 года Microsoft начала включать TLS 1.3 по умолчанию в последних сборках Windows 10 Insider.
В январе 2021 года АНБ также представило руководство по выявлению и замене устаревших версий и конфигураций протокола TLS на современные безопасные альтернативы.
Устаревшие конфигурации предоставляют противникам доступ к конфиденциальному оперативному трафику с помощью различных методов, таких как пассивная дешифровка и модификация трафика с помощью атак типа «человек посередине»», - говорится в сообщении АНБ.
«Злоумышленники могут использовать устаревшие конфигурации протокола безопасности транспортного уровня (TLS) для получения доступа к конфиденциальным данным, причем для этого требуется совсем немного навыков».