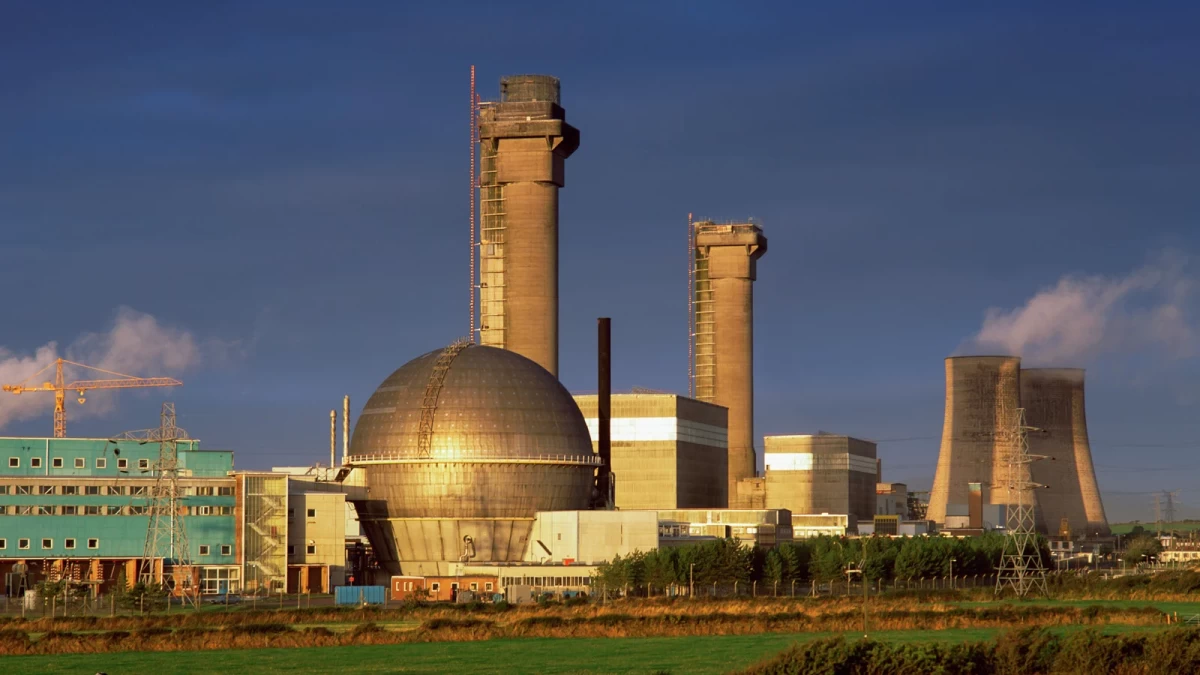
Предприятие по переработке ядерных отходов Sellafield было оштрафовано Управлением по ядерному регулированию (ONR) на 332 500 фунтов стерлингов (440 тыс. долларов) за несоблюдение стандартов кибербезопасности и подвергание риску конфиденциальной ядерной информации в течение четырех лет, с 2019 по 2023 год.
Согласно заявлению ONR, компания Sellafield не следовала собственным утвержденным протоколам кибербезопасности, оставив неустраненными многочисленные уязвимости в своих ИТ-системах, нарушив Правила безопасности ядерной промышленности 2003 года.
Несмотря на то, что никакого использования не произошло, слабые места подвергли объект таким рискам, как выкупное ПО, фишинг и потенциальная потеря данных, что могло нарушить операции повышенной опасности и задержать работы по выводу из эксплуатации.
Катастрофа, ожидающая своего часа
Селлафилд - один из крупнейших в Европе ядерных объектов, расположенный в Камбрии, Великобритания. Он играет важную роль в управлении и переработке радиоактивных материалов, обрабатывая в одном месте больше ядерных отходов, чем любой другой объект в мире.
Объект занимается извлечением ядерных отходов, топлива и шлама из старых прудов и бункеров, хранением радиоактивных материалов, таких как плутоний и уран, обращением с отработавшими ядерными топливными стержнями, а также восстановлением и выводом из эксплуатации ядерных объектов.
Селлафилд - важнейшее подразделение британской системы обращения с ядерными отходами, поэтому безопасность его ИТ-систем жизненно важна для обеспечения безопасной работы.
В прошлом году серия расследований The Guardian, посвященных кибербезопасности Селлафилда, привлекла внимание к многочисленным серьезным проблемам, показав, что подрядчики имели свободный доступ к критическим системам, где они, в частности, могли устанавливать USB-накопители.
Кроме того, на объекте существует множество известных уязвимостей, из-за которых люди, работающие там, прозвали объект «Волдемортом».
Аудит, проведенный французской компанией Atos, показал, что около 75% серверов Селлафилда были уязвимы для атак с потенциально катастрофическими последствиями.
В июне 2024 года операторы ядерного объекта признали себя виновными в несоблюдении стандартных правил ИТ-безопасности, признав свою несостоятельность.
ONR оштрафовала Селлафилд, но подтвердила отсутствие нарушений.
ONR провела расследование этих сообщений и, хотя подтвердила, что Sellafield не соблюдала стандарты кибербезопасности, которые лежат в основе эксплуатации подобных объектов в Великобритании, заявила, что не нашла доказательств того, что уязвимости были использованы в атаках.
Это противоречит предыдущим сообщениям прессы о том, что российские и китайские хакеры якобы запустили на объект вредоносное ПО, и что нарушения безопасности произошли еще в 2015 году.
«Расследование, проведенное ONR [...], показало, что компания Sellafield Ltd не смогла соблюсти стандарты, процедуры и договоренности, изложенные в ее собственном утвержденном плане по кибербезопасности и защите конфиденциальной ядерной информации», - говорится в сообщении ONR.
«Существенные недостатки присутствовали в течение значительного периода времени. Было установлено, что компания Sellafield Ltd допустила сохранение неудовлетворительной работы, что означает, что ее информационно-технологические системы были уязвимы для несанкционированного доступа и потери данных».
«Однако нет никаких доказательств того, что какие-либо уязвимости в Sellafield Ltd были использованы в результате выявленных недостатков».
Инспекции, проведенные ONR в Селлафилде, показали, что сценарий успешной атаки с использованием выкупного ПО может нарушить нормальную работу ядерного объекта на срок до 18 месяцев.