Сегодня компания Cisco подтвердила, что отключила свой публичный портал DevHub от сети после того, как один из угрожающих субъектов допустил утечку «непубличных» данных, однако она продолжает утверждать, что нет никаких доказательств того, что ее системы были взломаны.
«Мы установили, что данные, о которых идет речь, находятся в общедоступной среде DevHub - ресурсном центре Cisco, который позволяет нам поддерживать наше сообщество, предоставляя клиентам доступ к программному коду, скриптам и т. д., чтобы они могли использовать их по мере необходимости», - говорится в обновленном заявлении Cisco.
«На данном этапе нашего расследования мы установили, что небольшое количество файлов, не разрешенных для публичного скачивания, могло быть опубликовано».
Cisco заявляет, что нет никаких признаков того, что личная информация или финансовые данные были украдены, но мы продолжаем расследование того, к каким данным мог быть получен доступ.
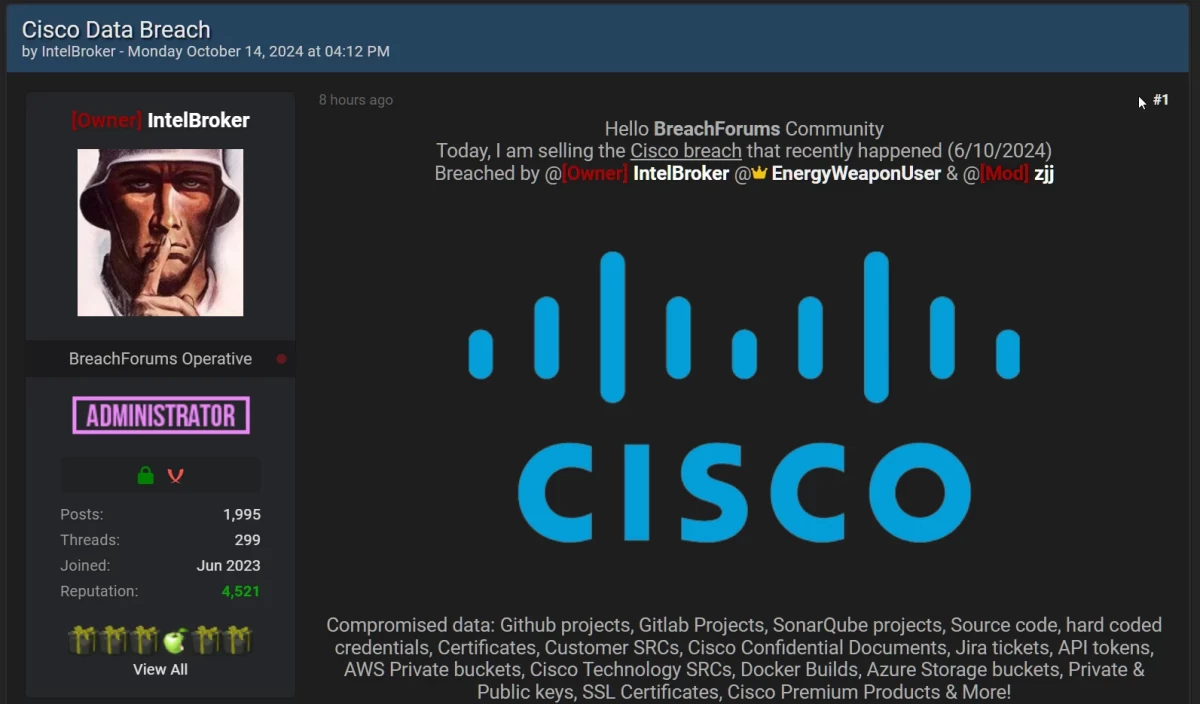
Это заявление было сделано после того, как некий агент, известный как IntelBroker , заявил о взломе Cisco и попытался продать данные и исходный код, украденные у компании.
BleepingComputer поговорил с IntelBroker о предполагаемом нарушении, который сказал, что получил доступ к среде разработчика сторонних компаний Cisco через открытый API-токен.
В ходе расследования, проведенного Cisco, IntelBroker все больше расстраивался, когда компания не признавала инцидент безопасности, и поделился с BleepingComputer скриншотами, чтобы доказать, что у него был доступ к среде разработчика Cisco.
Эти скриншоты и файлы, которыми мы также поделились с Cisco, показали, что угрожающий субъект имел доступ к большинству, если не ко всем, данным, хранящимся на этом портале. Эти данные включали исходный код, конфигурационные файлы с учетными данными баз данных, техническую документацию и файлы SQL.
Неясно, какие данные клиентов хранились на этих серверах, и ни одна из них не была предоставлена нам.
IntelBroker также утверждал, что имел доступ к этим данным до сегодняшнего дня, когда Cisco заблокировала весь доступ к порталу и скомпрометированной среде разработчика JFrog. Угрожающий агент также заявил, что потерял доступ к серверу Maven и Docker, связанному с порталом DevHub, но не предоставил никаких доказательств такого доступа.
На вопрос о том, пытался ли он вымогать у Cisco запрет на публикацию украденных данных, IntelBroker ответил, что не пытался, поскольку они, скорее всего, не доверят ему в том, что он сдержит свое слово.
«Я бы не стал доверять агенту угроз, если бы он попросил денег за то, чтобы не сливать мои данные, так что им тоже не стоит», - сказал IntelBroker изданию BleepingComputer.
Хотя Cisco продолжает утверждать, что никакие системы не были взломаны, все, что мы видели, указывает на то, что была взломана сторонняя разработка, что позволило угрожающему агенту украсть данные.
BleepingComputer связался с Cisco, чтобы задать дополнительные вопросы по поводу этих заявлений, но ответ был получен не сразу.