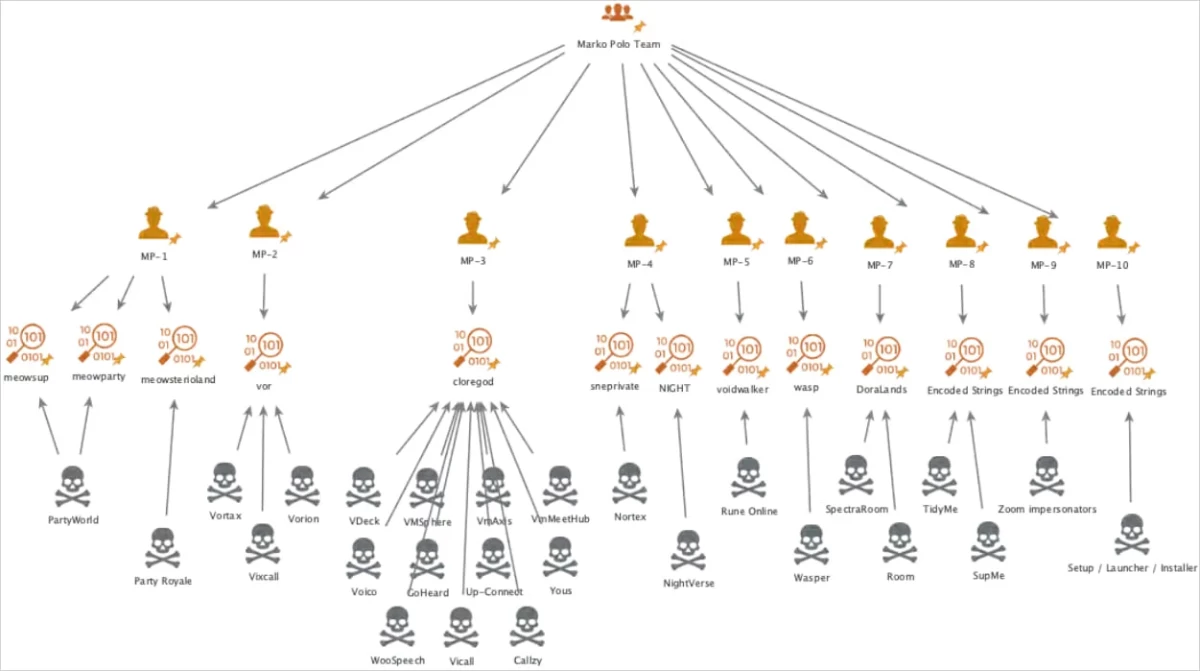
Обнаружена масштабная операция по похищению вредоносных программ, включающая тридцать кампаний, нацеленных на широкий спектр демографических групп и системных платформ, и приписываемая киберпреступной группе под названием «Марко Поло».
Для распространения 50 полезных нагрузок, включая AMOS, Stealc и Rhadamanthys, злоумышленники используют различные каналы распространения, включая вредоносную рекламу, спирфишинг и выдачу себя за бренды в онлайн-играх, криптовалюте и программном обеспечении.
По данным компании Recorded Future's Insikt Group, которая отслеживала операцию Marko Polo, от этой кампании пострадали тысячи людей, а потенциальные финансовые потери исчисляются миллионами.
«Судя по широкому распространению кампании Marko Polo, Insikt Group подозревает, что, вероятно, десятки тысяч устройств были скомпрометированы по всему миру, что привело к раскрытию конфиденциальных личных и корпоративных данных», - предупреждает Recorded Future's Insikt Group.
Это представляет значительный риск как для частной жизни потребителей, так и для непрерывности бизнеса». Почти наверняка принеся миллионы долларов незаконных доходов, эта операция также подчеркивает негативные экономические последствия такой киберпреступной деятельности».
Расставляя ловушки для особо ценных целей
По данным Insikt Group, Marko Polo в основном использует копьеметалку с помощью прямых сообщений на платформах социальных сетей для достижения таких важных целей, как криптовалютные авторитеты, геймеры, разработчики программного обеспечения и другие люди, которые могут иметь дело с ценными данными или активами.
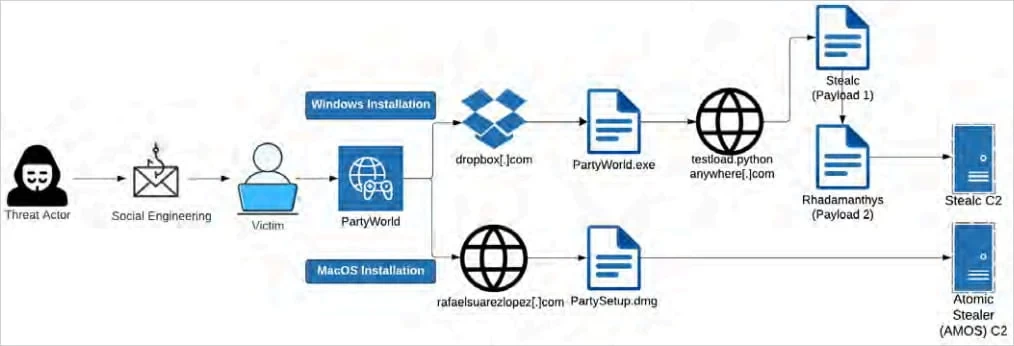
Жертв заманивают на загрузку вредоносного программного обеспечения, взаимодействуя с теми, кого обманывают, заставляя поверить, что это законные вакансии или сотрудничество с проектом.
Среди брендов, которые выдаются за свои, - Fortnite (игры), Party Icon (игры), RuneScape (игры), Rise Online World (игры), Zoom (продуктивность) и PeerMe (криптовалюта).
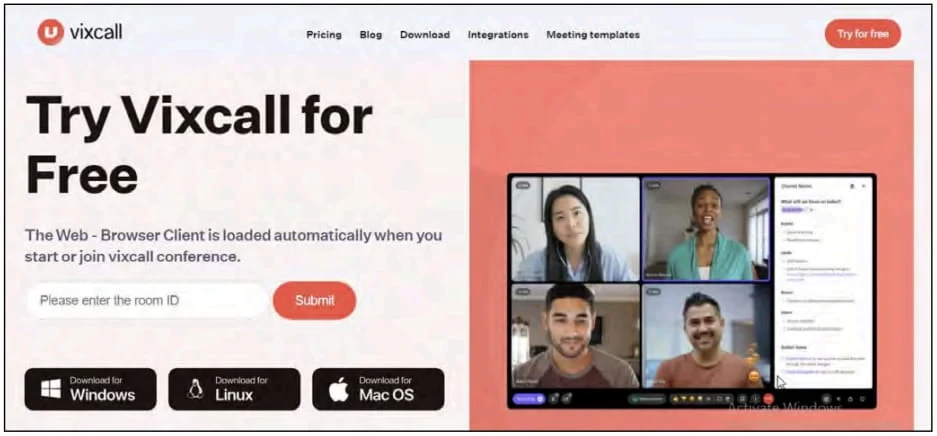
Marko Polo также использует собственные выдуманные бренды, не связанные с существующими проектами, например Vortax/Vorion и VDeck (программное обеспечение для проведения совещаний), Wasper и PDFUnity (платформы для совместной работы), SpectraRoom (криптокоммуникации) и NightVerse (web3-игра).
В некоторых случаях жертвы попадают на сайт с поддельными приложениями для виртуальных встреч, обмена сообщениями и игр, которые используются для установки вредоносного ПО. Другие кампании распространяют вредоносное ПО через исполняемые файлы (.exe или .dmg) в торрент-файлах.
Атаки на Windows и macOS
Инструментарий Marko Polo разнообразен, что свидетельствует о способности угрожающей группы осуществлять многоплатформенные и многовекторные атаки.
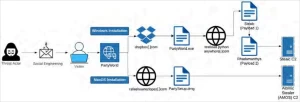
В Windows HijackLoader используется для доставки Stealc, легкого похитителя информации общего назначения, предназначенного для сбора данных из браузеров и приложений для криптокошельков, или Rhadamanthys, более специализированного похитителя, нацеленного на широкий спектр приложений и типов данных.
В недавнем обновлении Rhadamanthys добавил плагин-клиппер, способный перенаправлять криптовалютные платежи на кошельки злоумышленников, возможность восстановления удаленных файлов cookie учетной записи Google и обход Windows Defender.
Если цель использует macOS, Марко Поло внедряет Atomic («AMOS»). Этот похититель, запущенный в середине 2023 года и сдаваемый в аренду злоумышленникам за 1000 долларов в месяц, позволяет похищать различные данные, хранящиеся в веб-браузерах.
AMOS также может перебирать семена MetaMask и красть пароли Apple Keychain, чтобы завладеть паролями WiFi, сохраненными логинами, данными кредитных карт и другой зашифрованной информацией, хранящейся на macOS.
Вредоносные кампании с использованием вредоносных программ, похищающих информацию, получили широкое распространение в последние годы. Угрожающие лица находят жертв через уязвимости нулевого дня, поддельные VPN, исправления проблем на GitHub и даже ответы на StackOverflow.
Эти учетные данные затем используются для взлома корпоративных сетей, проведения кампаний по краже данных, как это было в случае с массовым взломом учетных записей SnowFlake, и для создания хаоса путем повреждения информации о маршрутизации в сети.
Чтобы снизить риск загрузки и запуска вредоносного ПО infostealer в своей системе, не переходите по ссылкам, которыми поделились незнакомцы, и загружайте программы только с официальных сайтов проектов.
Вредоносная программа, используемая Марко Поло, обнаруживается большинством современных антивирусных программ, поэтому сканирование загруженных файлов перед их выполнением позволит прервать процесс заражения еще до его начала.