DevOps и важность левосторонней безопасности
DevOps изменил то, как ваши команды создают, тестируют и развертывают приложения. Но в торопливом стремлении выпускать приложения быстрее и чаще безопасность часто остается в пыли.

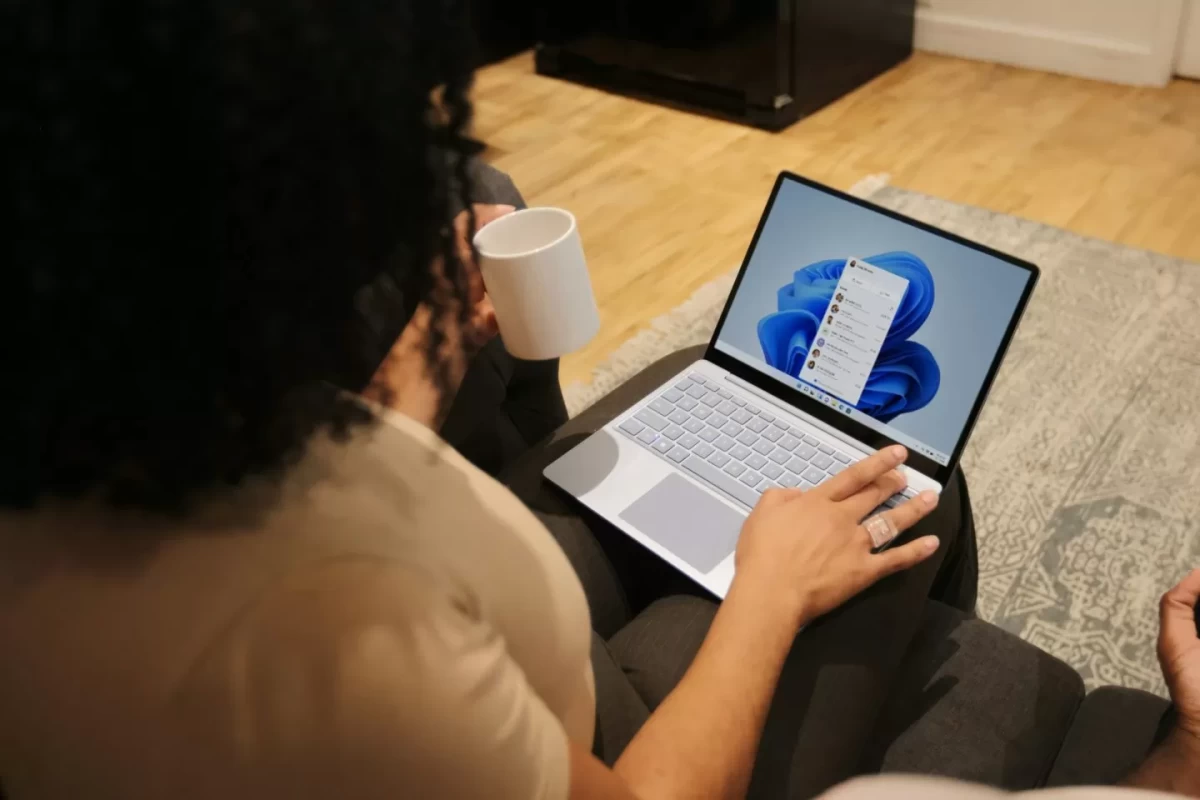
Компания Microsoft запускает новую инициативу Windows Resiliency Initiative, направленную на усиление безопасности, повышение надежности и защиту целостности системы.
Цель инициативы - предотвратить повторение проблем, подобных инциденту с CrowdStrike, а также предоставить пользователям больше гибкости, не требующей привилегий администратора. Инициатива также включает в себя ужесточение контроля за рискованными приложениями и драйверами, а также улучшение мер безопасности персональных данных.
В основе этой инициативы лежат обновления, упрощающие восстановление устройств на базе Windows в случае возникновения серьезных проблем. Среди них выделяется функция Quick Machine Recovery, которая позволяет ИТ-администраторам удаленно устранять неполадки на машинах, которые не могут загрузиться. Она основана на усовершенствованиях среды восстановления Windows (Windows RE), позволяющих Microsoft напрямую развертывать целевые исправления.
«В будущем (надеюсь, этого никогда не случится) мы сможем выпустить [обновление] из Windows Update в эту среду восстановления, в котором будет сказано об удалении этого файла для всех», - объяснил Дэвид Уэстон, вице-президент Microsoft по безопасности корпоративных систем и ОС, в интервью The Verge. Эта функция дает администраторам надежный способ быстрого решения широкомасштабных проблем».
После катастрофы CrowdStrike Уэстон общался с сотнями клиентов, и все они просили улучшить инструменты восстановления и повысить отказоустойчивость. Каждый из них говорит: «Я должен дать ответ своему совету директоров, как сделать так, чтобы это не повторилось», - сказал он.
Для решения этих проблем Microsoft требует от поставщиков систем безопасности в рамках своей инициативы Microsoft Virus Initiative (MVI) принять более строгие протоколы, включая более безопасное распространение обновлений и более эффективные процедуры мониторинга и восстановления. Ключевым моментом является перенос обработки антивирусных программ за пределы ядра - основной части операционной системы, которая имеет неограниченный доступ к системной памяти и аппаратному обеспечению. Этот переход призван предотвратить проблемы, подобные «синему экрану смерти», вызванному обновлением программного обеспечения CrowdStrike на уровне ядра.
«Мы разрабатываем фреймворк, который [производители систем безопасности] захотят использовать, и у них будет стимул его использовать», - сказал Вестон, добавив, что Microsoft тесно сотрудничает с партнерами, чтобы добиться этого. Предварительная версия нового фреймворка будет доступна в июле 2025 года.
Помимо этих изменений, Microsoft вводит в Windows 11 функцию защиты администратора. Эта функция обеспечивает пользователям безопасность стандартной учетной записи, но при этом предоставляет временные привилегии администратора для выполнения определенных задач. После аутентификации с помощью Windows Hello пользователь может устанавливать приложения или вносить изменения в систему, а права администратора автоматически аннулируются по завершении задачи. «Windows создает временный изолированный токен администратора для выполнения работы», - пояснил Уэстон.
Microsoft также повышает безопасность Windows, переводя части операционной системы с C++ на безопасный для памяти язык программирования Rust, в соответствии с рекомендациями Белого дома.
Эти обновления подчеркивают стремление Microsoft сделать Windows более безопасной и устойчивой для пользователей и предприятий. От более интеллектуальных средств восстановления до более надежной платформы для поставщиков средств безопасности - все это позволяет решать современные проблемы и создавать лучшую Windows для будущего.
DevOps изменил то, как ваши команды создают, тестируют и развертывают приложения. Но в торопливом стремлении выпускать приложения быстрее и чаще безопасность часто остается в пыли.
Команда Socket Research Team обнаружила вредоносный пакет Python под названием 'fabrice', который выдает себя за популярную библиотеку автоматизации SSH 'fabric' и крадет учетные данные AWS у ничего не подозревающих разработчиков.
Утечки данных стали регулярным явлением, в результате которого миллионы людей подвергаются риску раскрытия своих личных данных.