Новый вредоносный пакет под названием SteelFox добывает криптовалюту и крадет данные кредитных карт, используя технику «принеси свой собственный уязвимый драйвер» для получения привилегий SYSTEM на Windows-машинах.
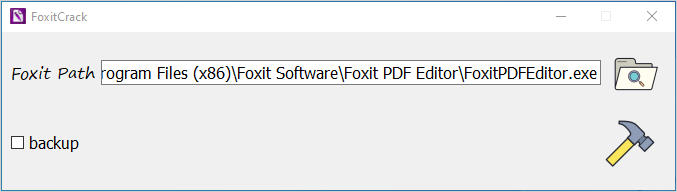
Вредоносная программа-дроппер распространяется на форумах и торрент-трекерах как кряк, активирующий легитимные версии различных программ, таких как Foxit PDF Editor, JetBrains и AutoCAD.
Использование уязвимого драйвера для повышения привилегий - обычное дело для спонсируемых государством субъектов угроз и групп, занимающихся распространением вымогательского ПО. Однако теперь эта техника, похоже, распространяется и на атаки вредоносного ПО, похищающего информацию.
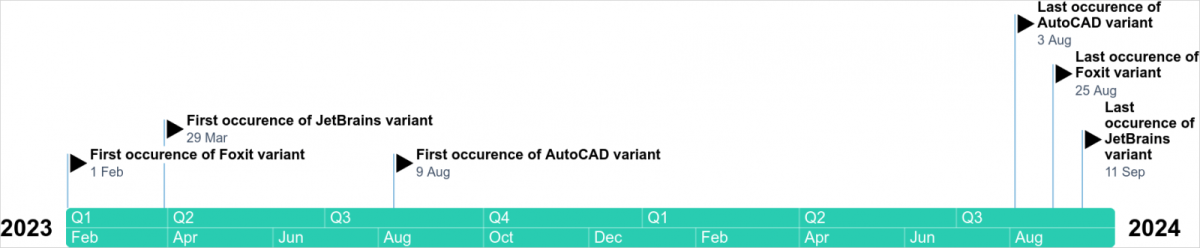
Исследователи «Касперского» обнаружили кампанию SteelFox в августе, но утверждают, что вредоносная программа существует с февраля 2023 года и в последнее время все активнее распространяется по различным каналам (например, через торренты, блоги и сообщения на форумах).
По данным компании, ее продукты обнаруживали и блокировали атаки SteelFox 11 000 раз.
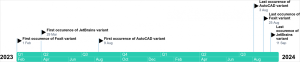
Заражение SteelFox и повышение привилегий
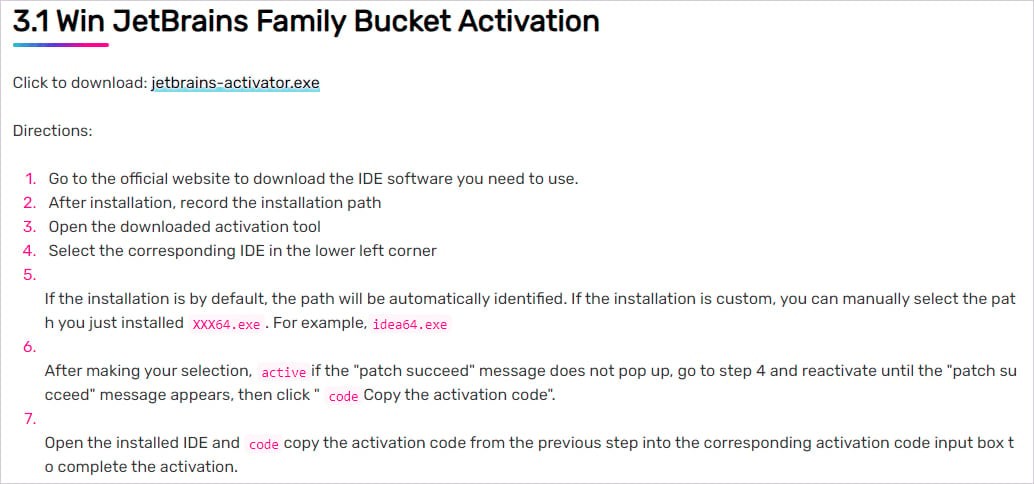
По данным Kaspersky, вредоносные сообщения, рекламирующие дроппер SteelFox, содержат полные инструкции по незаконной активации программы. Ниже приведен пример такого сообщения, содержащего инструкции по активации JetBrains:
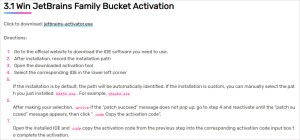
По словам исследователей, несмотря на то, что дроппер обладает рекламируемой функциональностью, пользователи также заражают свои системы вредоносным ПО.
Поскольку программное обеспечение, предназначенное для незаконной активации, обычно устанавливается в Program Files, для добавления кряка требуется доступ администратора, который вредоносная программа использует в дальнейшем при атаке.
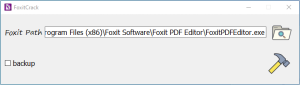
Исследователи Kaspersky утверждают, что «цепочка выполнения выглядит легитимной до момента распаковки файлов». Они объясняют, что в процессе добавляется вредоносная функция, которая падает на машинный код, загружающий SteelFox.
Получив права администратора, SteelFox создает службу, внутри которой запускается WinRing0.sys - драйвер, уязвимый к CVE-2020-14979 и CVE-2021-41285, который можно использовать для повышения привилегий до уровня NT/SYSTEM.
Такие права являются наивысшими в локальной системе, более мощными, чем права администратора, и позволяют получить неограниченный доступ к любым ресурсам и процессам.
Драйвер WinRing0.sys также используется для майнинга криптовалюты, так как является частью программы XMRig для добычи криптовалюты Monero. По словам исследователей Kaspersky, угроза использует модифицированную версию исполняемого файла майнера, который подключается к майнинговому пулу с жестко закодированными учетными данными.
Затем вредоносная программа устанавливает соединение со своим командно-контрольным (C2) сервером с помощью SSL-пиннинга и TLS v1.3, что защищает обмен данными от перехвата.
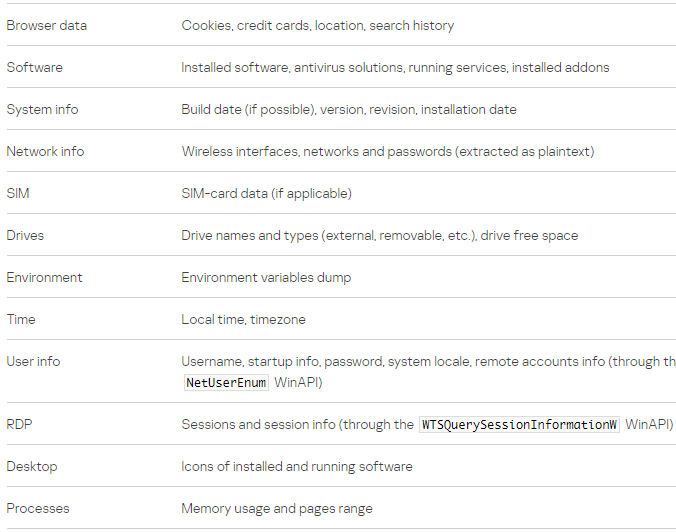
Также активируется компонент info-stealer, который извлекает данные из 13 веб-браузеров, информацию о системе, сети и RDP-соединении.
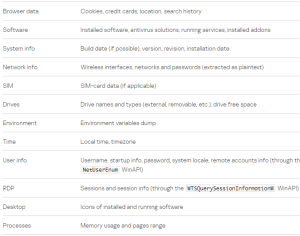
Исследователи отмечают, что SteelFox собирает из браузеров такие данные, как кредитные карты, история просмотров и cookies.
По словам Касперского, хотя домен C2, используемый SteelFox, жестко закодирован, угрозам удается скрывать его, меняя IP-адреса и разрешая их через Google Public DNS и DNS over HTTPS (DoH).
Атаки SteelFox не имеют конкретных целей, но, судя по всему, направлены на пользователей AutoCAD, JetBrains и Foxit PDF Editor. По данным «Касперского», вредоносная программа компрометирует системы в Бразилии, Китае, России, Мексике, ОАЭ, Египте, Алжире, Вьетнаме, Индии и Шри-Ланке.
Хотя SteelFox довольно новый, «это полнофункциональный криминальный пакет», говорят исследователи. Анализ вредоносной программы показывает, что ее разработчик владеет навыками программирования на C++, и ему удалось создать грозное вредоносное ПО за счет интеграции внешних библиотек.