Облачные технологии позволяют организациям создавать и запускать масштабируемые приложения в современных ИТ-средах. Облачные приложения, как правило, состоят из различных компонентов, требующих надежных мер безопасности. Контейнеры, сетки сервисов, микросервисы, инфраструктура и API являются элементами такого подхода к проектированию и созданию программного обеспечения. Однако организациям следует внедрять комплексные решения по обеспечению безопасности, которые обеспечивают полную видимость рисков безопасности и позволяют получить действенные сведения для эффективного устранения проблем.
HCL AppScan 360º, мощное решение для защиты приложений, обеспечивает видимость уязвимостей и рисков безопасности, а также предлагает интегрированные решения для тестирования и устранения проблем. Оно решает проблемы в различных средах, включая облачные, локальные и гибридные приложения, благодаря функциям искусственного интеллекта для управления рисками в режиме реального времени, обеспечения соответствия нормативным требованиям и улучшенного обнаружения.
Для решения проблем безопасности и внедрения лучших практик идеально подходит платформа безопасности «облачных» приложений, построенная на современной унифицированной архитектуре. HCL AppScan 360º - быстрое и точное решение, обеспечивающее гибкое тестирование безопасности приложений, интегрированное в каждый этап жизненного цикла программного обеспечения (SDLC), позволяющее выявлять и устранять проблемы в программном обеспечении на ранней стадии, что снижает риск возникновения инцидентов безопасности.
В этом блоге мы расскажем о новейших методах тестирования «облачных» приложений и безопасности облачных сред, а также выделим некоторые будущие тенденции, которые следует учитывать в 2025 году.
Понимание нативных облачных приложений
Облачные нативные приложения - это революционный подход, использующий потенциал облачных вычислений для удовлетворения меняющихся потребностей бизнеса. Роль поставщика облачных услуг (CSP) важна для управления безопасностью инфраструктуры в облаке, что подчеркивает модель совместной ответственности за кибербезопасность. Согласно исследованию Cloud Evolution 2024: Mandate to Modernize», 78 % организаций согласны с тем, что облачные приложения отличаются гибкостью, устойчивостью и масштабируемостью. HCL AppScan 360º фокусируется на топологиях и методах облачных приложений, включая ускорение API, интеграцию безопасности, гибкость при работе с низким кодом и интеграцию с искусственным интеллектом.
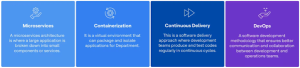
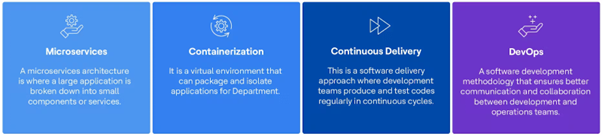
Микросервисы: Небольшие независимые программные компоненты объединяются в облачные нативные приложения, обеспечивая стабильность, обработку отказов компонентов и плавное масштабирование.
Контейнеризация: Позволяет разработчикам упаковывать код приложения и зависимости в отдельные легковесные элементы. Контейнеры стабильно работают на любой инфраструктуре и, будучи легковесными, зачастую более эффективно используют ресурсы.
Непрерывная доставка: Автоматизирует развертывание изменений кода в среде для непрерывного тестирования и подписания. Оптимизированный SDLC повышает скорость и частоту сборки, тестирования и выпуска.
DevOps: улучшает взаимодействие между командами разработчиков и операторов, помогая реализовать автоматическое масштабирование и балансировку нагрузки для настройки ресурсов и удовлетворения спроса.
Развивающийся ландшафт угроз безопасности облачных решений
Облачная нативная разработка по умолчанию не защищена от проблем безопасности. Она должна быть хорошо защищена с помощью средств безопасности облачных приложений. К числу новых угроз в области безопасности облачных вычислений, о которых следует знать организациям, относятся:
- Неправильная конфигурация облачных сервисов и инфраструктуры остается одной из главных проблем. Облачные ресурсы, такие как хранилища, базы данных и серверные экземпляры, могут подвергнуть конфиденциальные данные организации несанкционированному доступу.
- Облачные атаки все чаще направлены на облачные нативные технологии и сервисы, такие как контейнеры, бессерверные вычисления и платформы оркестровки, и используются в качестве основы для таких атак, как выход из контейнеров, внедрение бессерверных функций и компрометация кластера Kubernetes.
- Эксплойты нулевого дня, направленные на облачные приложения, могут обойти традиционные средства контроля безопасности и привести к несанкционированному доступу или утечке данных.
Организациям необходимы решения для защиты «облачных» приложений, которые позволяют снизить риск угроз и адаптироваться к новым угрозам. Технологии, в которых приоритет отдается точности сканирования с использованием проверенных возможностей искусственного интеллекта, обеспечивают более быстрый охват сканированием и сокращают количество ложных срабатываний, что позволяет разработчикам и командам безопасности выявлять, определять приоритеты и устранять наиболее важные уязвимости.
Будущие тенденции в облачной нативной разработке на 2025 год
Приложения могут потерять свою эффективность, если они монолитны и статичны. Благодаря облачным нативным технологиям приложения лучше реагируют на изменения рынка и лучше интегрируются с другими системами. По мере продвижения к 2025 году облачные нативные разработки будут определяться несколькими тенденциями.
- Сдвиг в сторону безопасности в DevOps, автоматизация кибербезопасности и управление цепочкой инструментов непрерывной интеграции/непрерывной доставки (CI/CD) на протяжении всего жизненного цикла приложений. Благодаря контролю безопасности в процессах DevOps ИТ-отдел может перейти от реагирования на инциденты к проактивному укреплению безопасности.
В 2025 году ожидается демократизация системы безопасности приложений, поскольку инструменты безопасности становятся более доступными для команд разработчиков. Мы можем ожидать повышенного внимания к созданию безопасных и совместимых приложений.
- Компании будут искать гибкие решения для обеспечения безопасности приложений, подходящие для самостоятельного, локального и частного облачного развертывания, построенные на основе облачной нативной архитектуры Kubernetes.
Организациям потребуются комплексные возможности управления рисками в системах безопасности облачных нативных приложений. Соответствие отраслевым стандартам и контрольным показателям, таким как PCI, DSS, HIPAA, OWASP top 10 и т. д., станет обычным делом.
- Организации отдают предпочтение мощным инструментам отчетности, позволяющим получить представление об эффективности системы безопасности. В 2025 году ожидается появление более действенных рекомендаций по устранению каждой обнаруженной уязвимости, что упростит и сократит время на поиск и устранение проблем.
- Применение ИИ в тестировании безопасности повысит точность и эффективность. Организации обеспечат безопасность своих практик CI/CD, согласовывая процессы с DORA (DevOps Research and Assessment) и сервисами, основанными на результатах, причем более эффективное согласование обеспечивается функциями GenAI.
- Тенденция к созданию индивидуальных вариантов развертывания облачных нативных приложений, будь то локальные, частные или суверенные облака, позволит организациям создавать индивидуальные, уникальные решения. Индивидуальные представления результатов тестирования и состояния безопасности, а также ход работ по исправлению ошибок будут работать лучше для компаний.
- Новые платформы улучшат процессы CI/CD, сделав безопасность неотъемлемой частью непрерывного цикла разработки, предлагая динамическое тестирование безопасности приложений и возможности SAST (статического анализа).
Заключение
Организациям следует развернуть комплексный пакет тестирования безопасности «облачных» приложений, чтобы использовать преимущества, присущие облачным вычислительным средам. Пакет тестирования должен легко интегрироваться с ведущими средами сборки, инструментами DevOps и IDE, тем самым внедряя безопасность в весь цикл разработки программного обеспечения. Выбранный пакет тестирования должен обеспечивать возможность беспрепятственного тестирования безопасности «облачных» приложений, а его API-интерфейсы должны позволять настраивать автоматизацию и подключать плагины «из коробки».