Сотни продуктов UEFI от 10 производителей подвержены риску взлома из-за критической проблемы с цепочкой поставок прошивки, известной как PKfail, которая позволяет злоумышленникам обойти Secure Boot и установить вредоносное ПО.
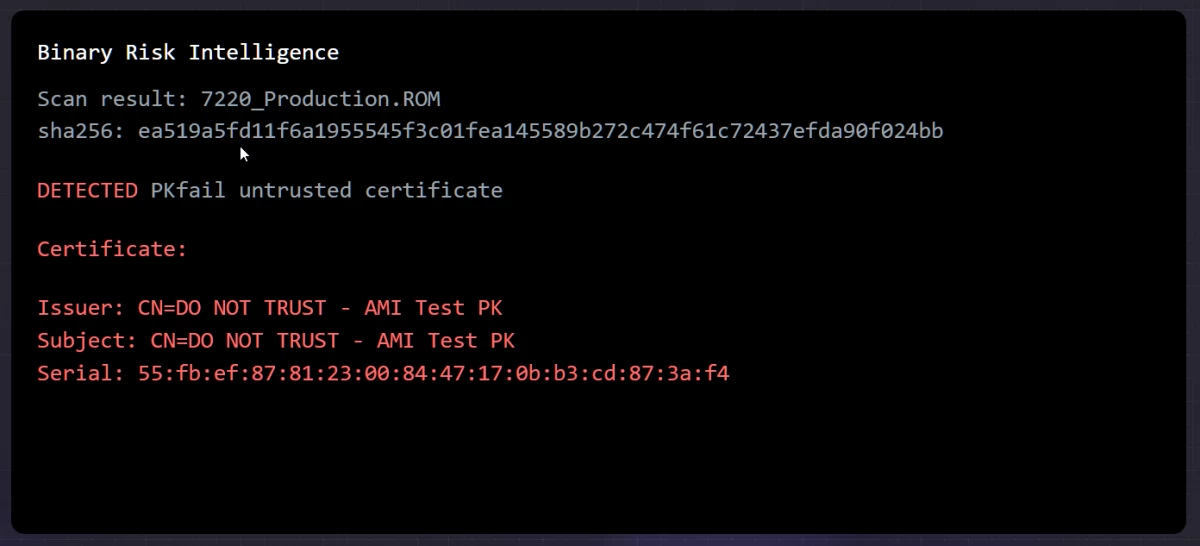
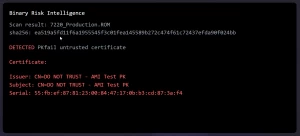
Как выяснила исследовательская группа Binarly, в затронутых устройствах используется тестовый «мастер-ключ» Secure Boot, также известный как Platform Key (PK), созданный компанией American Megatrends International (AMI), который был помечен как «НЕ ТРЕБУЕТСЯ» и который производители должны были заменить своими собственными безопасно сгенерированными ключами.
«Этот ключ платформы, который управляет базами данных Secure Boot и поддерживает цепочку доверия от прошивки до операционной системы, часто не заменяется OEM-производителями или поставщиками устройств, в результате чего устройства поставляются с ненадежными ключами», - заявила исследовательская группа Binarly.
Среди производителей UEFI-устройств, которые использовали недоверенные тестовые ключи в 813 продуктах, - Acer, Aopen, Dell, Formelife, Fujitsu, Gigabyte, HP, Intel, Lenovo и Supermicro.
В мае 2023 года Бинарли обнаружил инцидент с утечкой закрытых ключей из Intel Boot Guard, затронувший нескольких производителей. Как впервые сообщил BleepingComputer, банда вымогателей Money Message слила исходный код MSI для прошивки, используемой в материнских платах компании.
В коде содержались закрытые ключи подписи изображений для 57 продуктов MSI и закрытые ключи Intel Boot Guard для еще 116 продуктов MSI.
Ранее в этом году также произошла утечка закрытого ключа компании American Megatrends International (AMI), связанного с «мастер-ключом» Secure Boot, которая затронула различных производителей корпоративных устройств. Затронутые устройства все еще используются, а ключ используется в недавно выпущенных корпоративных устройствах.
Последствия PKfail и рекомендации
Как объясняет Бинарли, успешная эксплуатация этой проблемы позволяет угрозам, имеющим доступ к уязвимым устройствам и закрытой части ключа платформы, обойти Secure Boot, манипулируя базой данных ключей обмена (KEK), базой данных сигнатур (db) и базой данных запрещенных сигнатур (dbx).
Скомпрометировав всю цепочку безопасности, от прошивки до операционной системы, они могут подписать вредоносный код, что позволяет им развернуть вредоносные программы UEFI, такие как CosmicStrand и BlackLotus.
«Первая прошивка, уязвимая для PKfail, была выпущена в мае 2012 года, а последняя - в июне 2024 года. В целом, это делает данную проблему с цепочкой поставок одной из самых длительных в своем роде - она насчитывает более 12 лет», - добавил Бинарли.
«Список затронутых устройств, который на данный момент насчитывает почти 900 устройств, можно найти в нашем сообщении BRLY-2024-005. При ближайшем рассмотрении результатов сканирования выяснилось, что наша платформа извлекла и идентифицировала 22 уникальных недоверенных ключа».
Для борьбы с PKfail производителям рекомендуется генерировать и управлять ключом платформы, следуя лучшим практикам управления криптографическими ключами, таким как аппаратные модули безопасности.
Также необходимо заменить тестовые ключи, предоставляемые независимыми производителями BIOS, такими как AMI, на собственные безопасные ключи.
Пользователям следует следить за обновлениями прошивки, выпускаемыми производителями устройств, и как можно скорее применять любые исправления безопасности, устраняющие проблему с цепочкой поставок PKfail.
Бинарли также опубликовал сайт pk.fail, который помогает пользователям бесплатно сканировать двоичные файлы прошивок для поиска уязвимых к PKfail устройств и вредоносных полезных нагрузок.