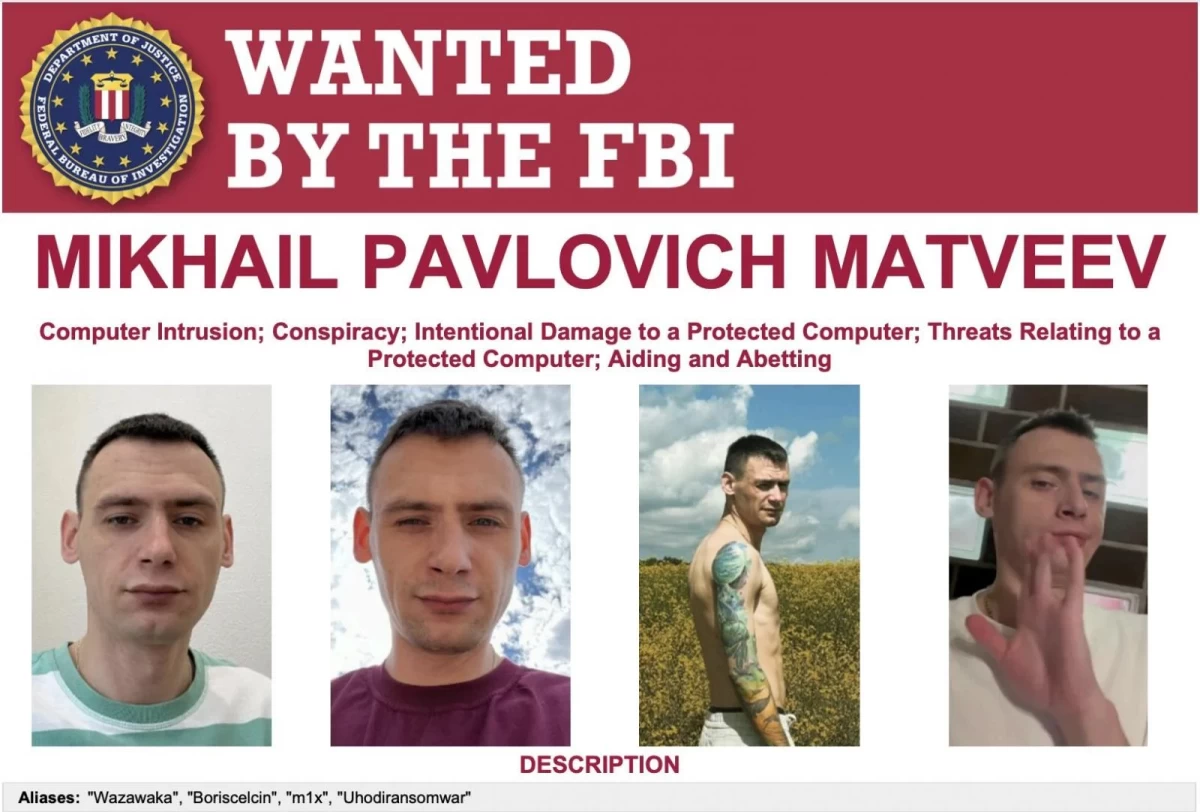
Российские правоохранительные органы арестовали и предъявили обвинение в разработке вредоносного ПО и участии в нескольких хакерских группах известному специалисту по борьбе с вымогательством Михаилу Павловичу Матвееву (также известному как Wazawaka, Uhodiransomwar, m1x и Boriselcin).
Прокуратура пока не раскрывает никаких подробностей о личности человека (в судебных документах он описан как «программист»), но, по словам анонимного источника российского государственного информационного агентства РИА Новости, им является Матвеев.
«В настоящее время следователем собрана достаточная доказательственная база, уголовное дело с обвинительным заключением, подписанным прокурором, направлено в Центральный районный суд города Калининграда для рассмотрения по существу», - говорится в сообщении МВД России.
Как впервые сообщил эксперт по киберполитике Олег Шакиров, Матвеев обвиняется в разработке ransomware (в прокуратуре его называют «специализированным вредоносным ПО», способным шифровать файлы и данные), которое он планировал использовать для шифрования данных «коммерческих организаций с последующим выкупом за расшифровку».
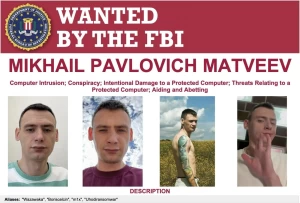
В прошлом году, в мае 2023 года, Министерство юстиции США также выдвинуло против Матвеева обвинения в причастности к операциям Hive и LockBit ransomware, жертвами которых стали жители Соединенных Штатов.
Он также считается «Оранжевым», первоначальным создателем и администратором хакерского форума Ramp и первоначальным администратором операции Babuk ransomware. Последняя распалась после того, как ее участники не смогли решить, стоит ли публиковать данные, украденные у столичной полиции Вашингтона.
В пресс-релизе Министерства юстиции и в обвинительных заключениях, обнародованных в Нью-Джерси и округе Колумбия, приводится примерный график его деятельности во время сотрудничества с тремя бандами по борьбе с вымогательством:
В июне 2020 года Матвеев и соучастники LockBit предположительно развернули вымогательское ПО LockBit в сети правоохранительного органа в округе Пассаик, штат Нью-Джерси.
В апреле 2021 года обвиняемый и соучастники Babuk ransomware предположительно развернули вредоносную полезную нагрузку в системах столичного департамента полиции в Вашингтоне, округ Колумбия.
В мае 2022 года Матвеев и участники банды Hive предположительно зашифровали системы некоммерческой организации, занимающейся лечением поведенческих расстройств, со штаб-квартирой в округе Мерсер, штат Нью-Джерси.
На Матвеева также были наложены санкции Управления по контролю за иностранными активами Министерства финансов США (OFAC) за проведение кибератак против американских организаций, включая правоохранительные органы и организации критической инфраструктуры.
Государственный департамент США также предлагает вознаграждение в размере до 10 миллионов долларов за любую информацию, которая может привести к его аресту или осуждению за транснациональную организованную преступность.
Матвеев был очень активен в Интернете. Он часто общался с исследователями и профессионалами в области кибербезопасности и открыто обсуждал свою киберпреступную деятельность, используя свой (все еще активный) аккаунт в Twitter, RansomBoris.
После введения санкций со стороны США Матвеев открыто издевался над американскими правоохранительными органами, опубликовав в Твиттере фотографию своего плаката с объявлением о розыске на футболке.