Vanir - это новый инструмент проверки патчей безопасности, доступный для Android командой Google Open Source Security Team.
В двух словах:
Vanir дает разработчикам платформы Android возможность быстро и эффективно сканировать свой пользовательский код на предмет отсутствия патчей безопасности и определять применимые доступные исправления.
Это очень важно для производителей Android-устройств, чтобы они могли поддерживать свои устройства в актуальном состоянии с помощью новых патчей, поскольку мы знаем, как часто появляются новые уязвимые ошибки в Android. Компания Vanir появилась благодаря тому, что производители устройств сталкиваются с трудностями, пытаясь оценить уязвимости и включить необходимые обновления для их устранения. Vanir упрощает этот процесс, чтобы все могли как можно быстрее войти в курс дела.
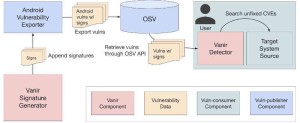
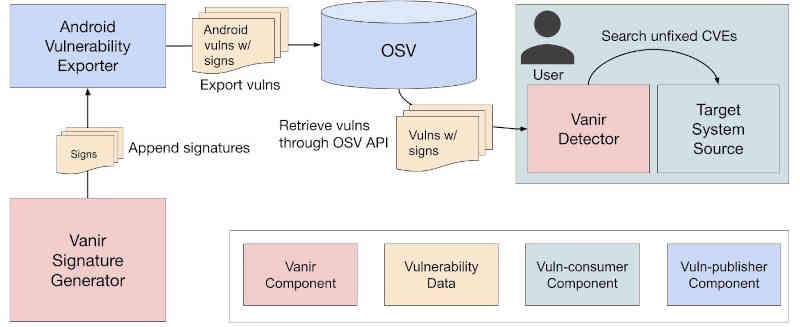
Используя новые техники и алгоритмы, минимизирующие количество ложных срабатываний, Vanir может статически сканировать большие базы кода на предмет известных уязвимостей. Для этого он проверяет сигнатуры на наличие CVE, которые публикуются в базе данных Open Source Vulnerabilities (OSV) - базе данных, которую мы уже рассматривали в прошлом. В статье Track Open Source Vulnerabilities With Google's OSV Database я объяснил.
Отслеживание CVE в конце конвейера все еще не является панацеей, поскольку оно сопровождается целым набором проблем; в основном потребителям часто трудно сопоставить запись об уязвимости с используемыми ими версиями пакетов, а сопровождающим пакетов приходится тратить время на составление точного списка затронутых версий или коммитов во всех своих ветках для последующих потребителей после исправления уязвимости, в дополнение к процессу, необходимому для публикации.
Поэтому, чтобы устранить эти недостатки, Google ввела OSV, чтобы предоставить точные данные о том, где была обнаружена уязвимость и где она была исправлена. OSV дополняет CVE, расширяя их точными метаданными об уязвимости, что упрощает поиск (используя версии пакетов или коммиты).
Vanir опирается на эту инфраструктуру, что позволяет ему быстро сканировать все дерево исходных текстов Android на предмет известных сигнатур.
Vanir поддерживает C/C++ и Java и может использоваться как отдельное настольное приложение или как библиотека Python, которая может быть интегрирована в автоматизированные конвейеры для проверки недостающих патчей автоматизированным и систематическим способом. Она работает на системах Linux, а открытый исходный код и модульность кодовой базы Vanir позволяют использовать ее не только для Android, но и для других платформ.
Загрузите и установите последнюю версию из репозитория Github.