Плагин WordPress Jetpack выпустил сегодня критическое обновление безопасности, устраняющее уязвимость, которая позволяла вошедшему в систему пользователю получить доступ к формам, отправленным другими посетителями сайта.
Jetpack - это популярный плагин для WordPress от Automattic, который предоставляет инструменты для улучшения функциональности, безопасности и производительности сайта. По данным производителя, плагин установлен на 27 миллионах сайтов.
Проблема была обнаружена в ходе внутреннего аудита и затрагивает все версии Jetpack, начиная с 3.9.9, выпущенной в 2016 году.
«В ходе внутреннего аудита безопасности мы обнаружили уязвимость в функции Contact Form в Jetpack, начиная с версии 3.9.9, выпущенной в 2016 году», - говорится в бюллетене безопасности.
«Эта уязвимость может быть использована любым вошедшим на сайт пользователем для чтения форм, отправленных посетителями сайта».
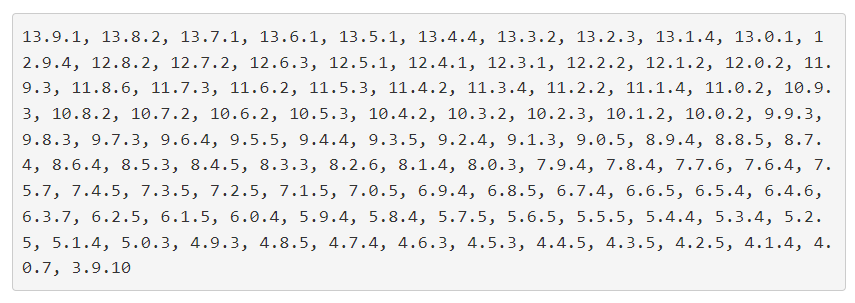
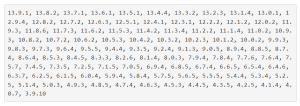
Automattic выпустила исправления для 101 затронутой уязвимостью версии Jetpack, все они перечислены ниже:
Владельцам и администраторам сайтов, использующих Jetpack, необходимо проверить, обновился ли их плагин автоматически до одной из перечисленных выше версий, и выполнить обновление вручную, если это не так.
Компания Jetpack утверждает, что нет никаких доказательств того, что злоумышленники использовали эту уязвимость за восемь лет ее существования, но советует пользователям как можно скорее обновиться до исправленной версии.
«У нас нет доказательств того, что эта уязвимость была использована в дикой природе. Однако теперь, когда обновление уже выпущено, не исключено, что кто-то попытается воспользоваться этой уязвимостью», - предупреждает Jetpack.
Обратите внимание, что для этого дефекта не существует никаких смягчающих или обходных путей, поэтому применение доступных обновлений является единственным доступным и рекомендуемым решением.
Технические подробности о дефекте и способах его использования пока не разглашаются, чтобы дать пользователям время на установку обновлений безопасности.