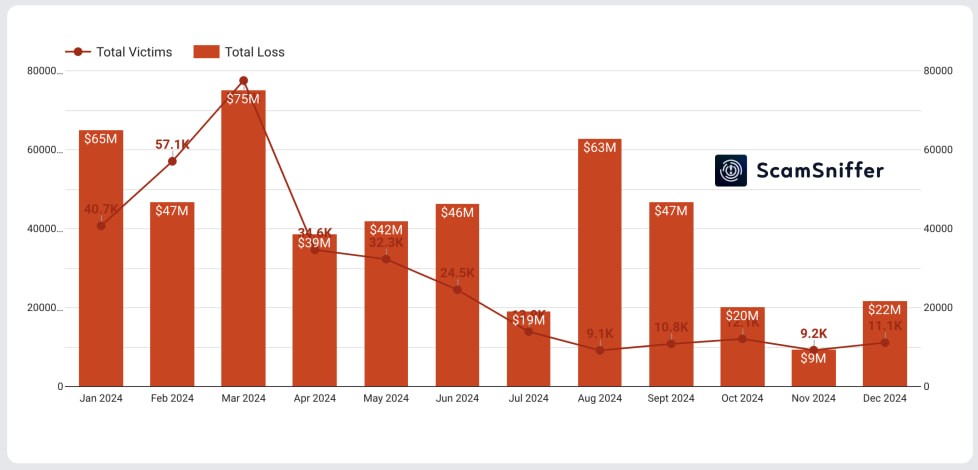
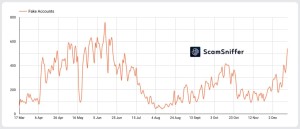
В прошлом году мошенники похитили криптовалюту на сумму $494 млн в результате атак, направленных на слив кошельков с более чем 300 000 адресов кошельков.
Это на 67 % больше, чем в 2023 году, хотя число жертв выросло всего на 3,7 %, что говорит о том, что в среднем жертвы обладали более значительными суммами.
Данные получены от антимошеннической платформы Web3 «Scam Sniffer», которая уже некоторое время отслеживает активность сливщиков кошельков и ранее сообщала о волнах атак, которые затрагивали до 100 000 человек одновременно.
Сливщики кошельков - это фишинговые инструменты, специально разработанные для кражи криптовалюты или других цифровых активов из кошельков пользователей, часто размещаемые на поддельных или взломанных веб-сайтах.
В 2024 году компания Scam Sniffer зафиксировала 30 крупных краж (свыше 1 млн долларов), совершенных с помощью программ для слива кошельков, причем в самом крупном ограблении было обналичено криптовалюты на 55,4 млн долларов.
Это произошло в начале года, когда рост цен на биткоин стимулировал фишинговую активность. В первом квартале этого года с помощью атак через слив кошельков было похищено в общей сложности 187 миллионов долларов.
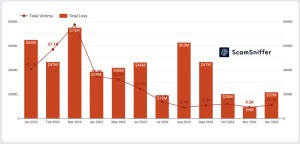
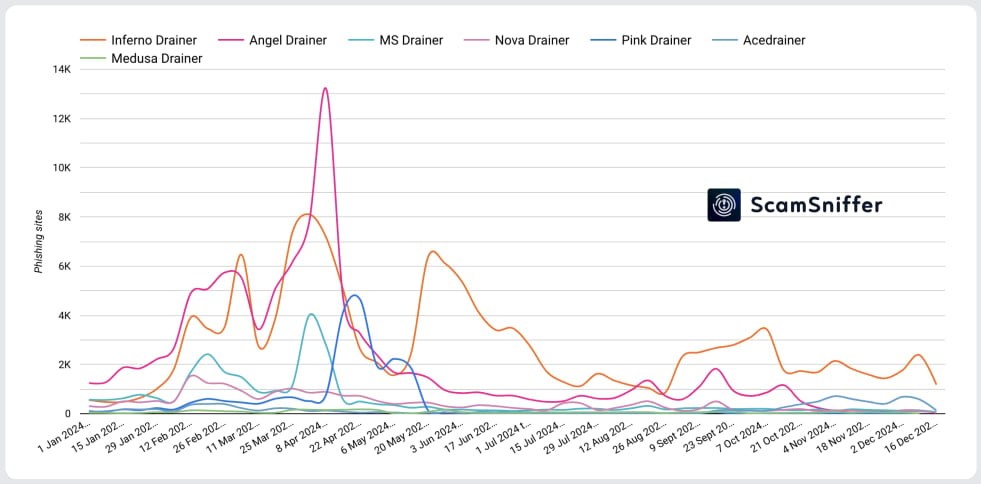
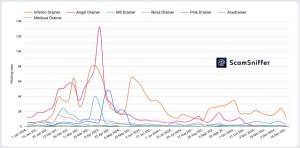
Во втором квартале года известный сервис «Pink Drainer», ранее выдававший себя за журналистов в фишинговых атаках с целью взлома аккаунтов Discord и Twitter для кражи криптовалюты, объявил о своем уходе.
Хотя это и вызвало спад фишинговой активности, в третьем квартале мошенники начали постепенно набирать обороты, а сервис Inferno занял лидирующую позицию, нанеся убытки в размере 110 миллионов долларов в августе и сентябре вместе взятых.
Наконец, активность спала в последнем квартале года, на который пришлось лишь около 10,3 % от общего объема потерь, зафиксированных в 2024 году. В это время Acedrainer также стал крупным игроком, заняв 20 % рынка сливных устройств, сообщает ScamSniffer.
Большая часть потерь (85,3 %) пришлась на Ethereum и составила 152 миллиона долларов, в то время как стакинг (40,9 %) и стейблкоины (33,5 %) были одними из самых популярных целей.
Что касается тенденций 2024 года, то Scam Sniffer отмечает использование поддельных CAPTCHA и страниц Cloudflare, IPFS для обхода обнаружения, а также изменение типов подписей, способствующих краже денег.
В частности, для кражи средств в большинстве случаев использовалась подпись 'Permit' (56,7 %) или 'setOwner' (31,9 %). Первая дает разрешение на расходование токенов в соответствии со стандартом EIP-2612, а вторая обновляет права собственности или административные права смарт-контракта.
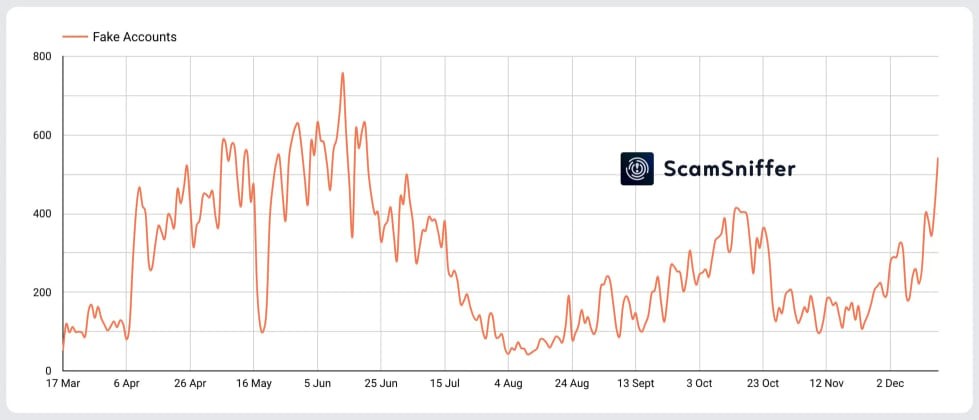
Еще одна примечательная тенденция - увеличение использования рекламы Google Ads и Twitter в качестве источника трафика на фишинговые сайты, причем для достижения своей цели злоумышленники используют взломанные аккаунты, ботов и фальшивые токены.
Для защиты от Web3-атак рекомендуется взаимодействовать только с проверенными и надежными сайтами, сверять URL-адреса с официальными сайтами проектов, читать запросы на одобрение транзакций и разрешения перед подписанием, а также имитировать транзакции перед их совершением.
Многие кошельки также предлагают встроенные предупреждения о фишинговых или вредоносных транзакциях, поэтому обязательно включите их. Наконец, используйте инструменты для отзыва токенов, чтобы убедиться, что подозрительные разрешения не активны.