На GitHub существует проблема с неаутентичными «звездами», которые используются для искусственного повышения популярности репозиториев для мошенничества и распространения вредоносного ПО, чтобы они казались более популярными и помогали охватить большее количество ничего не подозревающих пользователей.
Звезды похожи на кнопки «Like» в социальных сетях и позволяют пользователям GitHub отмечать репозиторий. GitHub использует звезды как часть глобальной системы ранжирования и показывает вам связанный контент, который, по его мнению, может вам понравиться.
«Вы можете отмечать звездочками репозитории и темы, чтобы обнаружить похожие проекты на GitHub. Когда вы отмечаете репозитории или темы, GitHub может рекомендовать связанный с ними контент на вашей персональной панели», - объясняет GitHub.
Эта проблема уже была задокументирована ранее, например, прошлым летом, когда Check Point обнаружила службу доставки вредоносного ПО под названием «Призрачная сеть звездочетов», которая использовала разветвленную сеть неаутентичных пользователей с поддельными звездами в проектах для распространения вредоносного ПО, похищающего информацию.
Невредоносные проекты также используют фальшивых звезд для повышения своей популярности, увеличения охвата и привлечения внимания законных пользователей, настоящих звезд и поддержки.
Новое исследование, проведенное учеными из Socket, Университета Карнеги-Меллона и Государственного университета Северной Каролины, позволяет лучше понять масштаб проблемы: на GitHub было обнаружено 4,5 миллиона звезд, которые предположительно являются поддельными.
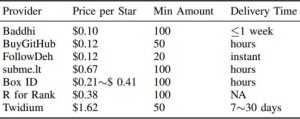
Поиск фальшивых звезд
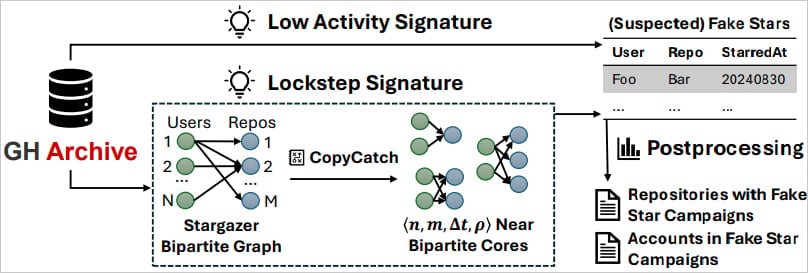
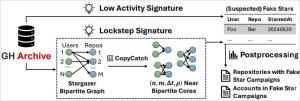
Исследователи разработали и использовали инструмент под названием «StarScout» для анализа 20 ТБ данных из «GHArchive» с целью поиска ненастоящих звезд.
GHArchive содержит метаданные о более чем 6 миллиардах событий GitHub с июля 2019 года по октябрь 2024 года, включая 60,5 миллиона действий пользователей над 310 миллионами репозиториев и 610 миллионов звезд.
StarScout обнаруживает пользователей, которые проявляют минимальную активность на GitHub, например, отмечают звездочками один репозиторий, имеют шаблоны активности ботов или временных аккаунтов, а также группы аккаунтов, которые действуют согласованно, например, отмечают звездочками одни и те же репозитории в течение короткого времени.
Их метод основан на CopyCatch, алгоритме, разработанном для обнаружения мошеннических моделей в социальных сетях.
4,5 миллиона звезд, подозреваемых в подделке
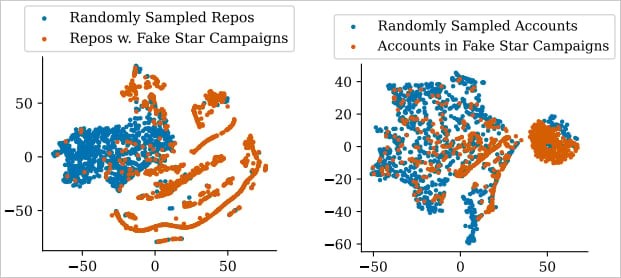
После обработки данных с применением алгоритмов низкой активности и сигнатур блокировки для выявления подозрительных звезд в репозиториях команда обнаружила 4 530 000 подозреваемых в подделке звезд, подаренных 1 320 000 аккаунтов в 22 915 репозиториях.
Чтобы повысить уверенность в истинной природе этих звезд, исследователи отфильтровали потенциальные ложные срабатывания, рассматривая только репозитории со значительным аномальным всплеском активности звезд в течение одного месяца, и для которых процент подделок составлял более 10 % по отношению к общему количеству звезд.
Это позволило сократить результат до 3 100 000 фальшивых звезд, присвоенных 278 000 аккаунтов 15 835 хранилищам.
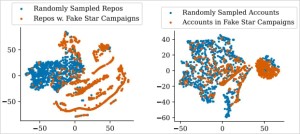
Из них примерно 91 % хранилищ и 62 % предполагаемых неаутентичных аккаунтов были удалены по состоянию на октябрь 2024 года, что подтверждает точность инструмента StarScout.
Исследование также показывает, что в 2024 году активность фальшивых звезд резко возросла: примерно 15,8 % хранилищ, имеющих более 50 звезд в июле 2024 года, были вовлечены в эти вредоносные кампании.
Исследователи сообщили о репозиториях и аккаунтах, которые StarScout определил как неаутентичные, в июле 2024 года, и GitHub удалил их все. Однако они все еще находятся в процессе оценки и сообщают о дополнительных кластерах, обнаруженных в ноябре 2024 года.
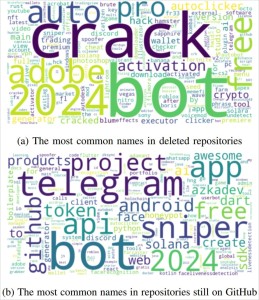
Последствия появления фальшивых звезд для GitHub и его пользователей многообразны, но в целом эта проблема подрывает доверие к платформе и различным программным проектам, размещенным на ней.
Пользователи должны смотреть не на звезды, а оценивать активность и качество репозитория, читать документацию, изучать контент и вклад, а также, по возможности, просматривать код.
Обманные репозитории GitHub широко распространены, и платформа даже использовалась в государственных операциях, поэтому будьте осторожны, скачивая с нее программное обеспечение.
BleepingComputer связался с GitHub, чтобы узнать больше о том, как платформа активно борется с проблемой фальшивых звезд, но мы все еще ждем ответа.