В поисках надежного водяного знака ИИ
Проблема заключается в том, что цифровая водяная маркировка результатов ИИ становится все более сложной по мере совершенствования ИИ-контента.

Быстрое создание программного обеспечения часто обходится в ущерб безопасности, когда уязвимости непреднамеренно попадают в производственный код. Это представляет собой серьезную проблему, поскольку многие разработчики считают требования безопасности сложными и трудновыполнимыми.
«Разработчики выпускают программное обеспечение быстрее, чем это можно было себе представить ранее, выпуская новые функции рано и часто. Однако, несмотря на все их усилия по созданию безопасного кода, уязвимости в программном обеспечении непреднамеренно попадают в производство и продолжают оставаться одной из основных причин взломов, - объясняет Майк Хэнли, генеральный директор и вице-президент по инженерным вопросам GitHub.
Хотя инструменты сканирования кода могут обнаружить эти уязвимости, реальное узкое место заключается в их устранении. Устранение этих проблем требует специальных знаний в области безопасности и значительных временных затрат, а этих ресурсов часто не хватает».
Чтобы решить эту проблему, GitHub объявил о широкой доступности Copilot Autofix в рамках GitHub Advanced Security (GHAS). Этот инструмент на базе искусственного интеллекта анализирует уязвимости, объясняет их значение и предлагает исправления на уровне кода, значительно ускоряя процесс устранения.
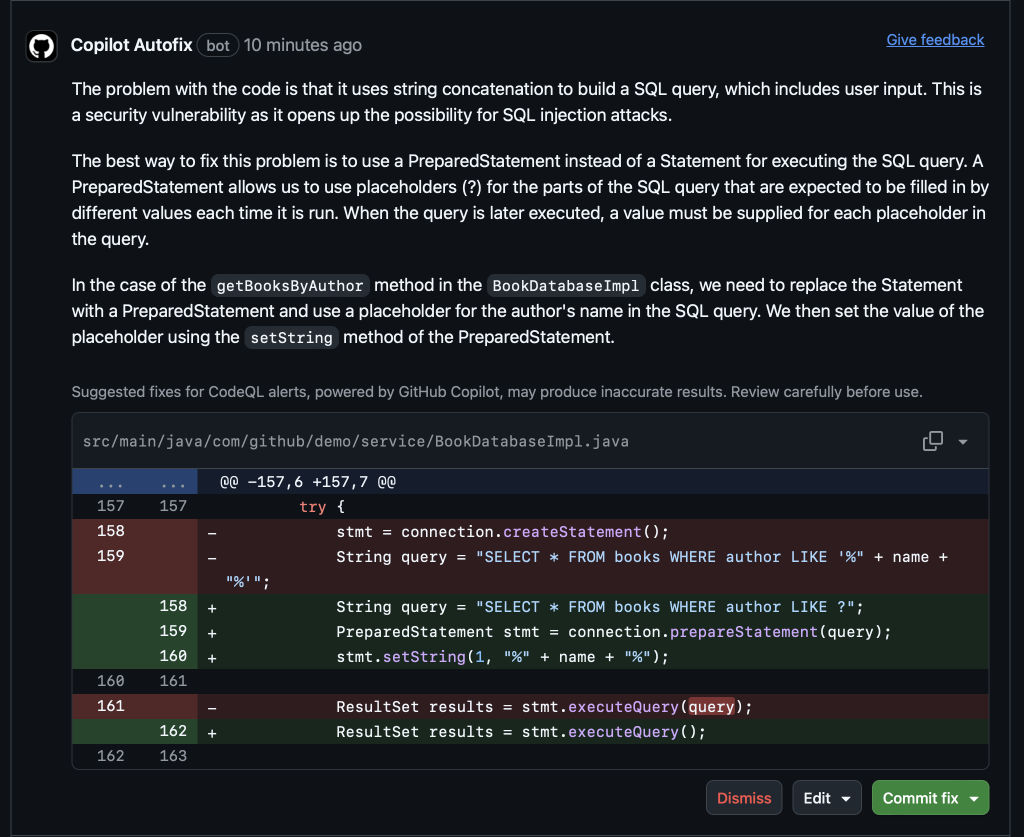
«Во время публичной бета-версии мы обнаружили, что разработчики устраняют уязвимости в коде более чем в три раза быстрее, чем те, кто делает это вручную. Это яркий пример того, как агенты ИИ могут радикально упростить и ускорить разработку безопасного программного обеспечения», - говорит Хэнли.
Данные за период с мая по июль 2024 года свидетельствуют о значительном сокращении времени устранения уязвимостей":
Это повышение эффективности обернулось ощутимыми преимуществами для первых пользователей. Кевин Купер, главный инженер компании Optum, сообщает о «60-процентном сокращении времени, затрачиваемого на проверку кода, связанного с безопасностью, и 25-процентном повышении общей производительности разработки».
Преимущества Copilot Autofix выходят за рамки устранения новых уязвимостей; он также решает часто вызывающую опасения проблему существующих долгов по безопасности. Накопление неустраненных уязвимостей может преследовать организации годами, а их устранение со временем становится все более сложным и дорогостоящим.
Copilot Autofix предлагает решение, анализируя существующий код, выявляя уязвимости и предлагая исправления на уровне кода простым щелчком мыши. Это позволяет разработчикам быстро и эффективно устранять проблемы безопасности, даже если речь идет о предупреждениях низкой и средней степени серьезности, которые часто не принимаются во внимание.
«Copilot Autofix решает обременительные задачи по обеспечению безопасности, гарантируя, что наш существующий и новый код всегда будет максимально защищен», - говорит Марио Ландграф, менеджер сообщества по безопасности в Otto. «Уязвимости отмечаются немедленно, а изменения кода рекомендуются автоматически. Это помогает нашим командам высвободить время, чтобы они могли сосредоточиться на более стратегических инициативах».
Используя движок CodeQL, GPT-4o и API GitHub Copilot, Copilot Autofix предоставляет разработчикам легкодоступную экспертизу в области безопасности. Это позволяет им не только устранять уязвимости, но и понимать глубинные проблемы и внедрять безопасные методы кодирования.
Признавая важность безопасности открытых исходных кодов, GitHub расширяет преимущества Copilot Autofix для сообщества разработчиков открытых исходных кодов. Начиная с сентября, все проекты с открытым исходным кодом получат бесплатный доступ к Copilot Autofix в рамках запросов на исправление, что еще больше укрепит безопасность экосистемы программного обеспечения.
С помощью Copilot Autofix GitHub стремится сделать безопасность неотъемлемой частью процесса разработки, а не отдельной и сложной задачей. Предоставляя разработчикам инструменты с искусственным интеллектом и легкодоступный опыт, они стремятся к тому, чтобы «найденная уязвимость» стала синонимом «устраненной уязвимости».
Проблема заключается в том, что цифровая водяная маркировка результатов ИИ становится все более сложной по мере совершенствования ИИ-контента.
OpenAI представила "Структурированные выходные данные" - новую функцию API, призванную решить давнюю проблему надежной генерации структурированных данных из больших языковых моделей (LLM).
Видеоигры стали ведущим средством цифровых развлечений. Несмотря на огромное количество игр, доступных практически на каждом устройстве, многие геймеры стремятся создавать собственные игры, демонстрирующие их уникальные предпочтения и новаторские идеи.