Amazon добавляет инструмент для редактирования кода AWS Lambda
Компания Amazon добавила новую возможность редактирования кода для AWS Lambda в консоли AWS, основанную на редакторе кода Code-OSS, Visual Studio Code Open Source.

Компания Edera выпустила Am I Isolated, эталон безопасности контейнеров с открытым исходным кодом, который проверяет среду выполнения пользователей и тестирует изоляцию контейнеров.
Компания Edera наиболее известна своим решением Protect Kubernetes, которое обеспечивает безопасность Kubernetes по умолчанию, работает в любом месте и защищает рабочие нагрузки с помощью жесткой изоляции, используя облачный гипервизор Type 1. Это означает, что контейнеры Kubernetes запускаются на самом низком уровне, исключая возможность побега контейнеров. Edera также выпускает решение Protect AI, которое предлагает конфигурацию GPU из коробки и обеспечивает безопасность за счет автоматического обнаружения, изоляции драйверов и виртуализации GPU.
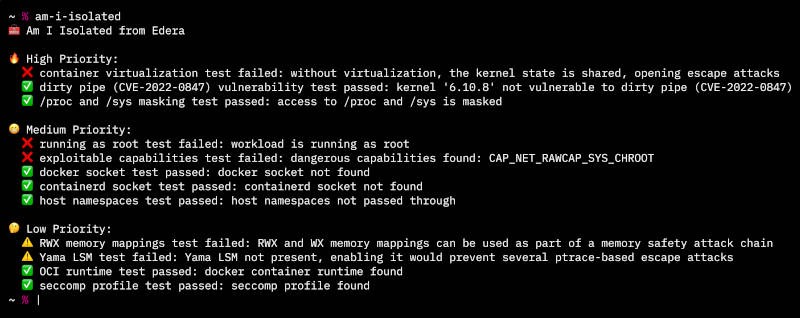
Новый продукт, Am I Isolated, имеет открытый исходный код и представляет собой эталон безопасности, который проверяет изоляцию контейнеров. Сканер времени выполнения контейнеров на основе языка Rust обнаруживает пробелы в изоляции времени выполнения контейнеров. Он оценивает заданную среду выполнения и ищет вещи, которые могут быть проблемой безопасности, а также предоставляет предложения по решению любых найденных проблем для обеспечения более надежных гарантий изоляции.
Эмили Лонг, соучредитель и генеральный директор Edera, сказала:
«В настоящее время компании либо тратят лишние деньги на создание отдельных сред Kubernetes для недоверенных контейнеров, либо используют слишком много дорогих и устаревших инструментов, которые ничего не решают».
Поскольку контейнеры - это процессы на хосте, их необходимо изолировать, чтобы ограничить радиус взрыва при выходе контейнеров и инцидентах безопасности. Помимо оценки среды выполнения контейнеров, Am I Isolated также проверяет наличие окружающих привилегий и распространенных ошибок в конфигурации, которые допускают команды DevOps и инженеры платформ при настройке контейнерных приложений или среды выполнения контейнеров. Кроме того, решение обеспечивает постоянное тестирование методов защиты от контейнеров.
Лонг отмечает, что обеспечение безопасности рабочих нагрузок с несколькими ресурсами остается нерешенной проблемой, которая обходится компаниям в миллионы долларов:
«Совсем недавно исследовательская группа Wiz сообщила о критической уязвимости NVIDIA GPU AI, которая раскрывает проблему, стоящую перед Kubernetes уже 10 лет и влияющую на безопасность AI - побеги контейнеров».
Традиционные контейнерные эскейпы получают доступ к GPU напрямую из хост-системы, что может позволить контейнеру сбежать, если в драйвере обнаружена ошибка. Edera утверждает, что изоляция критически важна для обеспечения безопасности рабочих нагрузок и многопользовательского доступа, поскольку она ограничивает радиус взрыва при побеге контейнеров и инцидентах безопасности. Вместо того чтобы запускать контейнеры в пространствах имен Linux, платформа Edera рассматривает контейнер как гостевую виртуальную машину. Между контейнерами нет общего состояния ядра, а безопасная для памяти плоскость управления Rust обеспечивает дополнительную защиту рабочих нагрузок. Edera может использоваться везде, где пользователи запускают свои контейнеры (в публичном, частном и локальном облаке), и не требует расширения виртуализации или создания собственной инфраструктуры. Edera утверждает, что Am I Isolated - это простое решение, обеспечивающее спокойствие и позволяющее компаниям сэкономить миллионы на облачных вычислениях.
Am I Isolated является бесплатным и с открытым исходным кодом, его можно загрузить на GitHub компании Edera. На странице GitHub отмечается, что I Am Isolated все еще находится на стадии разработки и пока не включает в себя тесты на все возможные проблемы безопасности контейнеров. Текущая работа сосредоточена на предоставлении достаточного количества данных в удобоваримом формате, а не на перегрузке инженеров по безопасности и CISO слишком большим количеством данных.
Am I Isolated уже доступен на GitHub.
Компания Amazon добавила новую возможность редактирования кода для AWS Lambda в консоли AWS, основанную на редакторе кода Code-OSS, Visual Studio Code Open Source.
Sequin - это инструмент для захвата изменений и потоковой передачи данных из базы данных Postgres, гарантирующий однократную обработку. Что это значит?
Apache Fury был обновлен для добавления нативных образов GraalVM и оптимизированных сериализаторов для коллекций Scala.