Компания Amazon конфисковала домены, использовавшиеся российской хакерской группой APT29 в целевых атаках на правительственные и военные организации для кражи учетных данных и информации Windows с помощью вредоносных файлов подключения к протоколу удаленного рабочего стола.
APT29, также известная как «Уютный медведь» и «Полуночная метель», является российской государственной группой кибершпионажа, связанной со Службой внешней разведки России (СВР).
Amazon поясняет, что, хотя фишинговые страницы, которые использовала APT29, выглядели как домены AWS, ни Amazon, ни учетные данные для ее облачной платформы не были непосредственной целью этих атак.
«Некоторые из используемых доменных имен пытались обмануть цели, заставив их поверить, что это домены AWS (это не так), но Amazon не был целью, и группа не искала учетные данные клиентов AWS», - говорится в сообщении.
«Скорее, APT29 искала учетные данные своих целей в Windows через Microsoft Remote Desktop».
«Узнав об этой деятельности, мы немедленно начали процесс захвата доменов, которые использовала APT29, выдавая себя за AWS, чтобы прервать операцию».
Угрожающие субъекты известны своими изощренными атаками на правительства, аналитические центры и исследовательские институты по всему миру, часто используя фишинг и вредоносное ПО для кражи конфиденциальной информации.
Атаки на организации по всему миру
Хотя недавняя кампания APT29 оказала значительное влияние на Украину, где она была впервые обнаружена, она имела широкий масштаб и была направлена на несколько стран, считающихся противниками России.
Amazon отмечает, что в этой конкретной кампании APT29 разослала фишинговые письма гораздо большему числу целей, чем обычно, следуя противоположному подходу своей типичной стратегии «узкого таргетинга».
Украинская группа реагирования на компьютерные аварии (CERT-UA) опубликовала предупреждение об этих «Rogue RDP» вложениях, чтобы предупредить о массовой активности в электронной почте, которую они отслеживают под номером 'UAC-0215'.
В сообщениях использовалась тема решения проблем «интеграции» с сервисами Amazon и Microsoft и внедрения архитектуры кибербезопасности «нулевого доверия» (Zero Trust Architecture, ZTA).
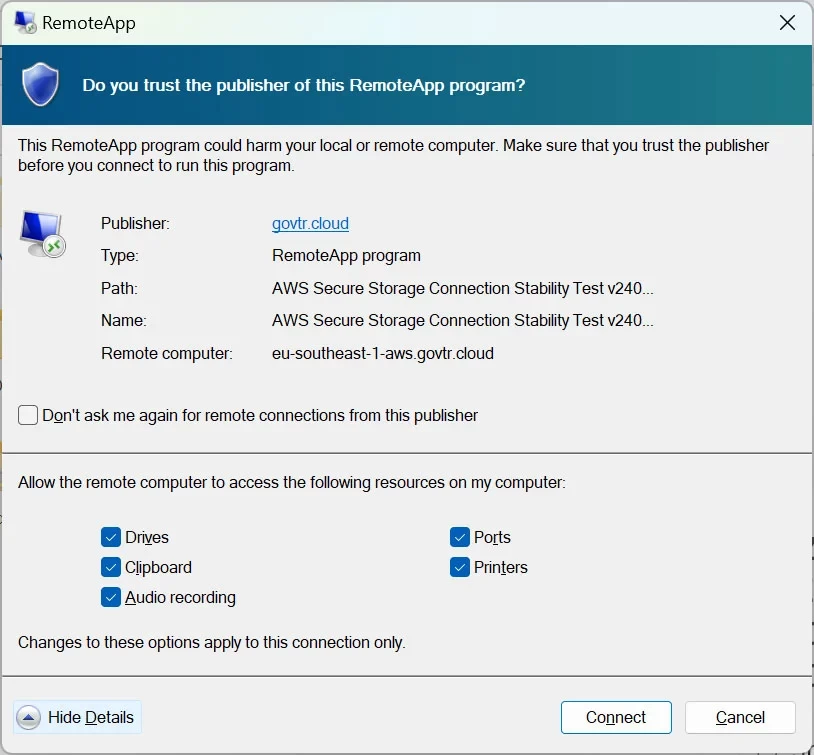
Письма содержали файлы соединений RDP (Remote Desktop Protocol) с именами типа «Zero Trust Security Environment Compliance Check.rdp», которые при открытии автоматически инициировали соединения с вредоносными серверами.
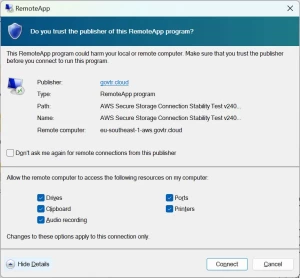
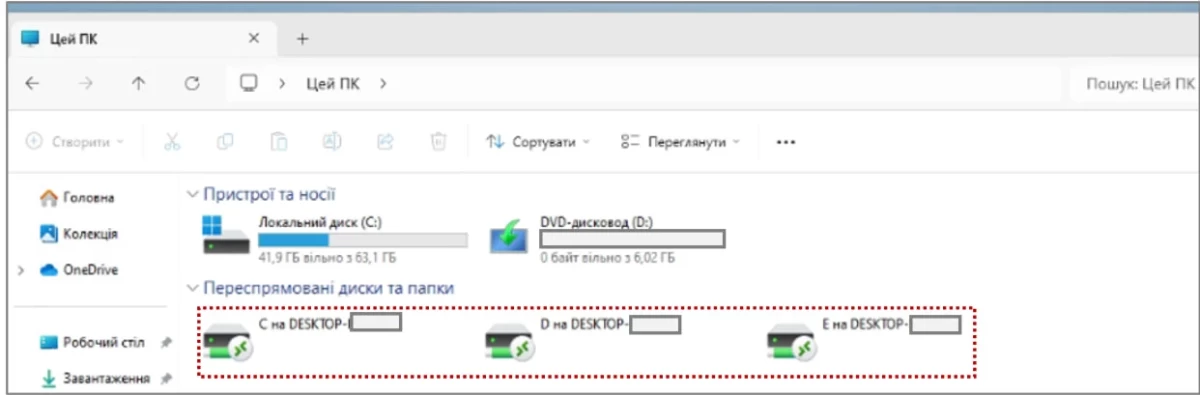
Как видно на изображении одного из этих профилей RDP-подключений выше, они делили с контролируемым злоумышленником RDP-сервером все локальные ресурсы, включая:
- Локальные диски и файлы
- сетевые ресурсы
- Принтеры
- COM-порты
- Аудиоустройства
- Буфер обмена .
Более того, UA-CERT утверждает, что они также могут быть использованы для выполнения неавторизованных программ или скриптов на взломанном устройстве.
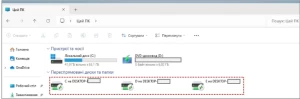
Хотя Amazon утверждает, что эта кампания использовалась для кражи учетных данных Windows, поскольку локальные ресурсы цели были совместно использованы с RDP-сервером злоумышленника, это также позволило бы угрожающим субъектам красть данные непосредственно с совместно используемых устройств.
Сюда входят все данные, хранящиеся на жестких дисках, в буфере обмена Windows и на сопоставленных сетевых ресурсах.
CERT-UA рекомендует внимательно изучить журналы сетевого взаимодействия на предмет IP-адресов, о которых говорится в разделе IoC бюллетеня, чтобы обнаружить возможные признаки атак или взлома.
Кроме того, для уменьшения площади атаки рекомендуются следующие меры:
- Блокировать файлы ' .rdp' на почтовом шлюзе.
- Запретите пользователям запускать файлы '.rdp', если они не нужны.
- Настройте параметры брандмауэра, чтобы ограничить RDP-соединения с программой mstsc.exe к внешним сетевым ресурсам.
- Настройте групповые политики для отключения перенаправления ресурсов через RDP ('Remote Desktop Services' -> 'Remote Desktop Session Host' -> 'Device and Resource Redirection' -> 'Do not allow...').
APT29 остается одной из самых мощных российских киберугроз, в последнее время она стала известна тем, что использует эксплойты, доступные только производителям шпионского ПО.
В прошлом году стало известно, что участники угрозы взломали таких важных поставщиков программного обеспечения, как TeamViewer, Microsoft и Hewlett Packard Enterprise.
В начале этого месяца западные спецслужбы предупредили о том, что APT29 «массово» использует недостатки серверов Zimbra и JetBrains TeamCity для взлома важных организаций по всему миру.