В понедельник Международная организация гражданской авиации ООН (ИКАО) объявила о расследовании инцидента, который она назвала «инцидентом безопасности».
Созданное в 1944 году как межправительственная организация, это агентство ООН сотрудничает с 193 странами для поддержки разработки взаимно признанных технических стандартов.
«ИКАО активно расследует сообщения о потенциальном инциденте информационной безопасности, предположительно связанном с субъектом угроз, известным своими атаками на международные организации», - говорится в заявлении ИКАО.
«Мы очень серьезно относимся к этому вопросу и приняли срочные меры безопасности, одновременно проводя всестороннее расследование».
Агентство ООН заявляет, что предоставит более подробную информацию после того, как завершит предварительное расследование этого потенциального нарушения.
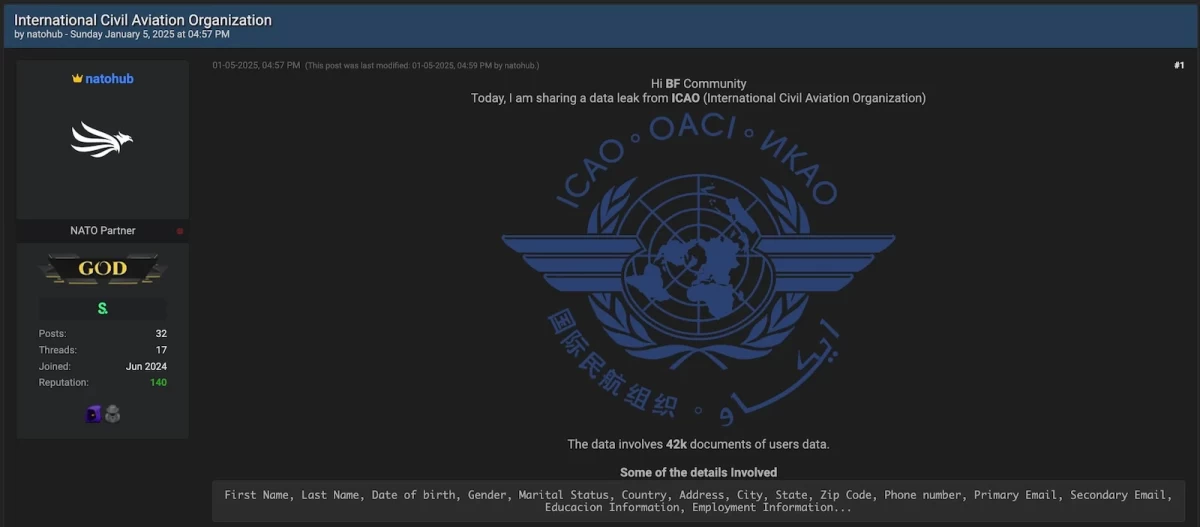
Хотя ICAO пока не предоставила конкретных подробностей о том, что послужило причиной для проведения расследования, это заявление было сделано через два дня после того, как один из участников угроз под ником «natohub» слил 42 000 документов, предположительно украденных у ICAO, на хакерский форум BreachForums.
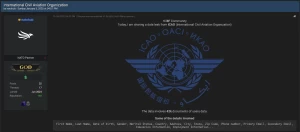
Согласно заявлениям natohub, якобы украденные документы содержат имена, даты рождения, адреса, номера телефонов, адреса электронной почты, а также информацию об образовании и трудоустройстве. Другой участник угроз утверждает, что архив содержит 2 ГБ файлов с информацией о 57 240 уникальных электронных письмах.
Представитель ICAO не смог получить комментарии, когда с ним связался BleepingComputer сегодня.
Это произошло после того, как другое агентство ООН, Программа развития Организации Объединенных Наций (ПРООН), начало расследование кибератаки в апреле 2024 года после кибератаки, заявленной бандой 8Base ransomware - ПРООН пока не предоставила обновленной информации о расследовании.
В январе 2021 года Программа ООН по окружающей среде (ЮНЕП) также сообщила о нарушении целостности данных, после того как более 100 000 записей сотрудников с персональной информацией (PII) были раскрыты в Интернете.
В июле 2019 года сети ООН в Вене и Женеве также подверглись взлому с помощью эксплойта для Sharepoint. Злоумышленники получили доступ к записям сотрудников, данным медицинской страховки и коммерческих контрактов, что один из чиновников ООН позже назвал «крупным крахом».