Начните заниматься этическим взломом с помощью этого пакета обучения за 35 долларов
Этичные хакеры - это современные супергерои кибербезопасности.

Новая вредоносная программа для Android под названием «FireScam» распространяется как премиум-версия приложения Telegram через фишинговые сайты на GitHub, имитирующие RuStore, российский рынок приложений для мобильных устройств.
RuStore был запущен в мае 2022 года российской интернет-группой VK («ВКонтакте») в качестве альтернативы Google Play и Apple App Store после введения западных санкций, ограничивших доступ российских пользователей к мобильному ПО.
В нем размещаются приложения, соответствующие российским нормам, и он был создан при поддержке Министерства цифрового развития РФ.
По данным исследователей из компании Cyfirma, вредоносная страница на GitHub, имитирующая RuStore, сначала поставляет модуль-дроппер под названием GetAppsRu.apk.
APK-дроппер обфусцирован с помощью DexGuard, чтобы избежать обнаружения, и получает разрешения, которые позволяют ему определять установленные приложения, дают ему доступ к хранилищу устройства и устанавливают дополнительные пакеты.
Далее он извлекает и устанавливает основную полезную нагрузку - Telegram Premium.apk, которая запрашивает разрешения на мониторинг уведомлений, данных буфера обмена, SMS, сервисов телефонии и т. д.
При выполнении программы на экране WebView, отображающем страницу входа в Telegram, происходит кража учетных данных пользователя для работы с сервисом обмена сообщениями.
FireScam устанавливает связь с базой данных Firebase Realtime Database, куда в режиме реального времени загружает украденные данные и регистрирует скомпрометированное устройство с уникальными идентификаторами для отслеживания.
Cyfirma сообщает, что украденные данные хранятся в базе только временно, а затем стираются, предположительно после того, как участники угрозы отфильтровали их на предмет ценной информации и скопировали в другое место.
Вредоносная программа также открывает постоянное WebSocket-соединение с конечной точкой Firebase C2 для выполнения команд в режиме реального времени, таких как запрос определенных данных, запуск немедленной загрузки в базу данных Firebase, загрузка и выполнение дополнительной полезной нагрузки или настройка параметров наблюдения.
FireScam также может отслеживать изменения активности на экране, фиксируя события включения/выключения и записывая в журнал активное в данный момент приложение, а также данные об активности для событий длительностью более 1 000 миллисекунд.
Вредоносная программа также тщательно отслеживает все транзакции электронной коммерции, пытаясь перехватить конфиденциальные финансовые данные.
Все, что пользователь набирает, перетаскивает, копирует в буфер обмена и перехватывает, даже данные, автоматически заполняемые из менеджеров паролей или обменивающиеся между приложениями, классифицируются и передаются угрожающим субъектам.
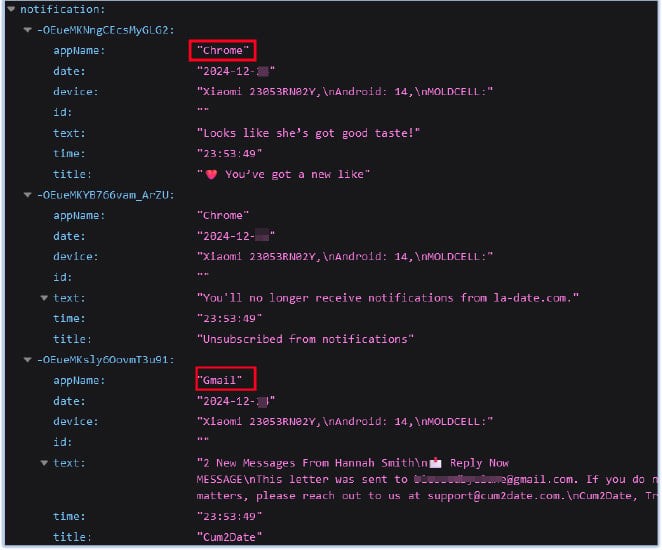
Хотя у Cyfirma нет никаких намеков на операторов FireScam, исследователи утверждают, что вредоносная программа представляет собой «сложную и многогранную угрозу», которая «использует передовые методы уклонения».
Компания рекомендует пользователям соблюдать осторожность при открытии файлов из потенциально ненадежных источников или при переходе по незнакомым ссылкам.
Этичные хакеры - это современные супергерои кибербезопасности.
Компания Tenable заявляет, что клиентам необходимо вручную обновить свое программное обеспечение, чтобы восстановить работу агентов сканера уязвимостей Nessus, отключенных 31 декабря из-за ошибок в обновлениях дифференциальных плагинов.
Министерство финансов США ввело санкции против пекинской компании Integrity Tech, занимающейся кибербезопасностью, за ее участие в кибератаках, приписываемых китайской государственной хакерской группе Flax Typhoon.