Сайты WordPress взламывают для установки вредоносных плагинов, которые отображают поддельные обновления программного обеспечения и ошибки для распространения вредоносных программ, похищающих информацию.
За последние несколько лет вредоносные программы, похищающие информацию, стали бичом для защитников безопасности по всему миру, поскольку украденные учетные данные используются для взлома сетей и кражи данных.
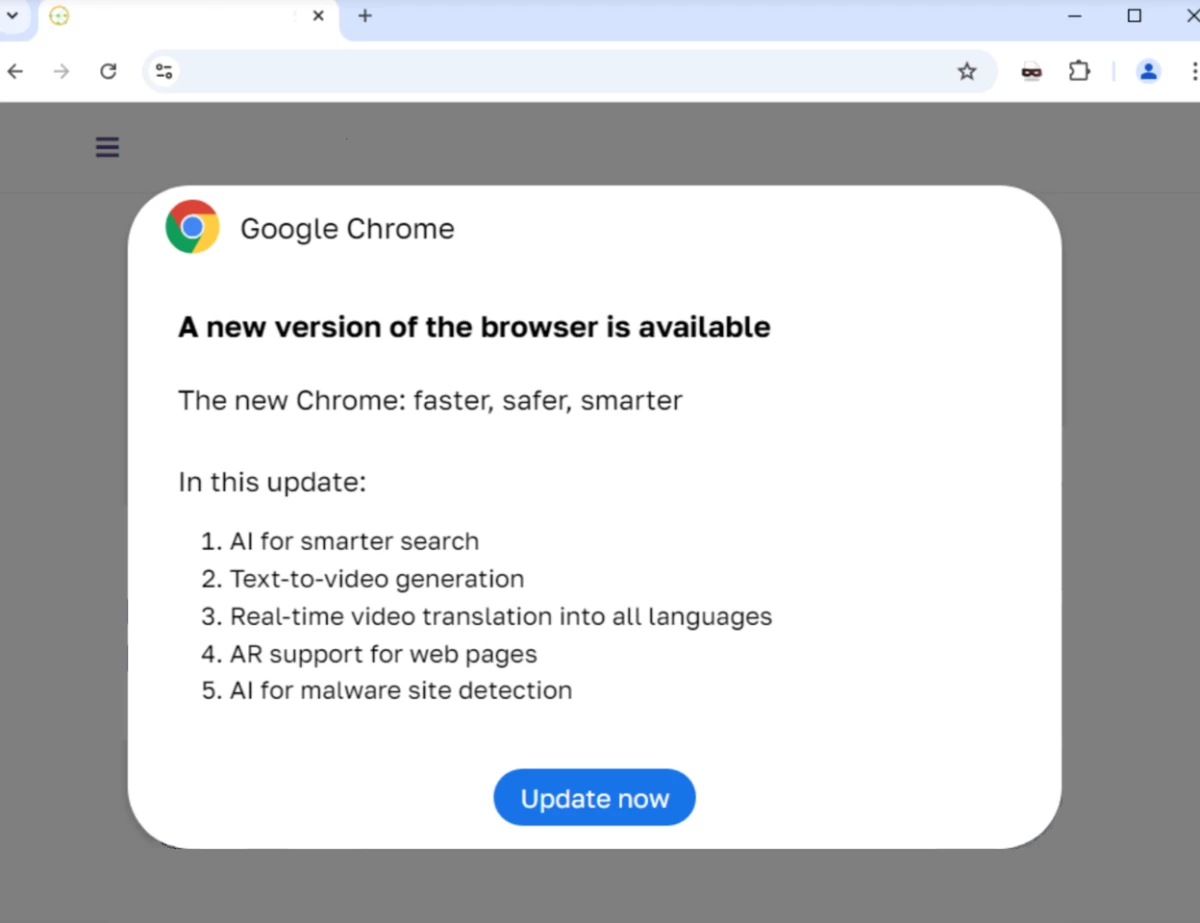
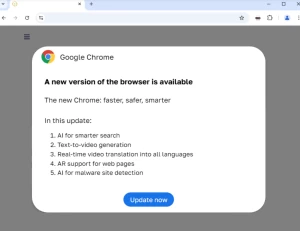
С 2023 года вредоносная кампания под названием ClearFake использовалась для отображения поддельных баннеров обновления веб-браузера на взломанных веб-сайтах, которые распространяли вредоносное ПО для кражи информации.
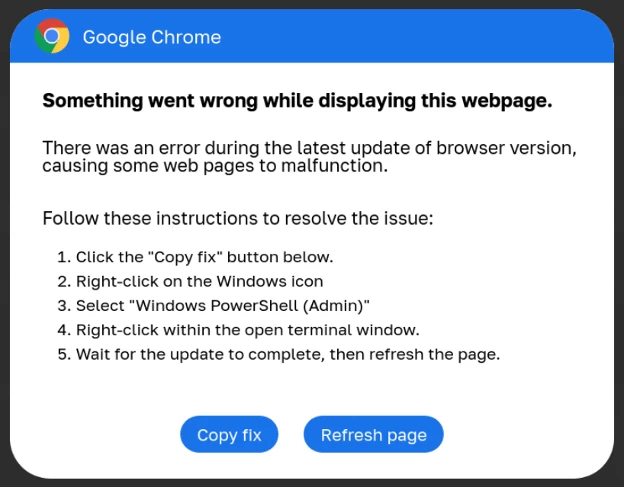
В 2024 году появилась новая кампания под названием ClickFix, которая имеет много общего с ClearFake, но вместо этого выдает себя за сообщения об ошибках программного обеспечения с включенными исправлениями. Однако эти «исправления» представляют собой сценарии PowerShell, которые при выполнении загружают и устанавливают вредоносное ПО, похищающее информацию.
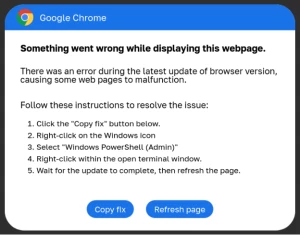
В этом году все чаще стали появляться кампании ClickFix: угрожающие субъекты взламывают сайты, на которых отображаются баннеры с фальшивыми ошибками для Google Chrome, конференций Google Meet, Facebook и даже страниц с капчей.
Вредоносные плагины WordPress
На прошлой неделе компания GoDaddy сообщила, что участники угроз ClearFake/ClickFix взломали более 6 000 сайтов WordPress, чтобы установить вредоносные плагины, отображающие фальшивые предупреждения, связанные с этими кампаниями.
«Команда безопасности GoDaddy отслеживает новый вариант вредоносной программы ClickFix (также известной как ClearFake), распространяемой через фиктивные плагины WordPress», - объясняет исследователь безопасности GoDaddy Денис Синегубко.
«Эти, казалось бы, легитимные плагины выглядят безобидными для администраторов сайтов, но содержат встроенные вредоносные скрипты, которые выдают конечным пользователям фальшивые запросы на обновление браузера».
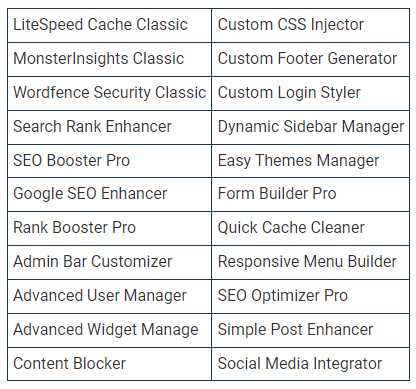
Вредоносные плагины используют названия, похожие на названия легитимных плагинов, например Wordfense Security и LiteSpeed Cache, в то время как другие используют общие, выдуманные названия.
Список вредоносных плагинов, замеченных в этой кампании в период с июня по сентябрь 2024 года, выглядит следующим образом:
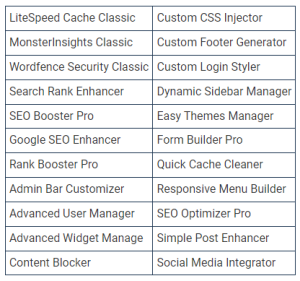
Компания Sucuri, специализирующаяся на безопасности веб-сайтов, также отметила, что поддельный плагин под названием «Universal Popup Plugin» также является частью этой кампании.
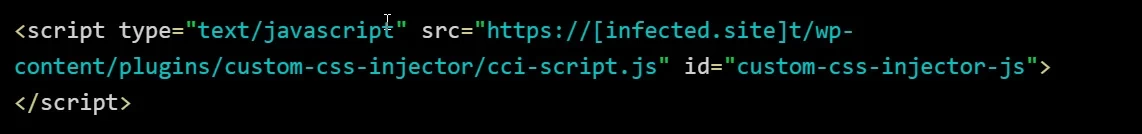
При установке вредоносный плагин перехватывает различные действия WordPress в зависимости от варианта, чтобы внедрить вредоносный JavaScript-скрипт в HTML сайта.
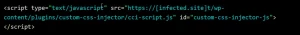
При загрузке этот скрипт попытается загрузить еще один вредоносный файл JavaScript, хранящийся в смарт-контракте Binance Smart Chain (BSC), который затем загрузит скрипт ClearFake или ClickFix для отображения поддельных баннеров.
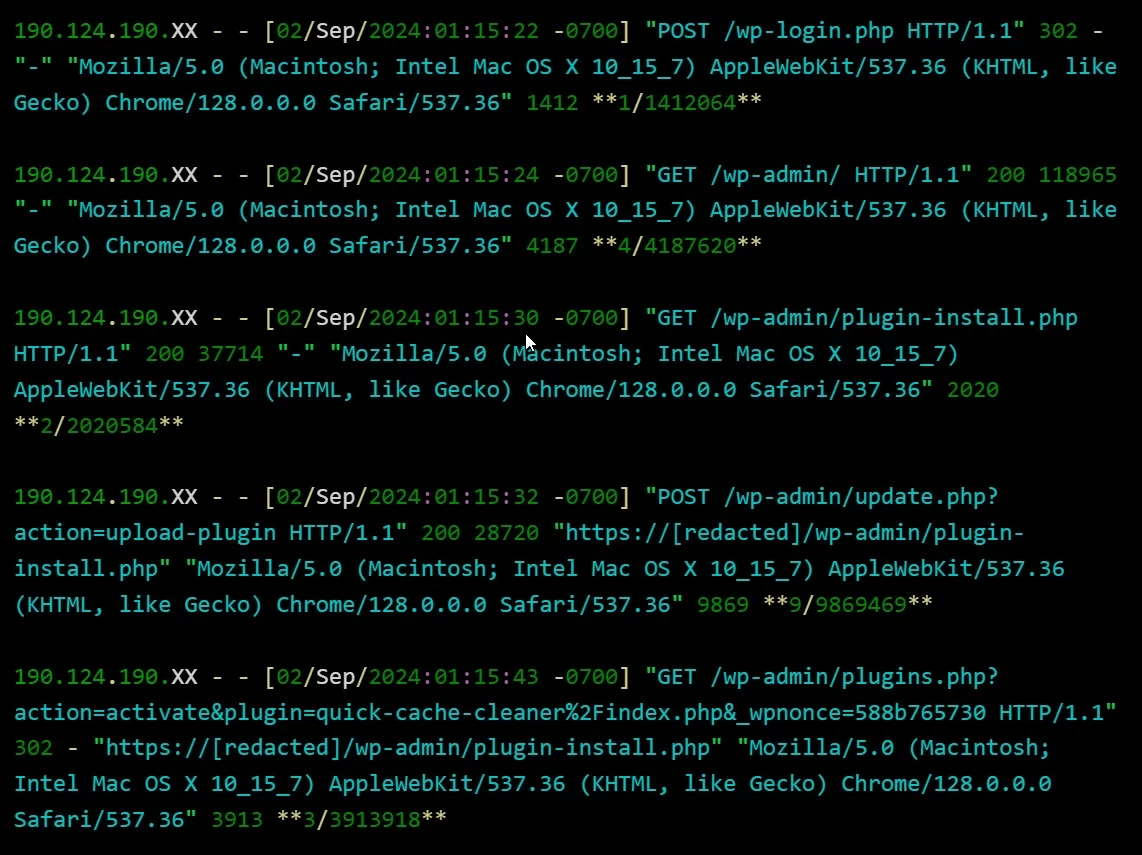
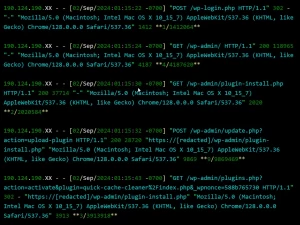
Из журналов доступа к веб-серверу, проанализированных Sinegubko, следует, что угрожающие лица используют украденные учетные данные администратора для входа на сайт WordPress и автоматической установки плагина.
Как видно из приведенного ниже изображения, угрожающие лица входят в систему через один POST HTTP-запрос, а не посещают страницу входа на сайт. Это указывает на то, что вход осуществляется в автоматическом режиме после того, как учетные данные уже получены.
Войдя в систему, угрожающий агент загружает и устанавливает вредоносный плагин.
Пока неясно, каким образом угрожающие лица получают учетные данные, но исследователь отмечает, что это могут быть предыдущие атаки грубой силы, фишинг и вредоносное ПО, похищающее информацию.
Если вы работаете на WordPress и получаете сообщения о появлении фальшивых предупреждений для посетителей, вам следует немедленно изучить список установленных плагинов и удалить все, которые вы не устанавливали самостоятельно.
Если вы обнаружили неизвестные плагины, вам также следует немедленно сбросить пароли для всех пользователей-администраторов на уникальный пароль, используемый только на вашем сайте.