Футбольный клуб «Болонья 1909» подтвердил, что подвергся атаке вымогательского ПО после того, как похищенные данные утекли в интернет через группу вымогателей RansomHub.
Итальянская футбольная команда предупреждает, что не следует скачивать или распространять какие-либо из украденных данных, утверждая, что это «серьезное уголовное преступление».
«ФК «Болонья» 1909 S.p.a. хотел бы сообщить, что кибератака с использованием программы-вымогателя недавно стала мишенью для его внутренних систем безопасности», - говорится в коротком заявлении.
«В результате преступления были похищены данные компании, которые могут появиться в Интернете».
«Предупреждаем вас, что владение такими данными или содействие их публикации или распространению является серьезным уголовным преступлением».
RansomHub заявляет об атаке
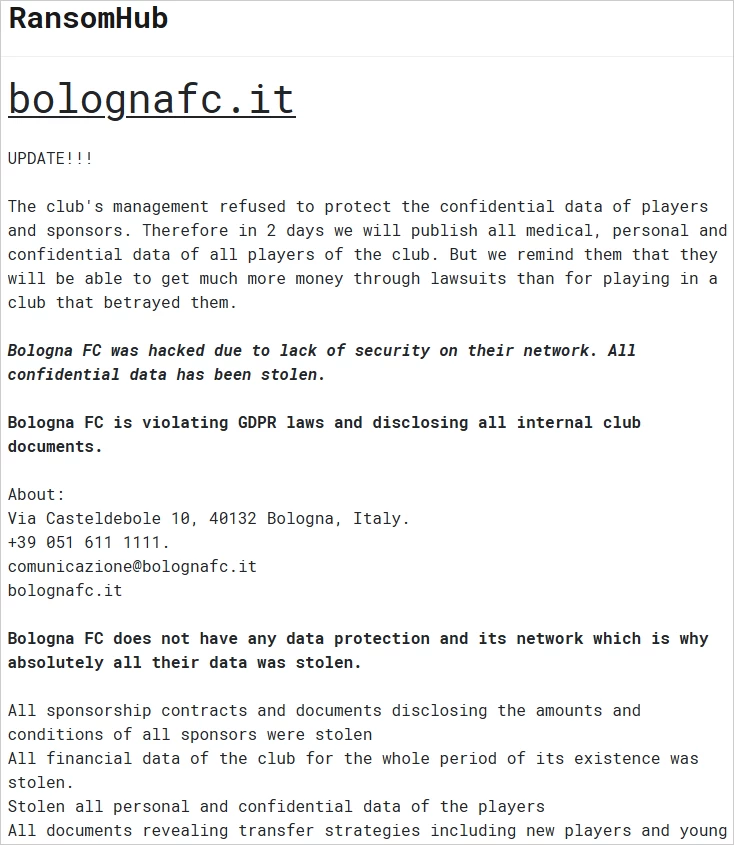
Ответственность за атаку 19 ноября 2024 года взяла на себя банда RansomHub, которая на данный момент является самой активной группой угроз в мире.
«Руководство клуба отказалось защищать конфиденциальные данные игроков и спонсоров», - предупреждали тогда киберпреступники.
"Поэтому через 2 дня мы опубликуем все медицинские, личные и конфиденциальные данные всех игроков клуба".
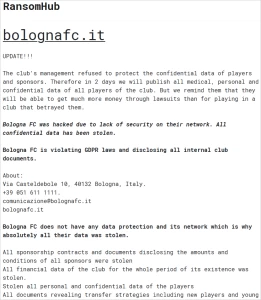
Угрожающие лица дали Болонье отсрочку для уплаты выкупа, чтобы не допустить срыва сроков публикации. Однако теперь они опубликовали полный набор украденных данных в темной паутине.
Банда вымогателей утверждает, что утечка данных включает в себя:
- Спонсорские контракты и данные о спонсорах
- Полные финансовые данные за всю историю клуба
- Личные и конфиденциальные данные игроков
- Трансферные стратегии для новых и молодых игроков
- Конфиденциальные данные болельщиков и сотрудников
- Данные о молодых спортсменах
- Медицинская документация
- Информация о сооружениях и стадионах
- Коммерческие стратегии и бизнес-планы
- Ранее угрожающие лица пытались шантажировать итальянскую футбольную команду, приводя примеры того, как из-за утечки документов другие команды платили огромные штрафы за различные нарушения, и использовали GDPR в качестве рычага давления.
Атаки Ransomware на спортивные команды не так уж распространены, хотя некоторые организации, особенно высшего уровня, распоряжаются крупными суммами денег.
Среди предыдущих примеров - атака NoEscape на французскую баскетбольную команду ASVEL и атака BlackCyte на команду НФЛ San Francisco 49ers.