Министерство юстиции США обнародовало обвинительное заключение, в котором три иранских хакера обвиняются в кампании «взлома и утечки», целью которой было повлиять на президентские выборы в США в 2024 году.
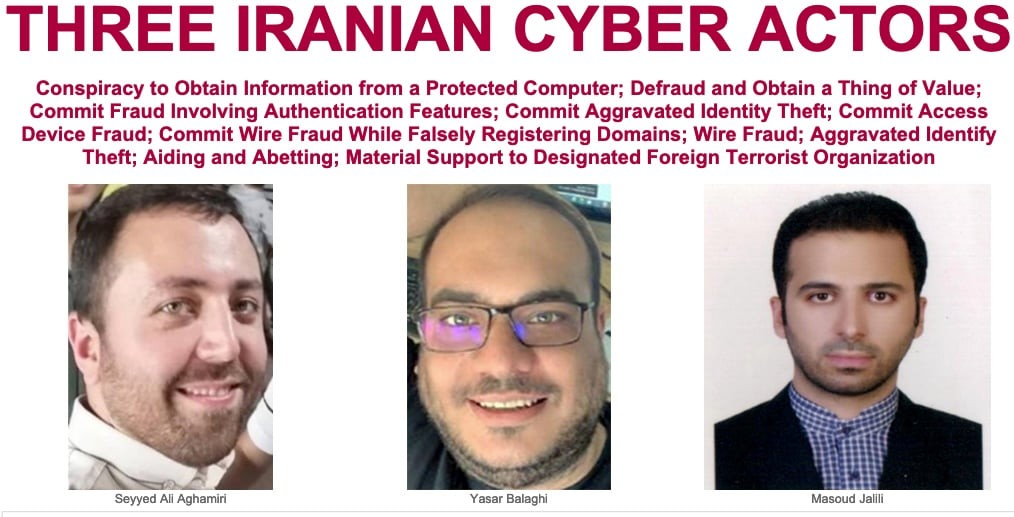
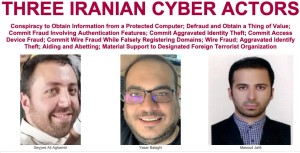
Граждане Ирана Масуд Джалили, Сейед Али Агамири и Ясер Балаги работали на Корпус стражей исламской революции Ирана (КСИР), чтобы взломать аккаунты действующих и бывших американских чиновников, лиц, связанных с несколькими политическими кампаниями США, и представителей СМИ.
По мнению Минюста, эти атаки были частью более широкой иранской программы, направленной на кражу конфиденциальной информации об американских чиновниках и оказание влияния на выборы в США.
В мае 2024 года, после нескольких лет нападений на бывших правительственных чиновников США, трио переключило свое внимание на лиц, связанных с президентской кампанией Трампа, говорится в обвинительном заключении.
Они успешно получили несанкционированный доступ к личным аккаунтам сотрудников кампании, похитив документы и электронные письма.
Примерно в конце июня хакеры начали операцию «взлом и утечка», пытаясь слить украденные материалы американским СМИ и лицам, связанным с кампанией Байдена, намереваясь нанести ущерб президентской заявке Трампа в 2024 году.
«Иранские злоумышленники в конце июня и начале июля отправили незапрошенные электронные письма лицам, связанным с кампанией президента Байдена, в которых содержались выдержки из украденных, не подлежащих огласке материалов бывшей кампании Трампа», - говорится в совместном заявлении CISA, ФБР и Управления директора национальной разведки, опубликованном 18 сентября.
В настоящее время нет никакой информации о том, что эти адресаты ответили». Более того, иранские злоумышленники с июня продолжают свои усилия по отправке похищенных, непубличных материалов, связанных с предвыборной кампанией бывшего президента Трампа, в американские СМИ».
Операция «взлома и утечки» началась в январе 2020 года и включала в себя тактику копьеметания и социальной инженерии.
К 2022 году они расширили свои усилия и нацелились на бывшего государственного служащего США, чтобы похитить личную информацию, которая могла бы помочь идентифицировать будущих жертв.
Iranian nationals linked to the Islamic Revolutionary Guard Corps have been indicted for a "hack-and-leak" operation targeting the 2024 U.S. presidential election. #FBI Director Wray condemns these efforts to sow discord in American politics, asserting that threats to democracy… pic.twitter.com/Wq67SvbLap
— FBI (@FBI) September 27, 2024
Государственный департамент США также предлагает вознаграждение в размере 10 миллионов долларов за информацию о Джалили, Агамири и Балаги. В то же время Управление по контролю за иностранными активами Министерства финансов США (OFAC) включило Джалили в список за его причастность к КСИР, введя санкции в рамках продолжающихся усилий по пресечению иностранного вмешательства в американские выборы.
«Эти попытки взлома и утечки информации, предпринимаемые Ираном, являются прямым посягательством на целостность наших демократических процессов», - заявил помощник генерального прокурора Мэтью Г. Олсен.
«В этом обвинительном заключении говорится о серьезных и продолжительных усилиях террористической организации, спонсируемой государством, по сбору разведданных путем взлома личных аккаунтов, чтобы использовать взломанные материалы для нанесения вреда американцам и оказания коррупционного влияния на наши выборы», - добавил сегодня прокурор округа Колумбия Мэтью Грейвс.