Google открывает библиотеку конфиденциальности
Компания Google выкладывает в открытый доступ новую библиотеку дифференциальной конфиденциальности.

Хакеры атакуют машины под управлением Windows, используя технику конкатенации ZIP-файлов для доставки вредоносной полезной нагрузки в сжатых архивах без обнаружения решениями безопасности.
Эта техника использует различные методы обработки ZIP-парсерами и менеджерами архивов конкатенированных ZIP-файлов.
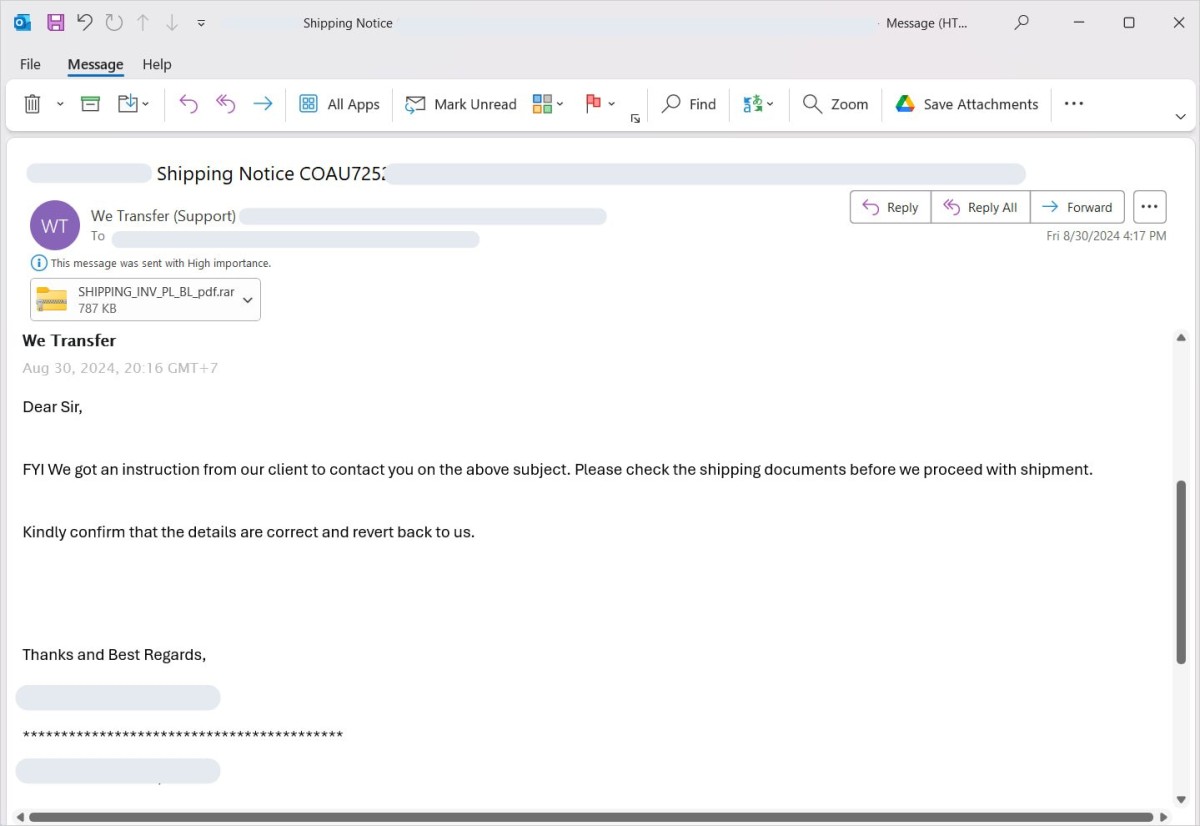
Новая тенденция была замечена компанией Perception Point, которая обнаружила конкатенированный ZIP-архив, скрывающий троян, при анализе фишинговой атаки, которая заманивала пользователей поддельным уведомлением о доставке.
Исследователи обнаружили, что вложение было замаскировано под архив RAR, а для автоматизации вредоносных задач использовался скриптовый язык AutoIt.
Первый этап атаки - подготовка, на которой участники угрозы создают два или более отдельных ZIP-архива и прячут вредоносную полезную нагрузку в одном из них, оставляя остальные с безобидным содержимым.
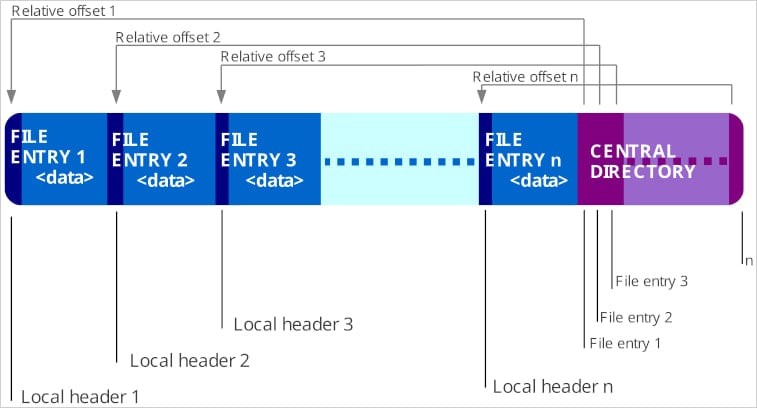
Затем отдельные файлы объединяются в один путем добавления двоичных данных одного файла к другому, в результате чего их содержимое сливается в один объединенный ZIP-архив.
Хотя конечный результат выглядит как один файл, он содержит несколько ZIP-структур, каждая из которых имеет свой центральный каталог и маркеры конца.
Следующий этап атаки основывается на том, как парсеры ZIP обрабатывают конкатенированные архивы. Perception Point протестировала 7zip, WinRAR и Windows File Explorer и получила разные результаты:
В зависимости от поведения приложения, угрожающие лица могут тонко настроить свою атаку, например, спрятать вредоносную программу в первом или втором ZIP-архиве конкатенации.
Попробовав вредоносный архив из атаки на 7Zip, исследователи Perception Point увидели, что на экране отображается только безобидный PDF-файл. Однако, открыв его с помощью проводника Windows, обнаружили вредоносный исполняемый файл.
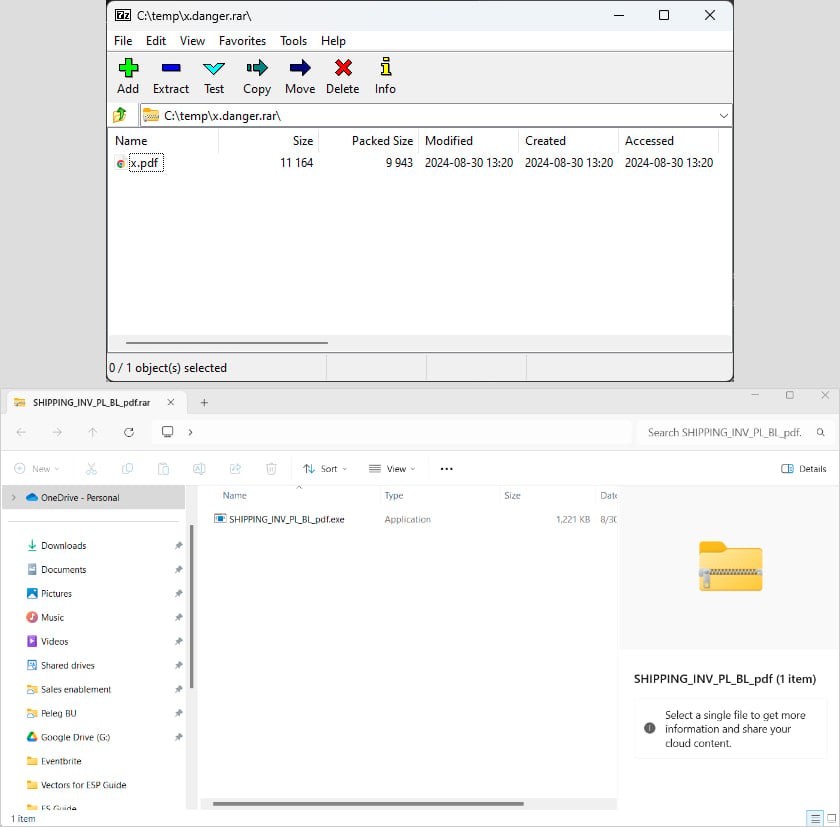
Чтобы защититься от конкатенированных ZIP-файлов, Perception Point предлагает пользователям и организациям использовать решения безопасности, поддерживающие рекурсивную распаковку.
В целом, к письмам, прикрепленным к ZIP-файлам или другим типам архивных файлов, следует относиться с подозрением, а в критических средах следует установить фильтры, блокирующие соответствующие расширения файлов.
Компания Google выкладывает в открытый доступ новую библиотеку дифференциальной конфиденциальности.
Команда Socket Research Team обнаружила вредоносный пакет Python под названием 'fabrice', который выдает себя за популярную библиотеку автоматизации SSH 'fabric' и крадет учетные данные AWS у ничего не подозревающих разработчиков.
Новый вредоносный пакет под названием SteelFox добывает криптовалюту и крадет данные кредитных карт, используя технику «принеси свой собственный уязвимый драйвер» для получения привилегий SYSTEM на Windows-машинах.