Новые угрозы в области безопасности "облачных" приложений: Тенденции, за которыми нужно следить
Облачные технологии позволяют организациям создавать и запускать масштабируемые приложения в современных ИТ-средах.

Угрожающий субъект, отслеживаемый как MUT-1244, похитил более 390 000 учетных данных WordPress в ходе масштабной кампании, продолжавшейся в течение года и направленной на других угрожающих субъектов с помощью троянизированной программы проверки учетных данных WordPress.
Исследователи из Datadog Security Labs, обнаружившие атаки, утверждают, что приватные ключи SSH и ключи доступа к AWS были также украдены из взломанных систем сотен других жертв, среди которых, предположительно, были члены красных команд, тестеры проникновения, исследователи безопасности, а также злоумышленники.
Жертвы были заражены с помощью одной и той же полезной нагрузки второго этапа, распространяемой через десятки троянизированных репозиториев GitHub, предоставляющих вредоносные эксплойты proof-of-concept (PoC), направленные на известные недостатки безопасности, а также фишинговую кампанию, побуждающую цели установить поддельное обновление ядра, замаскированное под обновление микрокода процессора.
В то время как фишинговые письма заставляли жертв выполнять команды, устанавливающие вредоносное ПО, поддельные репозитории вводили в заблуждение специалистов по безопасности и угрожающих лиц, ищущих код эксплойтов для конкретных уязвимостей.
В прошлом угрожающие субъекты использовали поддельные эксплойты, чтобы атаковать исследователей, надеясь украсть ценные исследования или получить доступ к сетям компаний, занимающихся кибербезопасностью.
«Благодаря своему названию, некоторые из этих репозиториев автоматически включаются в легитимные источники, такие как Feedly Threat Intelligence или Vulnmon, как репозитории доказательств концепций этих уязвимостей, - говорят исследователи.» Это повышает их легитимность и вероятность того, что кто-то их запустит».
Полезная нагрузка распространялась через репозитории GitHub различными способами, в том числе через файлы компиляции configure, вредоносные PDF-файлы, дропперы Python и вредоносные пакеты npm, включенные в зависимости проектов.
Как выяснила Datadog Security Labs, эта кампания пересекается с кампанией, о которой говорилось в ноябрьском отчете Checkmarkx о годичной атаке на цепочку поставок, в ходе которой проект GitHub «hpc20235/yawp» был троянски заражен с помощью вредоносного кода в пакете npm «0xengine/xmlrpc» для кражи данных и добычи криптовалюты Monero.
Вредоносное ПО, использованное в этих атаках, включает в себя майнер криптовалюты и бэкдор, который помогал MUT-1244 собирать и выводить приватные SSH-ключи, учетные данные AWS, переменные окружения и содержимое ключевых каталогов, таких как «~/.aws».
Полезная нагрузка второго этапа, размещенная на отдельной платформе, позволяла злоумышленникам передавать данные на файлообменные сервисы Dropbox и file.io. Следователи обнаружили в полезной нагрузке жестко закодированные учетные данные для этих платформ, что давало злоумышленникам легкий доступ к украденной информации.
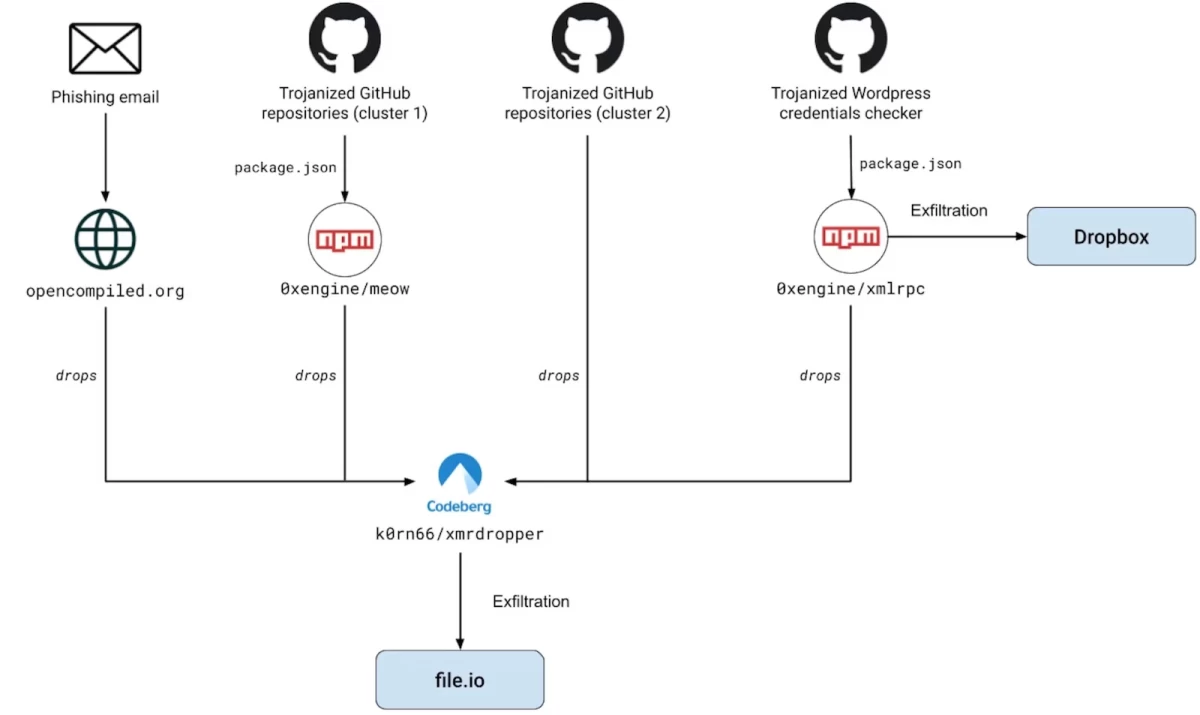
«MUT-1244 смог получить доступ к более чем 390 000 учетных данных, предположительно принадлежащих Wordpress. Мы с большой долей уверенности можем утверждать, что до того, как эти учетные данные попали в Dropbox, они находились в руках атакующих субъектов, которые, скорее всего, получили их незаконным путем», - заявили исследователи Datadog Security Labs.
«Затем эти субъекты были скомпрометированы через инструмент yawpp, который они использовали для проверки достоверности этих учетных данных. Поскольку MUT-1244 рекламировал yawpp как «средство проверки учетных данных» для WordPress, неудивительно, что злоумышленник с набором украденных учетных данных (которые часто покупаются на подпольных рынках как способ ускорить работу угроз) использовал yawpp для их проверки».
Злоумышленники успешно использовали доверие сообщества кибербезопасности для компрометации десятков машин, принадлежащих как «белым», так и «черным» хакерам, после того как цели неосознанно выполнили вредоносное ПО угрожающего агента, что привело к краже данных, включающих ключи SSH, токены доступа к AWS и истории команд.
По оценкам Datadog Security Labs, сотни систем остаются взломанными, а другие продолжают заражаться в рамках этой продолжающейся кампании.
Облачные технологии позволяют организациям создавать и запускать масштабируемые приложения в современных ИТ-средах.
Восемь членов международной киберпреступной сети, похищавшей миллионы евро у жертв и создававшей мошеннические центры Airbnb, были арестованы в Бельгии и Нидерландах.
Обнаружена новая уязвимость нулевого дня, позволяющая злоумышленникам перехватить учетные данные NTLM, просто обманом заставив цель просмотреть вредоносный файл в проводнике Windows.