Китайская хакерская группа Winnti использует новый PHP-бэкдор под названием «Glutton» в атаках на организации в Китае и США, а также в атаках на других киберпреступников.
Китайская компания по безопасности QAX's XLab обнаружила новую PHP-вредоносную программу в конце апреля 2024 года, но доказательства ее развертывания вместе с другими файлами датируются декабрем 2023 года.
XLab отмечает, что, хотя Glutton является продвинутым бэкдором, у него есть заметные недостатки в скрытности и шифровании, что может свидетельствовать о том, что он находится на ранней стадии разработки.
Winnti, также известная как APT41, - печально известная китайская государственная хакерская группировка, известная своими кампаниями по кибершпионажу и финансовым хищениям.
С момента своего появления на сцене в 2012 году группа атаковала организации в игровой, фармацевтической и телекоммуникационной отраслях, а также политические организации и правительственные учреждения.
Новый бэкдор Glutton
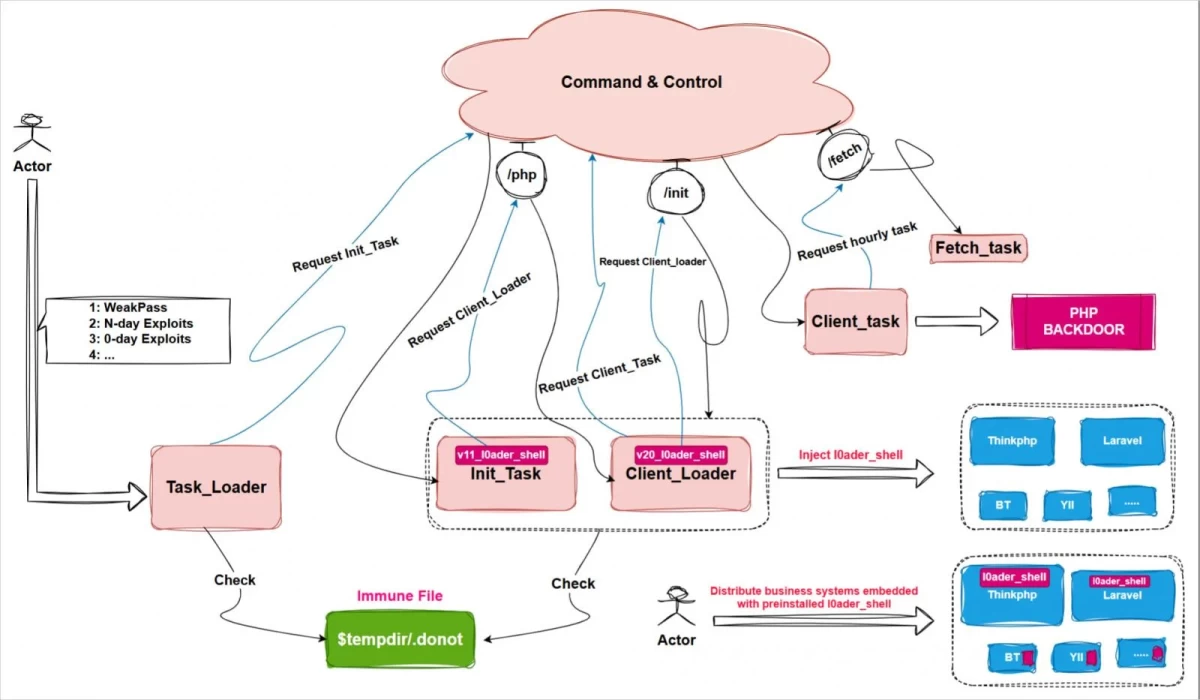
Glutton - это модульный бэкдор на базе ELF, который обеспечивает хакерам Winnti гибкость и скрытность, позволяя им активировать определенные компоненты для индивидуальных атак.
Его основными компонентами являются «task_loader», который определяет окружение; «init_task», который устанавливает бэкдор; «client_loader», который вводит обфускацию; и «client_task», который управляет PHP-бэкдором и взаимодействует с командно-контрольным (C2) сервером.
«Эти полезные нагрузки очень модульные, они могут функционировать независимо или выполняться последовательно через task_loader, образуя комплексную структуру атаки», - объясняет XLab.
«Все выполнение кода происходит в процессах PHP или PHP-FPM (FastCGI), что гарантирует отсутствие файловой полезной нагрузки и, таким образом, обеспечивает незаметный след».
Бэкдор, маскирующийся под процесс 'php-fpm', обеспечивает бесфайловое исполнение путем динамического выполнения в памяти и внедряет вредоносный код ('l0ader_shell') в файлы PHP на фреймворках ThinkPHP, Yii, Laravel и Dedecms.
Glutton модифицирует системные файлы, такие как '/etc/init.d/network', чтобы установить постоянство между перезагрузками, а также может изменять файлы панели Baota, чтобы закрепиться и украсть учетные данные и конфигурации.
Помимо Baota, вредоносная программа также может перехватывать системную информацию и данные из файловой системы.
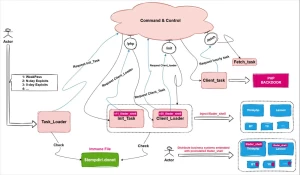
Glutton поддерживает 22 команды, полученные с сервера C2, которые предписывают следующие действия:
- Создание, чтение, запись, удаление и изменение файлов
- Выполнение команд командной оболочки
- Оценивать PHP-код
- Сканировать системные каталоги
- Получение метаданных хоста
- Обновление конфигурации C2
- Цели других киберпреступников
XLab утверждает, что Winnti развернула Glutton на объектах в Китае и США, в основном нацеливаясь на ИТ-службы, агентства социального обеспечения и разработчиков веб-приложений.
Инъекции кода используются против популярных PHP-фреймворков, используемых для веб-разработки и часто встречающихся в критически важных приложениях, включая ThinkPHP, Yii, Laravel и Dedecms.
Веб-панель Baota, популярный в Китае инструмент для управления серверами, также является мишенью, так как обычно используется для управления конфиденциальными данными, в том числе базами данных MySQL.
Угрожающие лица также активно используют Glutton для охоты на других хакеров, внедряя его в программные пакеты, продаваемые на киберпреступных форумах вроде Timibbs. Эти троянские пакеты выдают себя за азартные и игровые системы, фальшивые криптовалютные биржи и платформы для клик-фарминга.
После заражения систем злоумышленников Glutton запускает инструмент «HackBrowserData» для извлечения конфиденциальной информации из веб-браузеров, такой как пароли, куки, кредитные карты, история загрузок и просмотров.
«Мы предполагаем, что HackBrowserData был развернут как часть стратегии «черное ест черное»», - объясняет XLabs.
«Когда киберпреступники пытаются локально отладить или модифицировать заблокированные бизнес-системы, операторы Glutton используют HackBrowserData для кражи ценной конфиденциальной информации у самих злоумышленников. Таким образом, создается рекурсивная цепочка атак, использующая действия злоумышленников против них самих».
XLabs поделилась индикаторами компрометации, связанными с этой кампанией Winnti, которая ведется уже более года. Однако первоначальный вектор доступа остается неизвестным.