Компания Microsoft тестирует новую функцию Defender for Endpoint, которая блокирует трафик на необнаруженные конечные точки и с них, чтобы пресечь попытки злоумышленников к латеральному перемещению сети.
Как сообщила компания ранее на этой неделе, это достигается за счет блокировки IP-адресов устройств, которые еще не обнаружены или не подключены к Defender for Endpoint.
По словам представителей Redmond, новая функция позволит предотвратить распространение угроз на другие некомпрометированные устройства путем блокирования входящей и исходящей связи с устройствами, использующими содержащиеся IP-адреса.
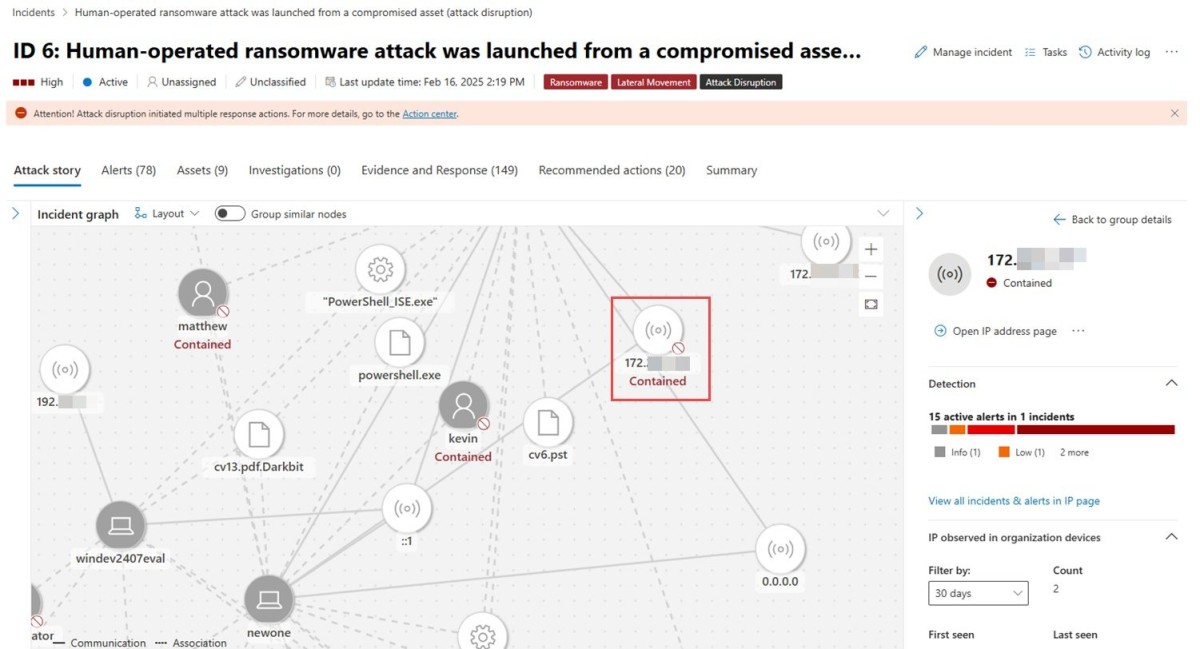
«Блокирование IP-адресов, связанных с необнаруженными устройствами или устройствами, не подключенными к Defender for Endpoint, происходит автоматически благодаря автоматическому пресечению атак. Политика Contain IP автоматически блокирует вредоносный IP-адрес, когда Defender for Endpoint обнаруживает, что IP-адрес связан с необнаруженным устройством или устройством, не включенным в систему», - объясняет Microsoft.
«Благодаря автоматическому прерыванию атак Defender for Endpoint обнаруживает вредоносное устройство, определяет его роль и применяет соответствующую политику для автоматического блокирования критически важного актива. Гранулярное сдерживание осуществляется путем блокирования только определенных портов и направлений связи».
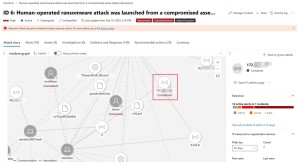
Эта новая функция будет доступна в Defender для Endpoint-onboarded устройств под управлением Windows 10, Windows 2012 R2, Windows 2016 и Windows Server 2019+.
Администраторы также могут остановить сдерживание IP-адреса, восстановив его подключение к сети в любое время, выбрав действие «Сдерживать IP» в «Центре действий» и выбрав «Отменить» во всплывающем окне.
С июня 2022 года Defender for Endpoint также может изолировать взломанные и неуправляемые устройства Windows, блокируя все соединения со взломанными устройствами, чтобы не дать злоумышленникам распространиться по сетям жертв.
Microsoft также начала тестировать поддержку изоляции устройств для Defender for Endpoint на устройствах Linux, а в октябре 2023 года эта возможность станет общедоступной для macOS и Linux.
В том же месяце компания сообщила, что Defender for Endpoint также может изолировать скомпрометированные учетные записи пользователей, чтобы блокировать боковое перемещение при атаках вымогательства с использованием клавиатуры, используя автоматическое прерывание атаки.