В пресс-службе Rutube сообщили, что платформа не получала предписаний от турецких властей о блокировке или ограничении доступа
Rutube прокомментировал блокировку в Турции: официальных уведомлений от местного регулятора не поступало.

Фишинговая платформа Tycoon2FA, известная тем, что обходит многофакторную аутентификацию в учетных записях Microsoft 365 и Gmail, получила обновления, улучшающие ее скрытность и возможности уклонения.
Tycoon2FA была обнаружена в октябре 2023 года исследователями Sekoia, которые позже сообщили о значительных обновлениях фишингового набора, повысивших его изощренность и эффективность.
Теперь Trustwave сообщает, что участники угрозы Tycoon 2FA добавили несколько улучшений, которые усиливают способность набора обходить средства обнаружения и защиты конечных точек.
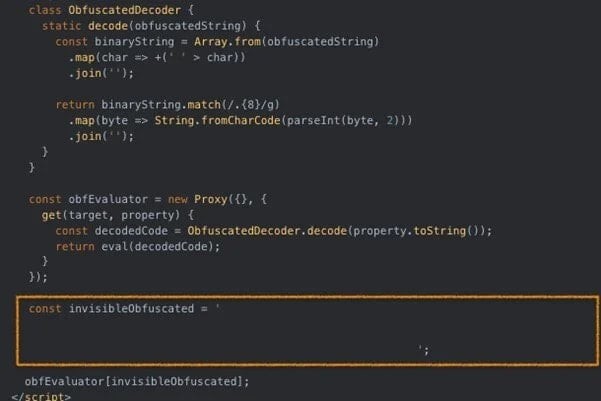
Первое изменение - использование невидимых символов Unicode для скрытия двоичных данных в JavaScript, о чем Juniper Threat Labs впервые сообщила в феврале. Такая тактика позволяет декодировать и выполнять полезную нагрузку как обычно во время выполнения программы, избегая при этом ручного (человеческого) и статического анализа на соответствие шаблонам.
Вторая разработка - переход от Cloudflare Turnstile к самостоятельному хостингу CAPTCHA, отображаемому через HTML5 canvas с рандомизированными элементами.
Вероятно, создатели Tycoon 2FA пошли на это изменение, чтобы избежать отпечатков пальцев и флагов со стороны систем репутации доменов и получить больше возможностей для настройки содержимого страницы.
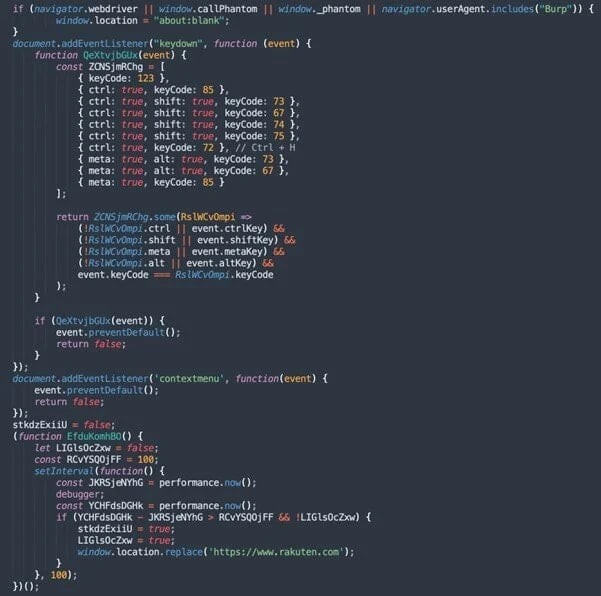
Третьим важным изменением является включение антиотладочного JavaScript, который обнаруживает инструменты автоматизации браузера, такие как PhantomJS и Burp Suite, и блокирует определенные действия, связанные с анализом.
При обнаружении подозрительной активности или неудачного прохождения CAPTCHA (потенциальный признак работы ботов безопасности) пользователю предлагается страница-обманка или он перенаправляется на легитимный сайт, например rakuten.com.
Trustwave подчеркивает, что хотя по отдельности эти методы уклонения не отличаются новизной, в совокупности они имеют большое значение, усложняя обнаружение и анализ, которые могут выявить фишинговую инфраструктуру и привести к ее уничтожению и разрушению.
В отдельном, но связанном с этим отчете Trustwave сообщает, что выявила резкое увеличение числа фишинговых атак с использованием вредоносных файлов SVG (Scalable Vector Graphics), причиной которых стали платформы PhaaS, такие как Tycoon2FA, Mamba2FA и Sneaky2FA.
Компания, специализирующаяся на кибербезопасности, сообщает о резком росте числа атак на 1800 % с апреля 2024 года по март 2025 года, что свидетельствует о явном изменении тактики в пользу этого формата файлов.
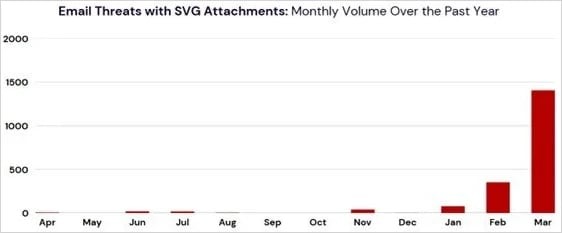
Вредоносные SVG, используемые в фишинговых атаках, представляют собой изображения, замаскированные под голосовые сообщения, логотипы или иконки облачных документов. Однако файлы SVG могут также содержать JavaScript, который автоматически запускается при отображении изображения в браузере.
Этот код обфусцируется с помощью кодировки base64, ROT13, XOR-шифрования и нежелательного кода, поэтому вероятность его обнаружения снижается.
Задача вредоносного кода - перенаправить получателей сообщений на фишинговые страницы Microsoft 365, которые похищают учетные данные.
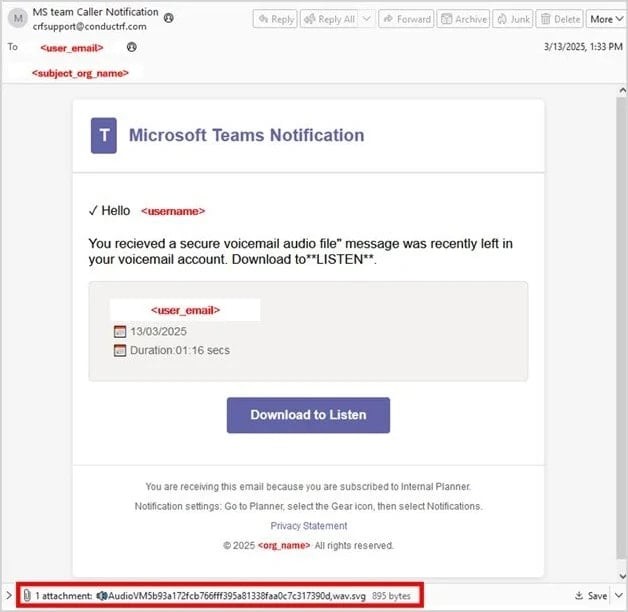
Пример, представленный в отчете Trustwave, касается поддельного оповещения о голосовой почте Microsoft Teams с вложением SVG-файла, замаскированного под аудиосообщение. При нажатии на него открывается внешний браузер, который выполняет JavaScript и перенаправляет на поддельную страницу входа в Office 365.
Рост числа платформ PhaaS и фишинга на основе SVG требует повышенной бдительности и необходимости проверки подлинности отправителя.
Эффективной мерой защиты является блокировка или пометка вложений SVG на почтовых шлюзах и использование устойчивых к фишингу методов MFA, таких как устройства FIDO-2.
Rutube прокомментировал блокировку в Турции: официальных уведомлений от местного регулятора не поступало.
Китай, как сообщается, готовит новое антимонопольное расследование в отношении практики App Store компании Apple в ответ на последние торговые тарифы США на китайские товары.
Приложения для Android и iOS в Google Play Store и Apple App Store содержат вредоносный набор средств разработки программного обеспечения (SDK), предназначенный для кражи фраз восстановления криптовалютных кошельков с помощью средств оптического распознавания символов (OCR).