Недавно компания Apple устранила уязвимость в macOS, позволяющую злоумышленникам обойти защиту целостности системы (SIP) и установить вредоносные драйверы ядра путем загрузки сторонних расширений ядра.
System Integrity Protection (SIP), или «защита от рута», - это функция безопасности macOS, которая не позволяет вредоносным программам изменять определенные папки и файлы, ограничивая полномочия учетной записи пользователя root в защищенных областях.
SIP позволяет изменять защищенные компоненты macOS только процессам, подписанным Apple, или процессам со специальными правами, такими как обновления программного обеспечения Apple. Для отключения SIP обычно требуется перезагрузка системы и загрузка из macOS Recovery (встроенной системы восстановления), что требует физического доступа к взломанному устройству.
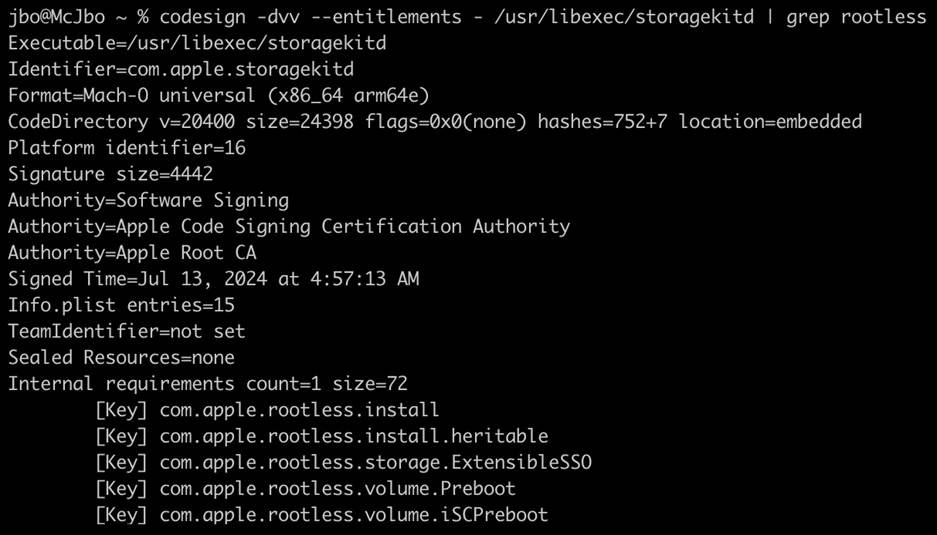
Дефект безопасности (отслеживаемый как CVE-2024-44243), который может быть использован только локальными злоумышленниками с привилегиями root в малосложных атаках, требующих взаимодействия с пользователем, был обнаружен в демоне Storage Kit, который обрабатывает сохранение состояния диска.
Успешная эксплуатация может позволить злоумышленникам обойти ограничения SIP root без физического доступа для установки руткитов (драйверов ядра), создания постоянного, «нестираемого» вредоносного ПО или обхода проверок безопасности Transparency, Consent, and Control (TCC) для доступа к данным жертв.
Apple устранила уязвимость в обновлении безопасности для macOS Sequoia 15.2, выпущенном месяц назад, 11 декабря 2024 года.
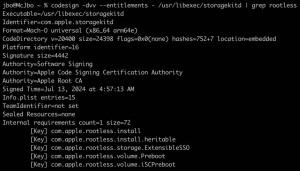
«Защита целостности системы (SIP) служит критически важным средством защиты от вредоносных программ, злоумышленников и других угроз кибербезопасности, создавая фундаментальный уровень защиты для систем macOS», - говорится в сегодняшнем отчете Microsoft, в котором приводятся более подробные технические сведения о CVE-2024-44243.
«Обход SIP влияет на безопасность всей операционной системы и может привести к серьезным последствиям, подчеркивая необходимость комплексных решений безопасности, способных обнаружить аномальное поведение специально уполномоченных процессов».
За последние годы исследователи безопасности Microsoft обнаружили множество уязвимостей в macOS. Обход SIP, получивший название «Shrootless» (CVE-2021-30892), о котором сообщалось в 2021 году, позволяет злоумышленникам выполнять произвольные операции на взломанных компьютерах MacOS и потенциально устанавливать руткиты.
Совсем недавно были обнаружены еще один обход SIP, получивший название «Migraine» (CVE-2023-32369), и недостаток безопасности, известный как Achilles (CVE-2022-42821), который может быть использован для развертывания вредоносного ПО через недоверенные приложения, способные обойти ограничения на выполнение Gatekeeper.
Главный исследователь безопасности Microsoft Джонатан Бар Ор также обнаружил «powerdir» (CVE-2021-30970), еще одну уязвимость macOS, позволяющую злоумышленникам в обход технологии Transparency, Consent, and Control (TCC) получить доступ к защищенным данным пользователей macOS.