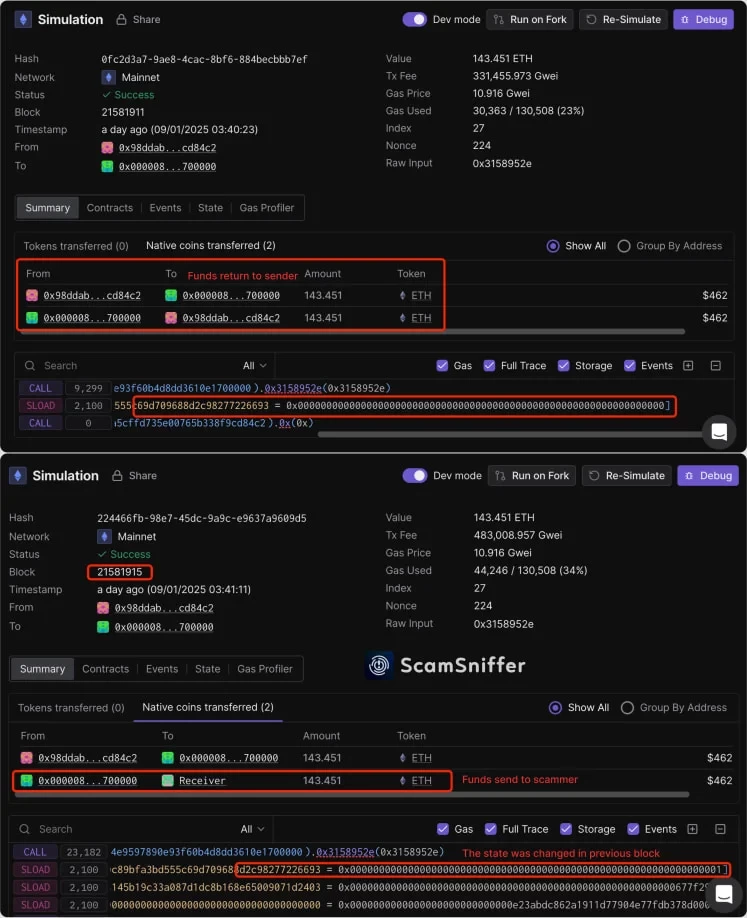
Угрожающие лица используют новую тактику под названием «подмена симуляции транзакций» для кражи криптовалют. В результате одной из атак удалось похитить 143,45 Ethereum на сумму около $460 000.
Атака, замеченная ScamSniffer, указывает на недостаток в механизмах симуляции транзакций, используемых в современных кошельках Web3, призванных защитить пользователей от мошеннических и вредоносных операций.
Как работает атака
Симуляция транзакций - это функция, которая позволяет пользователям предварительно просмотреть ожидаемый результат транзакции в блокчейне перед ее подписанием и выполнением.
Она призвана повысить безопасность и прозрачность, помогая пользователям проверить, что будет делать транзакция, например, количество переведенной криптовалюты, газовые сборы и другие транзакционные издержки, а также другие изменения данных на цепочке.
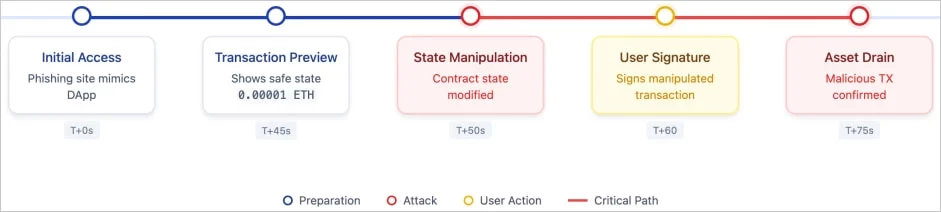
Злоумышленники заманивают жертв на вредоносный веб-сайт, имитирующий легитимную платформу, которая инициирует функцию «Утверждение». Симуляция транзакции показывает, что пользователь получит небольшую сумму в ETH.
Однако временная задержка между симуляцией и выполнением позволяет злоумышленникам изменить состояние контракта на цепочке, чтобы изменить то, что транзакция будет делать на самом деле, если ее одобрят.
Жертва, доверяя результату симуляции транзакции в кошельке, подписывает транзакцию, позволяя сайту слить всю криптовалюту из ее кошелька и отправить ее на кошелек злоумышленника.
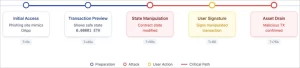
ScamSniffer приводит реальный случай, когда жертва подписала обманную транзакцию через 30 секунд после изменения состояния, потеряв в результате все свои активы (143,35 ETH).
«Этот новый вектор атаки представляет собой значительную эволюцию в технике фишинга», - предупреждает ScamSniffer.
«Вместо того чтобы полагаться на простой обман, злоумышленники теперь используют функции доверенных кошельков, на которые пользователи полагаются в целях безопасности. Такой сложный подход делает обнаружение особенно трудным».
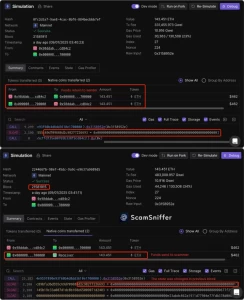
Платформа мониторинга блокчейна предлагает кошелькам Web3 снизить частоту обновления симуляции, чтобы она соответствовала времени блокировки блокчейна, принудительно обновлять результаты симуляции перед критическими операциями и добавить предупреждения об истечении срока действия, чтобы предупредить пользователей о риске.
С точки зрения пользователя, эта новая атака показывает, почему симуляции кошелька не стоит доверять.
Держателям криптовалют следует с осторожностью относиться к предложениям «бесплатных требований» на малоизвестных сайтах и доверять только проверенным dApp.