Компания Tenable заявляет, что клиентам необходимо вручную обновить свое программное обеспечение, чтобы восстановить работу агентов сканера уязвимостей Nessus, отключенных 31 декабря из-за ошибок в обновлениях дифференциальных плагинов.
Как признала компания по кибербезопасности в отчете об инциденте, опубликованном после приостановки обновления плагинов, чтобы не допустить влияния проблемы на другие системы, агенты ушли в офлайн «для определенных пользователей на всех сайтах».
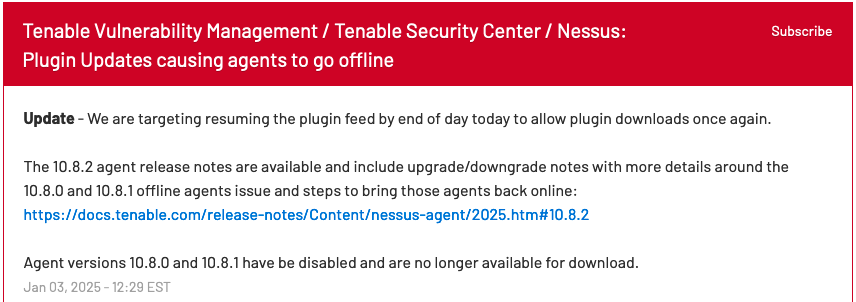
Этот инцидент затрагивает системы, обновленные до версий Nessus Agent 10.8.0 и 10.8.1 в Северной и Южной Америке, Европе и Азии. После этого Tenable отозвала неудачные версии и выпустила Nessus Agent версии 10.8.2, чтобы исправить проблему, вызывающую отключение агентов.
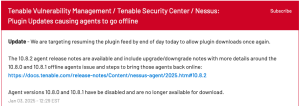
В последнем обновлении на своей странице статуса Tenable сообщила, что планирует возобновить подачу плагинов к концу дня, чтобы снова разрешить загрузку плагинов.
«Известна проблема, из-за которой Tenable Nessus Agent 10.8.0 и 10.8.1 может уйти в офлайн, когда запускается дифференциальное обновление плагинов. Чтобы предотвратить эту проблему, компания Tenable отключила обновление плагинов для этих двух версий агента. Кроме того, Tenable отключила версии 10.8.0 и 10.8.1, чтобы предотвратить дальнейшие проблемы», - говорится в примечаниях к выпуску Nessus Agent 10.8.2.
Для восстановления работоспособности агентов требуется ручное обновление
Затронутые клиенты должны обновить агента до версии 10.8.2 или понизить версию до 10.7.3, чтобы вернуть агентов Nessus в режим онлайн, но для восстановления автономных агентов также требуется сброс плагина, если для обновления или понижения используются профили агентов.
«Чтобы устранить вышеуказанную проблему, все клиенты Tenable Vulnerability Management и Tenable Security Center, использующие Tenable Nessus Agent версии 10.8.0 или 10.8.1, должны либо обновить агент до версии 10.8.2, либо понизить версию до 10.7.3. Если вы используете профили агентов для обновления или понижения, вам необходимо выполнить отдельный сброс плагина для восстановления всех автономных агентов», - добавили в компании.
Однако для устранения проблемы требуется вручную обновить агентов с помощью установочного пакета Tenable Nessus Agent 10.8.2 и, при необходимости, сначала сбросить плагины агентов либо с помощью скрипта (описанного в примечаниях к выпуску), либо командой nessuscli reset.
В июле 2024 года аналогичный инцидент с гораздо более значительными последствиями, вызванный неисправным обновлением CrowdStrike Falcon, привел к широкомасштабным сбоям в работе многих организаций и служб по всему миру, включая банки, авиакомпании, аэропорты, телестанции и больницы.
Сбойное обновление CrowdStrike вывело из строя целые компании и парки из сотен тысяч устройств, обрушив системы Windows по всему миру с ошибками «синего экрана смерти» (BSOD).