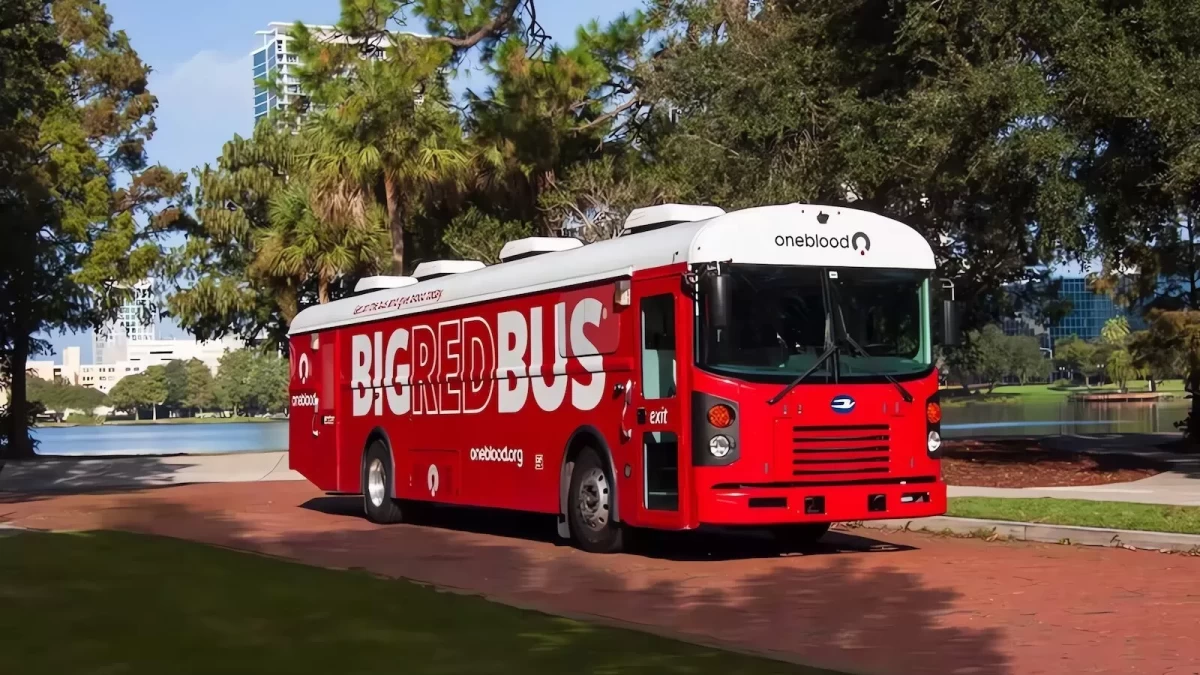
Некоммерческая организация OneBlood, занимающаяся сдачей крови, подтвердила, что личные данные доноров были похищены в результате атаки вымогательского ПО летом прошлого года.
OneBlood впервые уведомила общественность об атаке 31 июля 2024 года, отметив, что вирусы-вымогатели зашифровали ее виртуальные машины, вынудив медицинскую организацию вернуться к использованию ручных процессов.
OneBlood является поставщиком крови для более чем 250 больниц по всей территории США. Атака вызвала задержки в сборе, анализе и распределении крови, что привело к введению протоколов «критической нехватки крови» в некоторых клиниках.
В то время некоммерческая организация объявила срочный призыв к донорству О-положительных, О-отрицательных и тромбоцитов, которые универсально совместимы и могут быть использованы для срочного переливания крови.
На прошлой неделе OneBlood начала рассылать уведомления об утечке данных пострадавшим людям, чтобы сообщить им, что расследование инцидента было завершено 12 декабря 2024 года, и точная дата утечки данных была определена как 14 июля 2024 года.
Угрожающий агент сохранял доступ к сети OneBlood до 29 июля, то есть на следующий день после того, как медицинская организация обнаружила утечку.
«Наше расследование показало, что в период с 14 по 29 июля 2024 года некоторые файлы и папки были скопированы из нашей сети без разрешения», - говорится в уведомлении OneBlood о бреши в данных.
«В ходе расследования было установлено, что ваше имя и номер социального страхования были включены в соответствующие файлы и папки», - говорится в том же документе.
Хотя центры забора крови обычно собирают больше информации, такой как номера телефонов, адреса электронной почты и физические адреса, демографические данные и истории болезни, вскрытые данные ограничиваются именами и SSN.
Имена и SSN могут быть потенциально использованы для кражи личных данных и финансового мошенничества, а поскольку их нельзя легко изменить, риск сохраняется в течение многих лет.
Чтобы снизить этот риск, OneBlood вложила в письмо коды активации бесплатной годовой услуги кредитного мониторинга, которой получатели уведомления могут воспользоваться до 9 апреля 2025 года.
Кроме того, пострадавшим лицам следует подумать о размещении на своих счетах замораживания кредитов и предупреждений о мошенничестве, чтобы предотвратить финансовый ущерб.
Хотя компания OneBlood и выполнила свое первоначальное обещание проинформировать пострадавших лиц о потенциальной утечке данных, шестимесячная задержка оставила этих людей в опасности.
Количество людей, пострадавших от атаки вымогателей в OneBlood, не разглашается.