Устранение уязвимостей Android с помощью программы Vanir от Google
Vanir - это новый инструмент проверки патчей безопасности, доступный для Android командой Google Open Source Security Team.

Приложения для Android и iOS в Google Play Store и Apple App Store содержат вредоносный набор средств разработки программного обеспечения (SDK), предназначенный для кражи фраз восстановления криптовалютных кошельков с помощью средств оптического распознавания символов (OCR).
Кампания получила название «SparkCat» по имени («Spark») одного из компонентов вредоносного SDK в зараженных приложениях, при этом разработчики, скорее всего, не знали об участии в операции.
По данным Касперского, только в Google Play, где количество загрузок находится в открытом доступе, зараженные приложения были загружены более 242 000 раз.
«Мы обнаружили приложения для Android и iOS, в которые был встроен вредоносный SDK/фреймворк для кражи фраз восстановления криптовалютных кошельков, некоторые из них были доступны в Google Play и App Store», - поясняет Касперский.
«Зараженные приложения были загружены из Google Play более 242 000 раз. Это первый известный случай обнаружения кражи в App Store».
Вредоносный SDK в зараженных приложениях для Android использует вредоносный компонент Java под названием «Spark», замаскированный под модуль аналитики. Он использует зашифрованный файл конфигурации, хранящийся на GitLab, в котором содержатся команды и оперативные обновления.
На платформе iOS фреймворк имеет разные названия: «Gzip», «googleappsdk» или «stat». Кроме того, для связи с командно-контрольными (C2) серверами используется сетевой модуль на языке Rust под названием «im_net_sys».
Модуль использует Google ML Kit OCR для извлечения текста из изображений на устройстве, пытаясь найти фразы для восстановления, которые могут быть использованы для загрузки криптовалютных кошельков на устройства злоумышленников без знания пароля.
«Он (вредоносный компонент) загружает различные модели OCR в зависимости от языка системы, чтобы различать латинские, корейские, китайские и японские символы на изображениях», - поясняет Касперский.
«Затем SDK загружает информацию об устройстве на командный сервер по пути / api / e / d / u, а в ответ получает объект, регулирующий дальнейшую работу вредоносной программы».
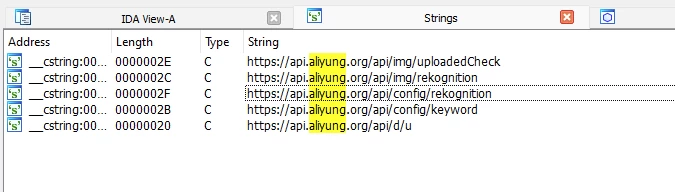
Вредоносная программа ищет изображения, содержащие секреты, по определенным ключевым словам на разных языках, которые меняются в зависимости от региона (Европа, Азия и т. д.).
Касперский отмечает, что, хотя некоторые приложения указывают на конкретный регион, нельзя исключать возможность их работы за пределами обозначенных географических зон.
По данным Касперского, зараженными оказались 18 приложений для Android и 10 приложений для iOS, причем многие из них все еще доступны в соответствующих магазинах приложений.
Одним из зараженных приложений, по данным Касперского, является приложение ChatAi для Android, которое было установлено более 50 000 раз. Это приложение больше не доступно в Google Play.
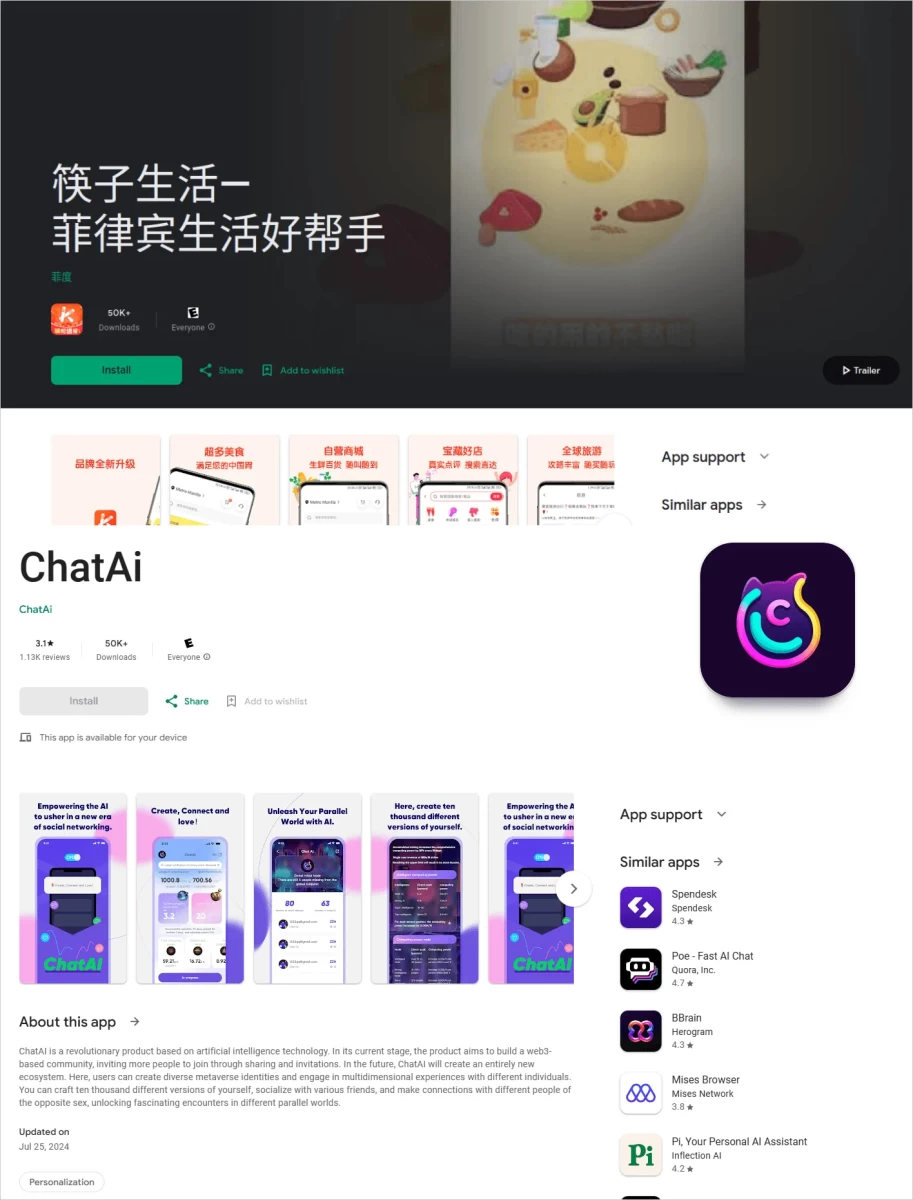
Полный список затронутых приложений можно найти в конце отчета Касперского.
Если на ваших устройствах установлены какие-либо из этих приложений, рекомендуем немедленно удалить их и использовать мобильный антивирус для проверки на наличие остатков. Также следует рассмотреть возможность сброса настроек до заводских.
Вообще, хранить фразы для восстановления криптовалютных кошельков в виде скриншотов - это практика, которой следует избегать.
Вместо этого храните их на физических автономных носителях, зашифрованных съемных устройствах хранения или в хранилище автономных менеджеров паролей.
BleepingComputer обратился к Apple и Google с просьбой прокомментировать присутствие перечисленных приложений в их магазинах приложений, и мы обновим эту заметку их ответами.
Vanir - это новый инструмент проверки патчей безопасности, доступный для Android командой Google Open Source Security Team.
Индекс пакетов Python (PyPI) объявил о введении «Архивации проектов» - новой системы, которая позволяет издателям архивировать свои проекты, указывая пользователям, что обновлений не предвидится.
Несколько спонсируемых государством групп экспериментируют с ассистентом Gemini от Google, работающим на базе искусственного интеллекта, для повышения производительности и изучения потенциальной инфраструктуры для атак или разведки целей.