Банда разработчиков вымогательского ПО Clop подтвердила BleepingComputer, что именно они стоят за недавними атаками на Cleo, использующими эксплойты нулевого дня для взлома корпоративных сетей и кражи данных.
Компания Cleo является разработчиком платформ управляемой передачи файлов Cleo Harmony, VLTrader и LexiCom, которые используются компаниями для безопасного обмена файлами между своими деловыми партнерами и клиентами.
В октябре Cleo устранила уязвимость, обозначенную как CVE-2024-50623, которая позволяла неограниченно загружать и скачивать файлы, что приводило к удаленному выполнению кода.
Однако на прошлой неделе компания Huntress, специализирующаяся на кибербезопасности, обнаружила, что первоначальный патч был неполным, и угрожающие лица активно использовали обход для проведения атак с целью кражи данных.
При использовании этой уязвимости угрожающие лица загружали JAVA-бэкдор, который позволял злоумышленникам красть данные, выполнять команды и получать дальнейший доступ к взломанной сети.
В пятницу CISA подтвердила, что критическая уязвимость CVE-2024-50623 в ПО для передачи файлов Cleo Harmony, VLTrader и LexiCom была использована в атаках вымогателей. Однако компания Cleo никогда публично не сообщала о том, что уязвимость, которую они пытались устранить в октябре, была использована.
Clop берет на себя ответственность за атаки Cleo по краже данных
Ранее считалось, что атаки Cleo были совершены новой бандой вымогателей под названием Termite. Однако атаки на Cleo, связанные с кражей данных, оказались более близки к предыдущим атакам, совершенным бандой вымогателей Clop.
Связавшись с Clop во вторник, банда вымогателей подтвердила BleepingComputer, что именно они стоят за недавней эксплуатацией уязвимости Cleo, обнаруженной Huntress, а также за эксплуатацией оригинального дефекта CVE-2024-50623, исправленного в октябре.
«Что касается CLEO, то это был наш проект (включая предыдущий cleo) - который был успешно завершен.
Вся информация, которую мы храним, при работе с ней мы соблюдаем все меры безопасности. Если это данные государственных служб, учреждений, медицины, то мы сразу же удаляем эти данные, не задумываясь (напомню, когда это было в последний раз с moveit - были удалены все государственные данные, медицина, клиники, данные научных исследований на государственном уровне), мы соблюдаем наши регламенты».
с любовью © CL0P^_»
❖ сказал Клоп в интервью BleepingComputer.
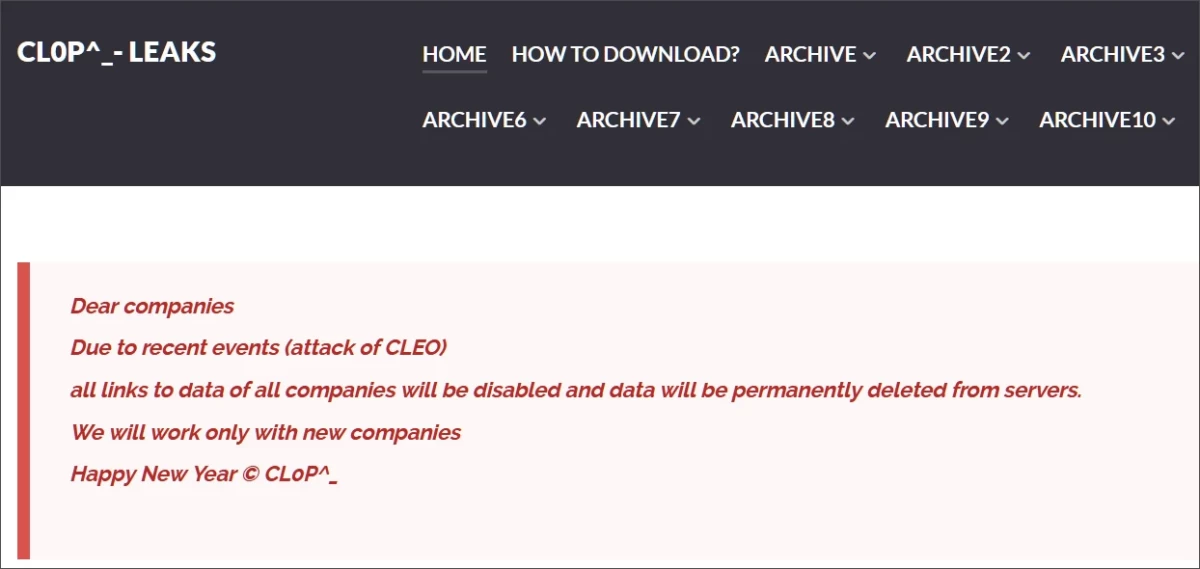
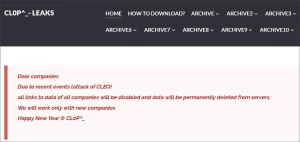
Теперь банда вымогателей объявила, что удаляет данные, связанные с прошлыми атаками, со своего сервера утечки данных и будет работать только с новыми компаниями, взломанными в результате атак Cleo.
«Уважаемые компании, в связи с последними событиями (атака CLEO) все ссылки на данные всех компаний будут отключены, а данные будут навсегда удалены с серверов. Мы будем работать только с новыми компаниями», - гласит новое сообщение на сайте-вымогателе банды CL0P^_- LEAKS.
«С Новым годом © CL0P^_ всех жертв с их сайта утечки данных».
BleepingComputer поинтересовался у Клопа, когда начались атаки, сколько компаний пострадало и связан ли Клоп с бандой Termite ransomware, но ответа на эти вопросы не получил.
BleepingComputer также связался с компанией Cleo в пятницу, чтобы уточнить, стоит ли Клоп за эксплуатацией уязвимостей, но ответа не получил.
Специализация на эксплуатации платформ передачи файлов
Банда вымогателей Clop, также известная как TA505 и Cl0p, появилась в марте 2019 года, когда она впервые начала атаковать предприятия, используя вариант вымогательского ПО CryptoMix.
Как и другие банды ransomware, Clop проникала в корпоративные сети и медленно распространялась по системам, похищая данные и документы. Когда все ценное было собрано, они устанавливали в сети выкупное ПО, чтобы зашифровать устройства.
Однако с 2020 года банда вымогателей стала специализироваться на использовании ранее неизвестных уязвимостей в платформах безопасной передачи файлов для атак на кражу данных.
В декабре 2020 года Clop использовал «нулевой день» в платформе безопасной передачи файлов Accellion FTA, в результате чего пострадали около ста организаций.
Затем, в 2021 году, банда вымогателей использовала «нулевой день» в FTP-программе SolarWinds Serv-U для кражи данных и взлома сетей.
В 2023 году Clop использовал «нулевой день» в платформе GoAnywhere MFT, что позволило банде вымогателей снова похитить данные более 100 компаний.
Однако самой значительной атакой такого рода стало использование «нулевого дня» в платформе MOVEit Transfer, что позволило им похитить данные 2773 организаций, говорится в отчете Emsisoft.
На данный момент неясно, сколько компаний пострадали от атак Cleo, и BleepingComputer не знает ни одной компании, которая подтвердила бы, что ее данные были похищены с помощью этой платформы.
Программа Госдепартамента США «Вознаграждение за справедливость» в настоящее время предлагает вознаграждение в размере 10 миллионов долларов за информацию, связывающую атаки Clop ransomware с иностранным правительством.