Компания Mandiant обнаружила новый метод обхода технологии изоляции браузера и осуществления командно-контрольных операций с помощью QR-кодов.
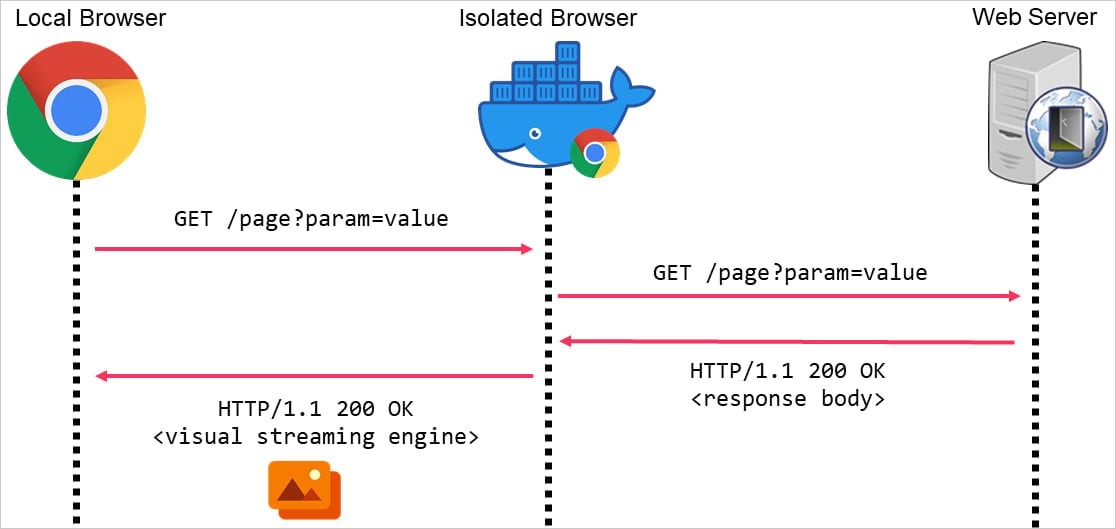
Изоляция браузера - это все более популярная технология безопасности, которая направляет все локальные запросы веб-браузера через удаленные веб-браузеры, размещенные в облачной среде или на виртуальных машинах.
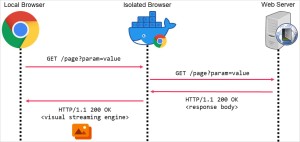
Любые скрипты или контент на посещаемой веб-странице выполняются в удаленном браузере, а не в локальном. Отрисованный поток пикселей страницы затем отправляется обратно в локальный браузер, который сделал первоначальный запрос, отображая только то, как выглядит страница, и защищая локальное устройство от вредоносного кода.
Многие командно-контрольные серверы используют для связи HTTP, что приводит к тому, что изоляция удаленного браузера фильтрует вредоносный трафик и делает эти модели связи неэффективными.
Новая методика компании Mandiant пытается обойти эти ограничения, и хотя у нее есть некоторые практические ограничения, она демонстрирует, что существующие средства защиты в браузерах далеки от совершенства, призывая к стратегиям «защиты в глубину», сочетающим дополнительные меры.
Общие сведения о каналах C2 и изоляции браузеров
Каналы C2 обеспечивают вредоносную связь между злоумышленниками и взломанными системами, предоставляя удаленным агентам контроль над взломанным устройством и возможность выполнять команды, передавать данные и многое другое.
Поскольку браузеры по своей конструкции постоянно взаимодействуют с внешними серверами, для предотвращения доступа злоумышленников к конфиденциальным данным на базовой системе в критически важных средах активируются меры изоляции.
Это достигается путем запуска браузера в отдельной изолированной среде, размещенной в «облаке», на локальной виртуальной машине или в помещении.
Когда изоляция активна, изолированный браузер обрабатывает входящие HTTP-запросы, и в локальный браузер передается только визуальное содержимое страницы, то есть скрипты или команды в HTTP-ответе никогда не достигают цели.
Таким образом, злоумышленники не могут получить прямой доступ к HTTP-ответам или внедрить вредоносные команды в браузер, что усложняет скрытую связь C2.
Трюк Mandiant для обхода
Исследователи Mandiant разработали новую технику, которая позволяет обойти существующие механизмы изоляции в современных браузерах.
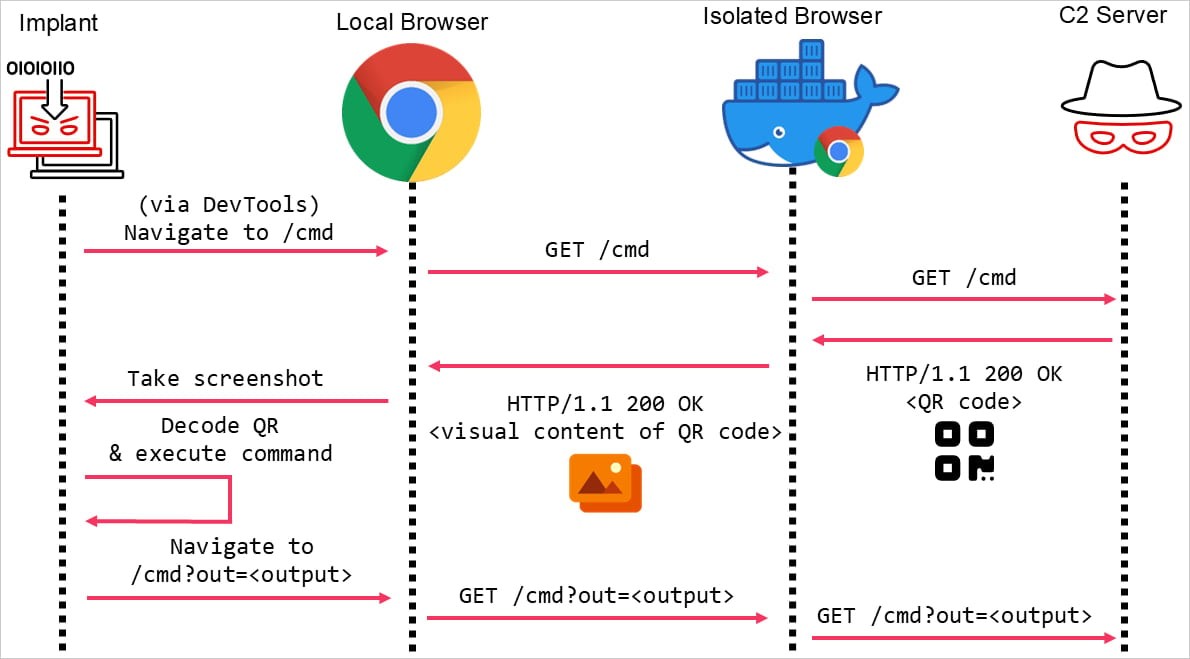
Вместо того чтобы встраивать команды в HTTP-ответы, злоумышленник кодирует их в QR-код, визуально отображаемый на веб-странице. Поскольку визуальное отображение веб-страницы не удаляется во время запросов на изоляцию браузера, QR-коды могут вернуться к клиенту, инициировавшему запрос.
В исследовании Mandiant локальный браузер «жертвы» представляет собой безголовый клиент, управляемый вредоносным ПО, ранее заразившим устройство, которое перехватывает полученный QR-код и декодирует его, чтобы получить инструкции.
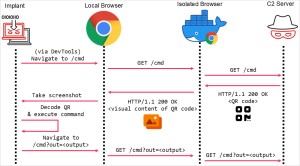
Доказательство концепции Mandiant демонстрирует атаку на последнюю версию веб-браузера Google Chrome, интегрируя имплантат через функцию External C2 в Cobalt Strike, широко используемом наборе для пен-тестирования.
Не идеально
Хотя PoC показывает, что атака осуществима, технику нельзя назвать безупречной, особенно если учесть ее применимость в реальном мире.
Во-первых, поток данных ограничен максимум 2 189 байтами, что составляет примерно 74 % от максимального объема данных, которые могут нести QR-коды, и пакеты должны уменьшиться в размере еще больше, если возникнут проблемы с чтением QR-кодов на интерпретаторе вредоносной программы.
Во-вторых, необходимо учитывать задержку, поскольку каждый запрос занимает около 5 секунд. Это ограничивает скорость передачи данных до 438 байт/с, поэтому техника не подходит для отправки больших полезных нагрузок или облегчения SOCKS-проксирования.
Наконец, Mandiant утверждает, что в исследовании не учитывались дополнительные меры безопасности, такие как репутация домена, сканирование URL, предотвращение потери данных и эвристика запросов, которые в некоторых случаях могут блокировать эту атаку или сделать ее неэффективной.
Хотя техника C2 на основе QR-кодов, предложенная Mandiant, отличается низкой пропускной способностью, она все равно может быть опасной, если ее не заблокировать. Поэтому администраторам критически важных сред рекомендуется следить за аномальным трафиком и безголовыми браузерами, работающими в автоматическом режиме.