QR-коды обходят изоляцию браузера для передачи вредоносных сообщений C2
Компания Mandiant обнаружила новый метод обхода технологии изоляции браузера и осуществления командно-контрольных операций с помощью QR-кодов.

Больница Anna Jaques подтвердила на своем сайте, что в результате атаки вымогательского ПО, которой она подверглась почти ровно год назад, 25 декабря 2023 года, стали известны конфиденциальные медицинские данные более 310 000 пациентов.
Anna Jaques - некоммерческая муниципальная больница в штате Массачусетс, признанная за предоставление высококачественных услуг и проведение более 4700 операций в год.
Будучи больницей среднего размера с 83 койками, 200 врачами и 1200 сотрудниками, AJH играет важную роль в долине Мерримак, Северном побережье и южном Нью-Гэмпшире, предоставляя основные медицинские услуги местному населению.
В 2023 году, на Рождество, Анна Жак узнала, что кибератака затронула определенные системы, и немедленно приняла меры по локализации ущерба, отключив их от сети и оповестив правоохранительные органы.
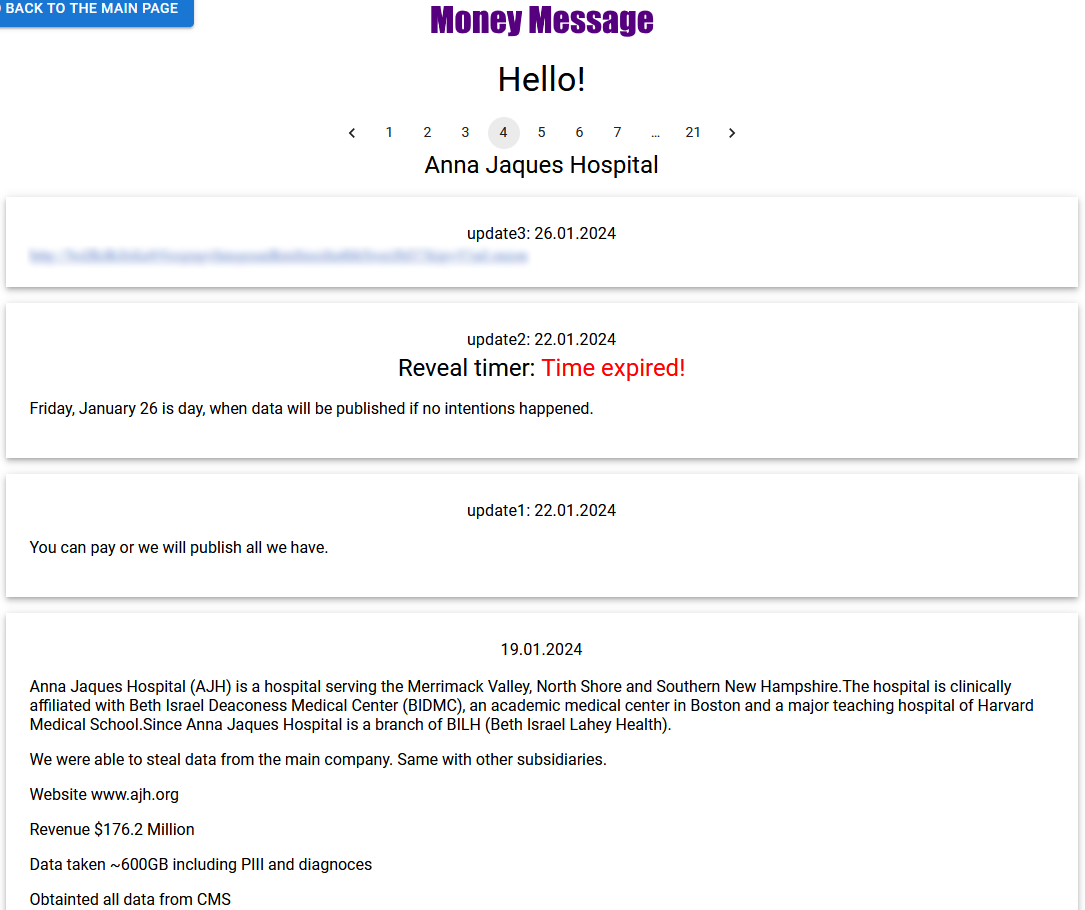
Медицинская организация начала расследование 24 января 2024 года, через несколько дней после того, как 19 января группа разработчиков вымогательского ПО 'Money Message' начала публичное вымогательство.
Угрожающие лица выложили образцы данных, якобы украденных у Анны Жак, на своем сайте для вымогателей в темной паутине, угрожая раскрыть конфиденциальную информацию о пациентах, если их требования не будут выполнены.
Последующие обновления на странице Money Message показали, что администрация больницы не вступила в контакт с угрожающими лицами, и кульминацией ситуации стало обнародование всех данных 26 января.
Анна Жак утверждает, что судебное расследование того, что украли угрожающие лица, было тщательным и долгим, включало ручной анализ документов, поэтому оно было завершено только 5 ноября 2024 года.
Согласно соответствующей записи на сайте Генеральной прокуратуры штата Мэн, где Анна Жакес разместила образец уведомления, отправленного вчера пострадавшим лицам, инцидент затронул 316 342 пациента.
Согласно его результатам, была раскрыта следующая информация:
«Анна Жак не располагает данными о том, что в результате этого инцидента имело место какое-либо мошенничество», - говорится в сообщении.
«Однако из соображений осторожности, начиная с 5 декабря 2024 года, Анна Жак уведомила лиц, чья информация могла быть затронута в результате инцидента, о том, что Анна Жак располагает их адресами».
«Кроме того, Anna Jaques напоминает своим сотрудникам и пациентам о необходимости регулярно проверять выписки с финансовых счетов на предмет мошеннических действий.»
Пострадавшим предлагается 24-месячная защита личности и услуги кредитного мониторинга через Experian и 1B, а также настоятельная просьба рассмотреть возможность размещения предупреждения о мошенничестве или замораживания безопасности в своем кредитном досье.
Компания Mandiant обнаружила новый метод обхода технологии изоляции браузера и осуществления командно-контрольных операций с помощью QR-кодов.
Китайские государственные хакеры, известные как Salt Typhoon, взломали телекоммуникационные компании в десятках стран, заявила сегодня заместитель советника президента Байдена по национальной безопасности Энн Нойбергер.
Согласно истории, которой поделился пользователь Reddit на r/androiddev, приложение разработчика, ставшее основой «полноценного, но скромного образа жизни», было ложно отмечено как вредоносное одним из крупнейших китайских производителей телефонов.