Маскирующий платежный пакет npm устанавливает бэкдор
Исследователи кибербезопасности из компании Socket обнаружили вредоносный пакет npm, который перехватывает управление сервером во время платежных операций.

В ходе довольно хитроумной атаки хакеры воспользовались слабым местом, позволившим им отправить поддельное письмо, которое казалось доставленным из систем Google, прошло все проверки, но при этом указывало на мошенническую страницу, на которой собирались логины.
Злоумышленник использовал инфраструктуру Google, чтобы обманом заставить получателей перейти на законно выглядящий «портал поддержки», где запрашивались учетные данные аккаунта Google.
Мошенническое сообщение казалось пришедшим с сайта «» и прошедшим проверку подлинности методом DomainKeys Identified Mail (DKIM), однако реальный отправитель был другим.
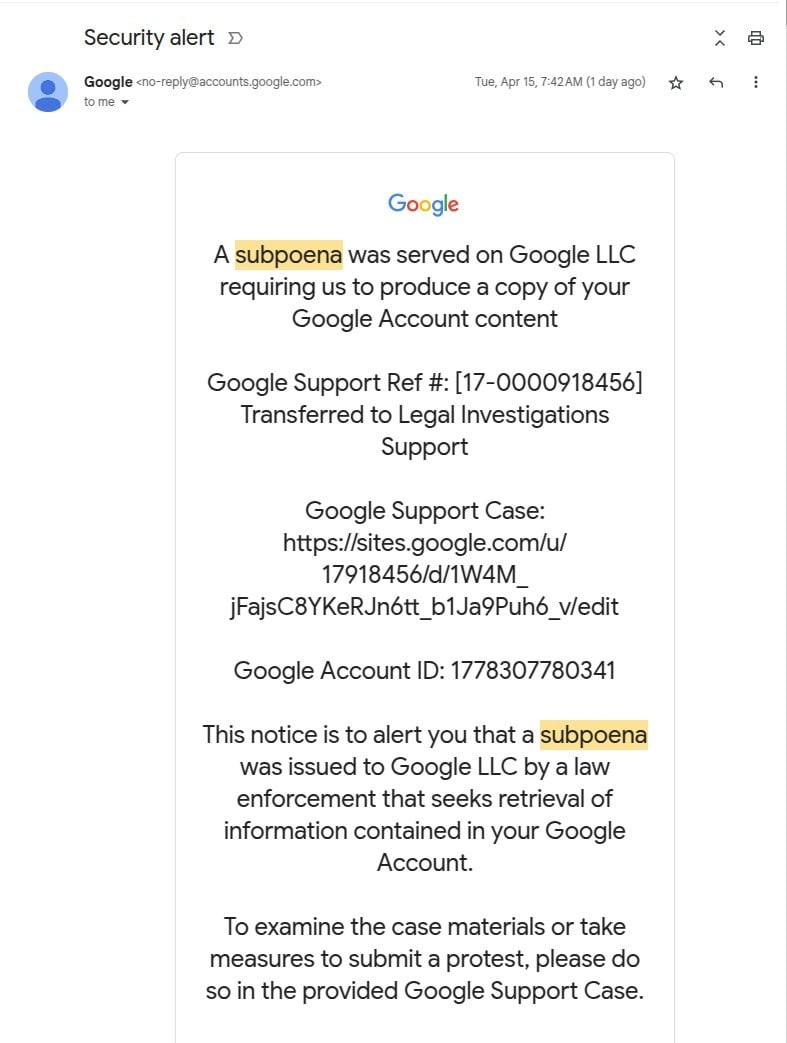
Ник Джонсон, ведущий разработчик сервиса имен Ethereum (ENS), получил предупреждение о безопасности, которое, судя по всему, исходило от Google и сообщало ему о повестке в суд от правоохранительных органов с требованием предоставить содержимое его аккаунта Google.
Почти все выглядело законно, и Google даже поместила его вместе с другими законными предупреждениями о безопасности, что, скорее всего, обмануло бы менее технически подкованных пользователей, которые не знают, где искать признаки мошенничества.
Однако зоркий глаз Джонсона заметил, что фальшивый портал поддержки в письме был размещен на sites.google.com - бесплатной платформе Google для создания сайтов, что вызвало подозрение.
Находясь на домене Google, вероятность того, что получатель поймет, что он стал объектом атаки, ниже.
По словам Джонсона, фальшивый портал поддержки был «точной копией настоящего», и «единственным намеком на то, что это фишинг, является то, что он размещен на сайте sites.google.com, а не accounts.google.com».
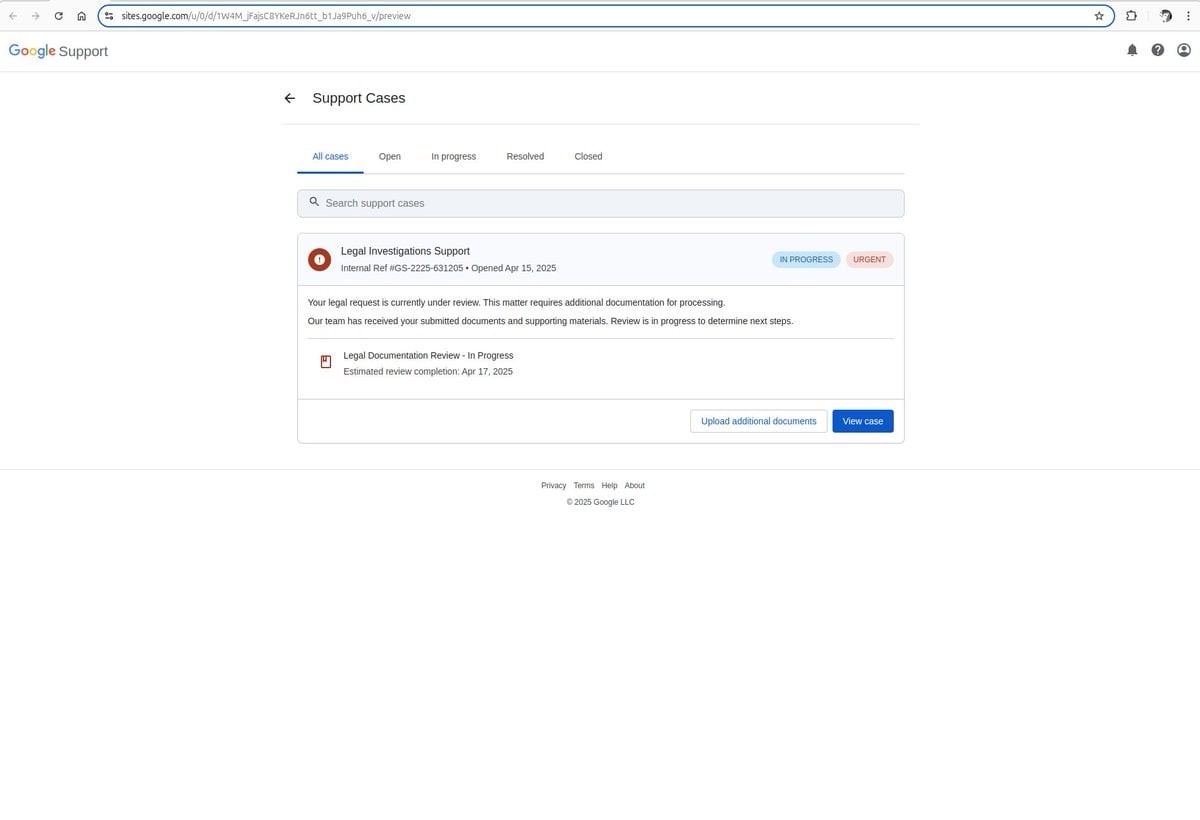
Разработчик считает, что целью мошеннического сайта был сбор учетных данных для компрометации аккаунта получателя.
Поддельный портал легко объяснить, но самое хитрое - это доставка сообщения, которое, как кажется, прошло проверку DKIM Google, что называется фишинговой атакой с повторением DKIM.
При ближайшем рассмотрении выясняется, что в заголовке mailed-by указан адрес, отличный от адреса отсутствия ответа Google, а получателем является адрес me@ на домене, который выглядит так, будто управляется Google.
Тем не менее, сообщение было подписано и доставлено Google.
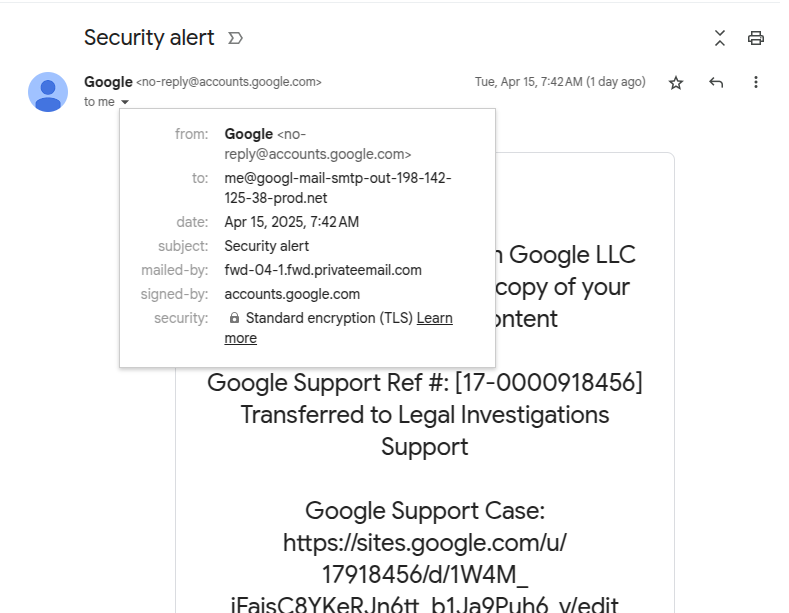
Джонсон собрал все улики воедино и обнаружил уловки мошенников.
Сначала они регистрируют домен и создают аккаунт Google для «me@domain». Домен не так важен, но он помогает, если [sic] похож на какую-то инфру. Выбор «я» в качестве имени пользователя - это умно", - объясняет разработчик.
Затем злоумышленник создал приложение Google OAuth и использовал его имя для всего фишингового сообщения. В какой-то момент сообщение содержало много пробелов, чтобы создать впечатление, что оно закончилось, и отделить его от уведомления Google о наличии доступа к адресу электронной почты злоумышленника me@domain.
Когда злоумышленник предоставил своему приложению OAuth доступ к своему адресу электронной почты в Google Workspace, Google автоматически отправил предупреждение о безопасности на этот ящик.
«Поскольку письмо было создано Google, оно подписано действительным ключом DKIM и прошло все проверки», - говорит Джонсон, добавляя, что последним шагом была пересылка предупреждения безопасности жертвам.
Слабость системы Google в том, что DKIM проверяет только сообщение и заголовки, но не конверт. Таким образом, поддельное письмо проходит проверку подписи и выглядит легитимным в папке входящих сообщений получателя.
Более того, назвав мошеннический адрес me@, Gmail покажет сообщение так, как будто оно было доставлено на электронный адрес жертвы.
Компания EasyDMARC, специализирующаяся на аутентификации электронной почты, также подробно описала фишинговую атаку с воспроизведением DKIM, которую описал Джонсон, и дала технические пояснения к каждому шагу.
Аналогичный трюк был опробован и на других платформах, помимо Google. В марте кампания, направленная на пользователей PayPal, использовала тот же метод, когда мошеннические сообщения отправлялись с почтовых серверов финансовой компании и проходили проверку безопасности DKIM.
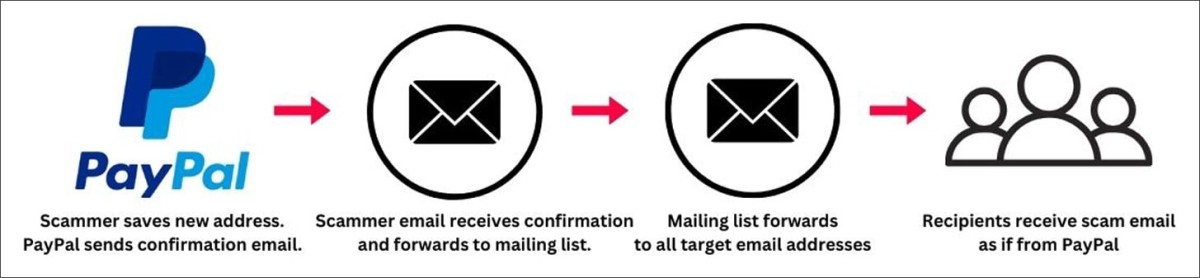
Тесты BleepingComputer показали, что злоумышленник использовал опцию «подарочный адрес», чтобы связать новое письмо с аккаунтом PayPal.
При добавлении нового адреса есть два поля, и злоумышленник заполнил одно из них электронной почтой, а во второе вставил фишинговое сообщение.
PayPal автоматически отправляет подтверждение на адрес злоумышленника, который пересылает его в список рассылки, рассылающий его всем потенциальным жертвам в группе.
BleepingComputer связался с PayPal по поводу этой проблемы, но ответа так и не получил.
Джонсон также отправил отчет об ошибке в Google, и первоначальный ответ компании гласил, что процесс работает так, как и должен был.
Однако позже Google пересмотрела вопрос, признав его риском для своих пользователей, и в настоящее время работает над устранением слабой стороны OAuth.
Исследователи кибербезопасности из компании Socket обнаружили вредоносный пакет npm, который перехватывает управление сервером во время платежных операций.
Компания Microsoft тестирует новую функцию Defender for Endpoint, которая блокирует трафик на необнаруженные конечные точки и с них, чтобы пресечь попытки злоумышленников к латеральному перемещению сети.
Фишинговая платформа Tycoon2FA, известная тем, что обходит многофакторную аутентификацию в учетных записях Microsoft 365 и Gmail, получила обновления, улучшающие ее скрытность и возможности уклонения.