Если ваша организация похожа на многие другие, то ваши сотрудники могут полагаться на слабые или легко угадываемые пароли - и невольно расстилают красную ковровую дорожку для хакеров и киберпреступников. Как же не дать сотрудникам оставить ключи от данных и систем вашей организации под пресловутым половиком? Частью решения должна стать интеграция пользовательского словаря в политику паролей.
В этой статье мы рассмотрим пользовательские словари: что это такое, почему их нельзя игнорировать и как они вписываются в стратегию кибербезопасности.
Мы также приведем примеры того, какие слова и термины должен включать ваш пользовательский словарь, и обсудим, как такой инструмент, как Specops Password Policy, может легко интегрировать эти словари в существующую политику паролей Active Directory.
Что такое пользовательские словари?
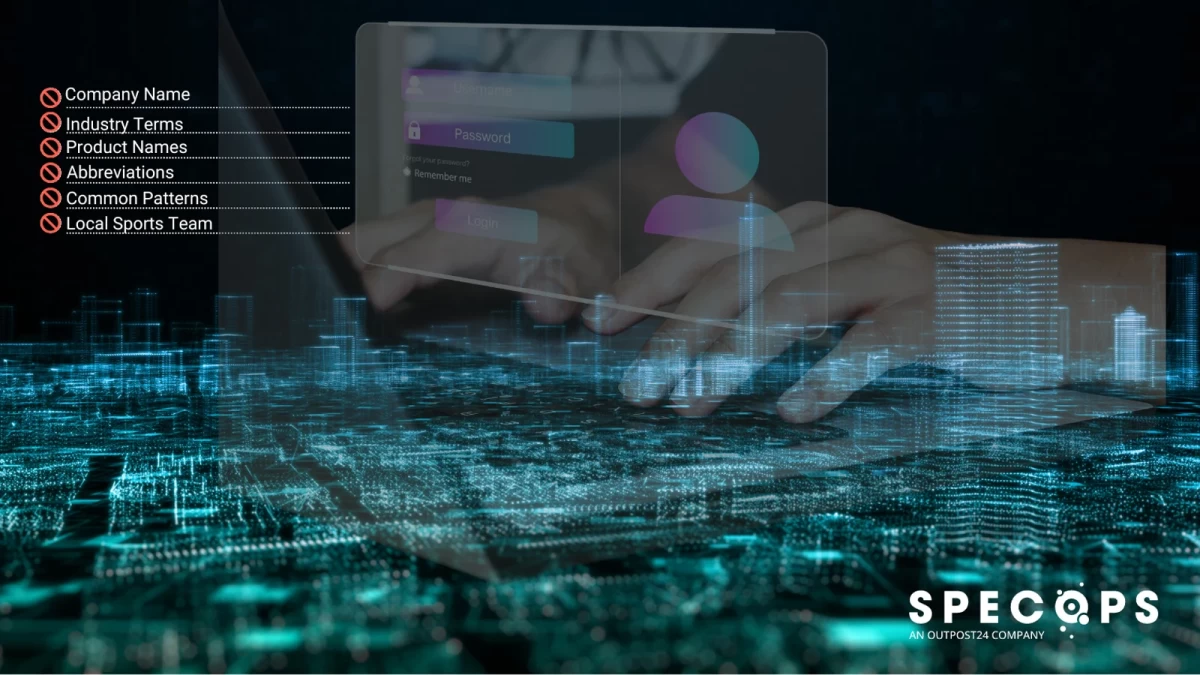
Пользовательские словари - это специализированные списки слов, фраз и комбинаций символов, которые конечным пользователям запрещено использовать при создании своих паролей. Пользовательский словарь должен быть не просто стандартным списком слов; он должен включать термины, характерные для вашей организации, а также общие слова и фразы, связанные с вашей отраслью.
По сути, включение пользовательского словаря в политику паролей дает вашей организации дополнительный уровень защиты от целевых атак на основе учетных данных.
Зачем нужны пользовательские словари?
Пользовательские словари важны по многим причинам:
- Конечные пользователи создают слабые или легко угадываемые пароли: Даже несмотря на все ваши усилия по обучению, люди - существа привычные, поэтому многие пользователи выбирают легко запоминающиеся (а значит, и легко угадываемые) пароли. К ним относятся личные данные (имя супруга), общепринятые слова (admin, password) или простые вариации запрещенных паролей (qwerty123!). Еще один заманчивый и запоминающийся вариант - выбрать слова, связанные с вашим бизнесом или отраслью.
- Риск атак методом грубой силы/гибридного словаря: Киберпреступники часто используют перебор и гибридные словарные атаки для взлома паролей, и если у вас нет собственного словаря, такие атаки могут быть очень эффективными. Например, они могут добавить название и продукцию вашей организации в свои словари атак, надеясь, что хотя бы несколько конечных пользователей использовали эти термины в своих паролях.
- Социальная инженерия и целевые атаки: Киберпреступники могут легко собрать информацию о вашей организации и ее сотрудниках через социальные сети и другие открытые источники. Затем они могут использовать эту информацию для создания целевых списков слов для попыток взлома паролей. Убедитесь, что ваш пользовательский словарь включает специфические для компании термины и общие сведения о сотрудниках, и это поможет предотвратить такие атаки.
- Уязвимости, связанные с конкретной отраслью: В каждой отрасли есть свой жаргон и общеупотребительные термины, и хакеры используют эти знания для более точных атак на пароли. Не забудьте пополнить свой словарь отраслевыми терминами - это простой способ добавить дополнительный уровень безопасности к вашей политике паролей.
Как обстоят дела с паролями в Active Directory в вашей организации? Узнайте это прямо сейчас с помощью бесплатной проверки только для чтения с помощью Specops Password Auditor.
Примеры пользовательских словарей
Чтобы лучше понять концепцию пользовательских словарей, представьте, что вы работаете в ИТ-отделе Mid Cheshire NHS Foundation Trust - регионального фонда здравоохранения, который обратился к Specops за помощью в укреплении безопасности паролей. Создавая пользовательские словари для своей организации, вы захотите включить в них такие слова и термины, как:
Отраслевые термины
Как и в других отраслях, работники здравоохранения часто используют отраслевой жаргон при создании паролей. Чтобы лучше защитить свою организацию, убедитесь, что ваш пользовательский словарь включает термины, которые злоумышленник, знакомый со сферой здравоохранения, может попробовать использовать в первую очередь. В качестве примера можно привести:
- NHS (Национальная служба здравоохранения)
- A&E (Accident and Emergency)
- Triage
- Амбулаторный
- Стационар
Термины, характерные для конкретной организации
Термины, уникальные для вашей организации, будут одними из первых угадываться теми, кто нацелился именно на нее. Чтобы снизить риск таких целевых атак, убедитесь, что ваш пользовательский словарь не допускает их использования в паролях. Примеры:
- Mid Chesire
- NE (аббревиатура)
- траст фонда
- Названия отделений (например, Nightingale, Florence)
- Названия отделений (например, радиология, патология)
- Названия зданий больницы (например, крыло Виктории)
Общие шаблоны паролей
Помимо специфических для отрасли и организации терминов, вы хотите предотвратить использование пользователями общих, легко угадываемых форматов. Запрет на использование общих шаблонов паролей заставит пользователей создавать уникальные пароли. Примеры:
- NHS2024!
- Welcome123!
- ChangeMe1!
- NurseRN2024
- Dr[Lastname]2024
Specops Password Policy упрощает работу с пользовательскими словарями
Интеграция пользовательских словарей в политику паролей поможет повысить безопасность вашей организации, обеспечив сохранность пользователей, данных и систем. Но как лучше всего это сделать? Для большинства организаций лучшим вариантом является такой инструмент, как Specops Password Policy.
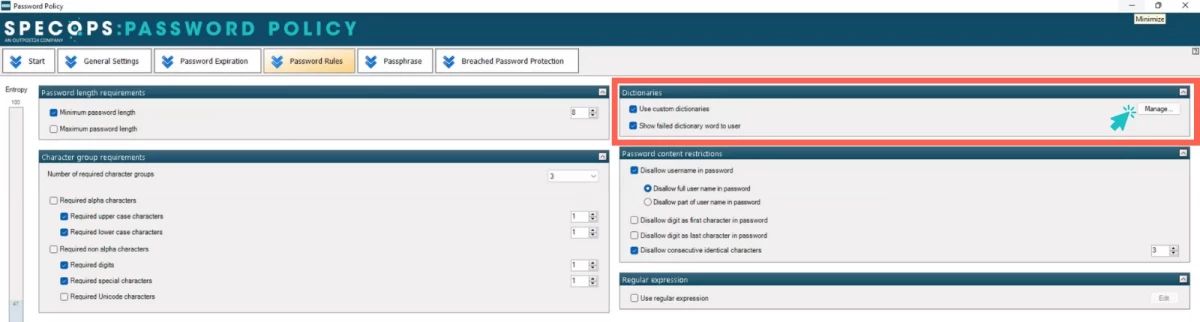
С помощью Specops Password Policy вы можете легко создавать и импортировать индивидуальные списки запрещенных паролей, легко интегрируя их в среду Active Directory.
Сочетание пользовательских словарей с функцией защиты от взлома паролей Specops, которая сканирует Active Directory на наличие более четырех миллиардов известных взломанных паролей, позволяет создать мощную защиту от словарных атак и повторного использования паролей.
Эти инструменты позволят вам повысить безопасность паролей Active Directory в вашей организации, снизить риск нарушения безопасности и обеспечить соответствие отраслевым стандартам.
Готовы сделать свою организацию более защищенной, добавив пользовательский словарь и уничтожив более четырех миллиардов скомпрометированных паролей?
Попробуйте Specops Password Policy бесплатно.