Компания Phreesia, занимающаяся разработкой программного обеспечения как услуги (SaaS) в сфере здравоохранения, уведомляет более 910 000 человек о том, что их личные и медицинские данные были раскрыты в результате майского взлома ее дочерней компании ConnectOnCall, приобретенной в октябре 2023 года.
ConnectOnCall - это платформа для телемедицины и внеурочная служба оперативного реагирования с автоматизированным отслеживанием звонков пациентов для медицинских учреждений.
«12 мая 2024 года компания ConnectOnCall узнала о проблеме, затронувшей ConnectOnCall, и немедленно начала расследование и предприняла шаги по защите продукта и обеспечению общей безопасности своей среды», - заявила компания.
«В ходе расследования было установлено, что в период с 16 февраля 2024 года по 12 мая 2024 года неизвестное третье лицо получило доступ к ConnectOnCall и определенным данным в приложении, включая определенную информацию в переписке между поставщиком и пациентом.»
Обнаружив утечку, компания Phreesia уведомила об инциденте федеральные правоохранительные органы и наняла внешних специалистов по кибербезопасности для расследования его характера и последствий.
Phreesia также вывела ConnectOnCall из сети и с тех пор работает над восстановлением систем в новой, более безопасной среде.
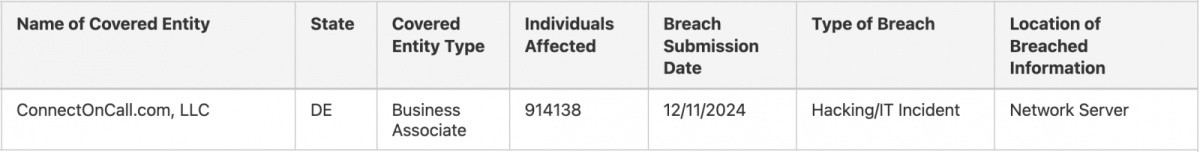
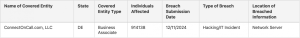
Хотя в заявлении не указано общее число пострадавших, ConnectOnCall сообщила Министерству здравоохранения и социальных служб США, что утечка затронула защищенную медицинскую информацию 914 138 пациентов.
Личная информация, ставшая известной в ходе почти трехмесячной утечки, включает в себя сведения, переданные в ходе общения между пациентами и их медицинскими работниками, такие как имена и номера телефонов.
Сюда также могли входить номера медицинских карт, даты рождения, информация о состоянии здоровья, лечении или рецептах, а в небольшом количестве случаев - номера социального страхования пострадавших.
«Сервис ConnectOnCall не связан с другими услугами Phreesia, включая нашу платформу для приема пациентов. По результатам нашего расследования на сегодняшний день нет никаких доказательств того, что другие наши сервисы пострадали», - говорится в отдельном заявлении Phreesia на ее официальном сайте.
«Мы понимаем важность этой услуги для бизнеса наших клиентов и работаем над тем, чтобы восстановить работу сервиса ConnectOnCall как можно скорее».
Phreesia также посоветовала потенциально пострадавшим людям сообщать о подозрениях в краже личных данных или мошенничестве своему страховщику, медицинскому или финансовому учреждению, даже если у компании нет доказательств того, что подвергшиеся воздействию персональные данные были использованы не по назначению.